



Подумай, прежде чем публиковать: ФБР предупреждает подростков об угрозах

Подумай, прежде чем публиковать: ФБР предупреждает подростков об угрозах

Подумай, прежде чем публиковать: ФБР предупреждает подростков об угрозах

Федеральное бюро расследований США просит студентов воздержаться от публикации угроз в социальных сетях, электронных письмах и текстовых сообщениях. Для этого ФБР запустило специальную кампанию «Подумай, прежде чем публиковать».

«ФБР крайне серьезно относится к такого рода угрозам. При этом неважно, выражены ли они в форме текстовых сообщений, постов в социальных сетях или в электронных письмах», — объясняют сотрудники спецслужбы.

«Правоохранители займутся каждой такой угрозой, после чего уже будут разбираться, реальна ли она или кто-то просто шутит».

По словам ФБР, кампания «Подумай, прежде чем публиковать» призвана уберечь студентов от неправильного выбора, который может серьезно отразиться на их будущем.

Агенты спецслужбы подчёркивают, что угрозы являются серьёзным правонарушением, которое может грозить пятью годами тюремного заключения или крупными штрафами.

Чтобы помочь студентам лучше ориентироваться, ФБР опубликовало рекомендации, которые можно разделить на четыре пункта:

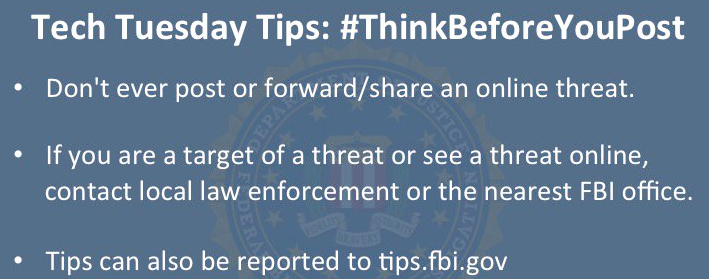
  • Никогда не публикуй в Сети и не отправляй лично угрозы.
  • Если стал жертвой угроз, немедленно свяжись с местными правоохранительным органами.
  • Если видишь опубликованные в Сети угрозы, свяжись с правоохранителями или местным отделом ФБР. Также можно отправить информацию на адрес tips.fbi.gov.
  • Не распространяй онлайн-угрозы — это может вызвать панику и сбить расследование с толку.
Подпишитесь на новости

ИИ-агенты смогут искать уязвимости через плагины PT Application Inspector

Positive Technologies выпустила версию 3.0.0 бесплатных плагинов PT Application Inspector с поддержкой ИИ-агентов. Через встроенный MCP-сервер агенты могут запускать поиск уязвимостей в проекте или отдельных изменениях, анализировать результаты и помогать разработчикам исправлять код.

Интеграция по протоколу Model Context Protocol позволяет подключать инструменты с поддержкой MCP, включая OpenCode, Claude Code и Codex.

Агентам доступны сведения об обнаруженных уязвимостях и условиях их эксплуатации. Сами плагины используют статический анализ и показывают потенциальные проблемы безопасности непосредственно в среде разработки.

Для проверки кода после действий агента добавлена функция AI Hooks. Она автоматически проверяет внесённые изменения и сообщает разработчику о возможных уязвимостях. Полное повторное сканирование не требуется, если проект уже прошёл первоначальную проверку.

Функция How to Fix, формирующая с помощью ИИ рекомендации по устранению уязвимостей, стала доступна в Visual Studio Code. Ранее её можно было использовать в JetBrains IDE. Предложенные изменения разработчик может сразу внести в код.

Для How to Fix поддерживаются модели с совместимым API, в том числе развёрнутые на серверах заказчика. Такой вариант позволяет получать рекомендации без передачи исходного кода внешним ИИ-сервисам.

По словам директора по продуктам AppSec и WAF Positive Technologies Антона Жаболенко, компания стремится встроить поиск и исправление уязвимостей в процесс генерации кода, чтобы проверка не оставалась отдельной задачей после завершения разработки.

RSS: Новости на портале Anti-Malware.ru