



Google тестирует блокирование сторонних cookies в Chrome

Google тестирует блокирование сторонних cookies в Chrome

Google тестирует блокирование сторонних cookies в Chrome

Google приступил к тестированию новой функции, которая будет блокировать сторонние файлы cookies в браузере Chrome. Интернет-гигант вслед за Mozilla планирует бороться с отслеживанием пользователей в Сети.

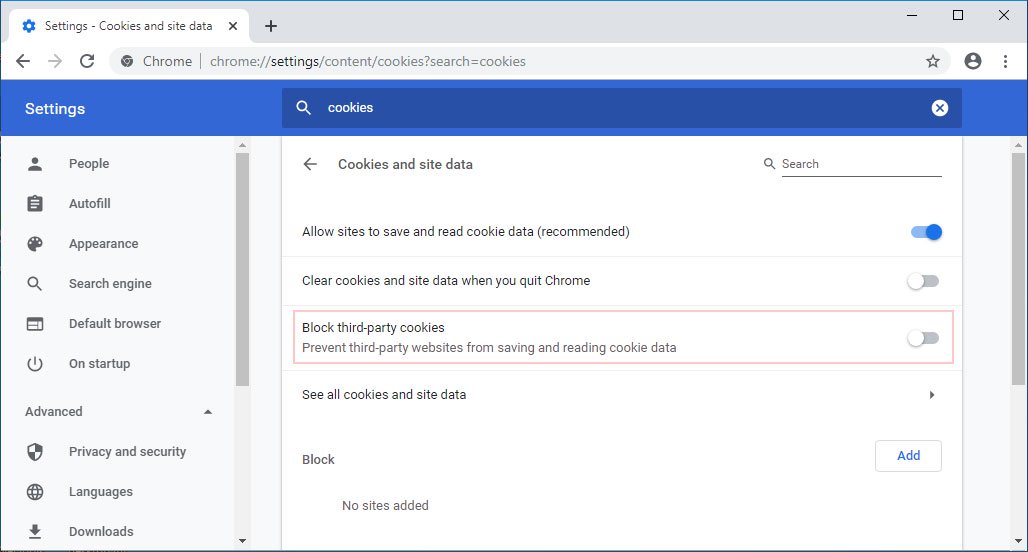
В последней сборке тестовой версии Chrome Canary Google добавил новую экспериментальную опцию под названием «Enable improved cookie controls UI». Если ее активировать, у пользователя появится две опции: «Block third-party cookies» и «Cookies and Site data».

Если вы пользуетесь билдом Canary, можете ознакомиться с новыми функциями на странице настроек по адресу chrome://settings/content/cookies.

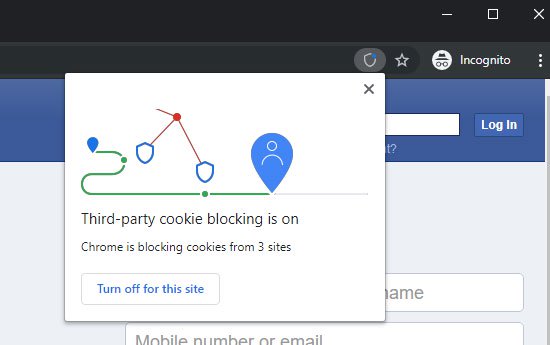
Если пользователь активирует экспериментальную опцию, Chrome будет блокировать сторонние cookies на любом сайте. Если же вы будете работать в режиме «Инкогнито», в адресной строке появится новая кнопка, которая сообщит о блокировке cookies третьих сторон.

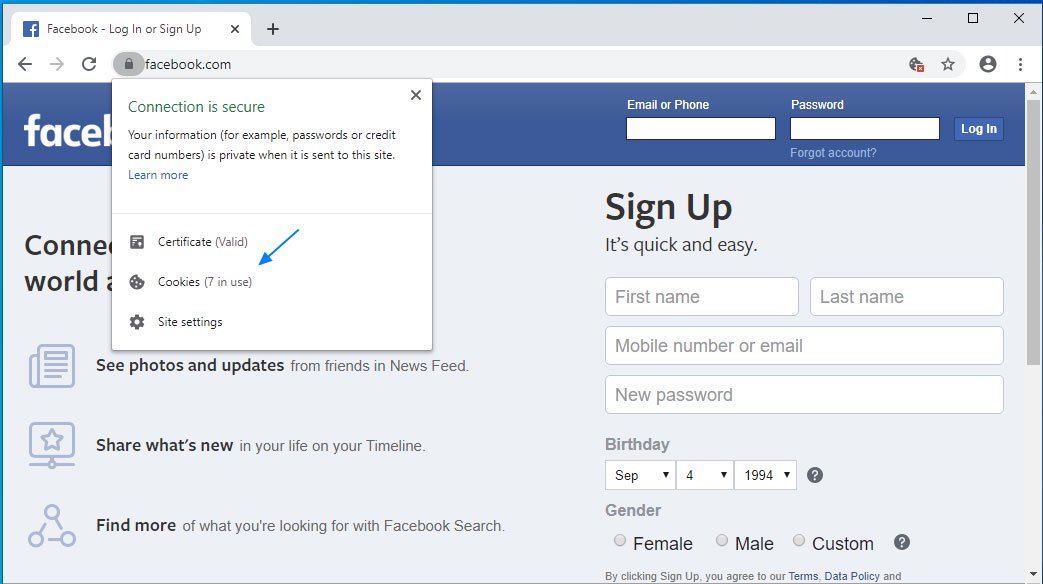
Помимо этого, пользователи могут просмотреть список заблокированных cookies. Для этого надо нажать на иконку щита рядом с адресной строкой, а потом кликнуть пункт «Cookies».

На днях вышла новая версия Firefox. Для пользователей десктопов и смартфонов на Android, обновивших свой браузер, Mozilla автоматически активировала функцию блокировки сторонних файлов cookies.

Подпишитесь на новости

В UEFI нашли критическую дыру: сервер можно атаковать ещё до загрузки ОС

Операционная система ещё не запустилась, а чужой код уже работает. В EDK II — открытой основе UEFI-прошивок, которую используют многие производители серверов, — обнаружили критическую уязвимость CVE-2026-97631 с 9,5 балла из 10 по CVSS. Она позволяет атаковать машину во время сетевой загрузки PXE.

Детали разработчики раскрыли в официальном уведомлении. Проблему нашли Алекс Матросов из Anthropic и Дэн Холмс-Митра из Google.

Ошибка затрагивает обработку ICMP-сообщений при загрузке по IPv4 и IPv6: слишком большой пакет переполняет буфер и повреждает память.

Результат — зависание загрузки либо выполнение кода с максимальными привилегиями в среде UEFI. Причём до того, как Secure Boot и механизмы измеренной загрузки проверят компоненты ОС. Защита Windows или Linux в этот момент ещё даже не вышла на смену.

Но для эксплуатации должны сложиться определённые условия: машина должна загружаться по сети, а вредоносный пакет — попасть к ней именно в этот момент. Для выполнения кода атакующему также нужно знать конкретную сборку прошивки. Одного универсального пакета для захвата всех серверов здесь нет.

По данным Ars Technica, публикацию согласовывали на январь, однако исправление появилось в открытом pull request ещё в сентябре. Теперь детали доступны как защитникам, так и тем, кто предпочитает ломать.

Администраторам стоит проверить уведомления производителя и доступность обновления BIOS/UEFI. Если PXE не нужен, сетевую загрузку рекомендуют отключить.

RSS: Новости на портале Anti-Malware.ru