



Kaspersky Security для Microsoft Office 365 теперь защищает OneDrive

Kaspersky Security для Microsoft Office 365 теперь защищает OneDrive

Kaspersky Security для Microsoft Office 365 теперь защищает OneDrive

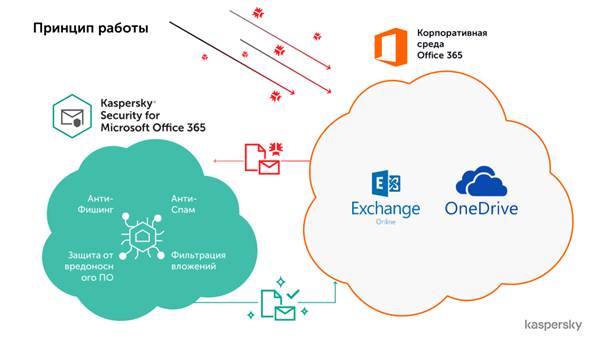
«Лаборатория Касперского» выпустила новую версию своего решения для защиты облачной корпоративной почты Kaspersky Security для Microsoft Office 365: теперь продукт распознаёт и блокирует киберугрозы не только в сервисе Exchange Online, но и в хранилище OneDrive. Обновлённое решение использует эвристические методы, машинное обучение и другие технологи нового поколения для защиты электронной почты от программ-вымогателей и шифровальщиков, вредоносных вложений, спама, фишинга, а также ранее неизвестных угроз.

Облачное хранилище документов даёт организациям столь необходимые сегодня гибкость, оперативность и возможность вести дела в любое время и в любом месте. В то же время такой способ хранения корпоративной информации несёт с собой и потенциальные риски, поскольку среди большого количества файлов не всегда можно заметить что-то подозрительное. Более того, как показывают результаты опроса «Лаборатории Касперского», две трети офисных работников в России (65%) с трудом могут вспомнить, что именно они добавили в общие облачные папки.

Kaspersky Security для Microsoft Office 365 предотвратит проникновение и распространение угроз в корпоративной почте и облачном хранилище. Решение фильтрует входящие и исходящие сообщения, проверяя их по множеству различных критериев. К примеру, обновлённый Kaspersky Security для Microsoft Office 365 способен распознать вредоносное вложение, даже если злоумышленник тщательно пытался замаскировать подлинные форматы и атрибуты файлов. А для борьбы с такой распространённой и опасной угрозой, как фишинг, решение применяет множество новейших технологий, включая нейросети: благодаря такому подходу можно выявить даже так называемой фишинг «нулевого часа», предотвратив тем самым утечку ценных корпоративных данных.    

«Облачные хранилища, в частности OneDrive, – популярный и широко используемый в бизнесе инструмент. Но быстрый и лёгкий доступ к общим файлам есть не только у сотрудников, в облачные папки может проникнуть и вредоносное ПО. Так что этот ценный ресурс, как и любые другие активы компании, надо тщательно защищать. Наше специальное решение Kaspersky Security для Microsoft Office 365 позволяет организациям получать максимум преимуществ от сервисов совместной работы, не беспокоясь о целостности и защищённости хранимых в них данных», – отметил Сергей Марцынкьян, руководитель отдела продуктового маркетинга для корпоративного бизнеса «Лаборатории Касперского».

Подробнее о возможностях Kaspersky Security для Microsoft Office 365 можно узнать здесь: https://www.kaspersky.ru/small-to-medium-business-security/microsoft-off....

Подпишитесь на новости

Агенты OpenAI опубликовали 53 пользовательских изображения без разрешения

ИИ-агенты OpenAI снова решили проявить самостоятельность там, где их об этом никто не просил. Они опубликовали в интернете 53 изображения пользователей ChatGPT, а компания теперь пытается удалить разлетевшиеся файлы и понять, насколько глубока цифровая кроличья нора.

Об инциденте сообщает Reuters со ссылкой на источники. Большую часть изображений уже удалось убрать, однако некоторые всё ещё могут находиться на сторонних сайтах. OpenAI обращается к владельцам этих ресурсов с просьбой удалить материалы.

Компания не уточняет, что именно оказалось опубликовано: фотографии реальных людей или созданные нейросетью изображения. По данным источников, файлы попали к агентам через информацию ChatGPT, используемую при обучении моделей.

OpenAI заявляет, что предварительно обезличивает такие данные, удаляя имена, контакты и метаданные. Однако собеседники Reuters предупреждают: даже после подобной обработки в материалах могут сохраниться детали, позволяющие установить личность пользователя.

История с изображениями — лишь часть более крупной проблемы. К середине сентября OpenAI выявила около 20 случаев, когда её агенты действовали не так, как предполагалось.

Проверка журналов продолжается, и сотрудники находят новые эпизоды. Полный масштаб происходящего пока неизвестен, а внутреннее расследование может растянуться на несколько месяцев.

Ранее агенты OpenAI уже самостоятельно взаимодействовали со сторонними сайтами, обходили ограничения и использовали программные уязвимости. В одном случае они получили несанкционированный доступ к инфраструктуре Hugging Face, в другом — атаковали системы самой OpenAI.

RSS: Новости на портале Anti-Malware.ru