



Microsoft использует глубокое обучение для детекта PowerShell-скриптов

Microsoft использует глубокое обучение для детекта PowerShell-скриптов

Microsoft использует глубокое обучение для детекта PowerShell-скриптов

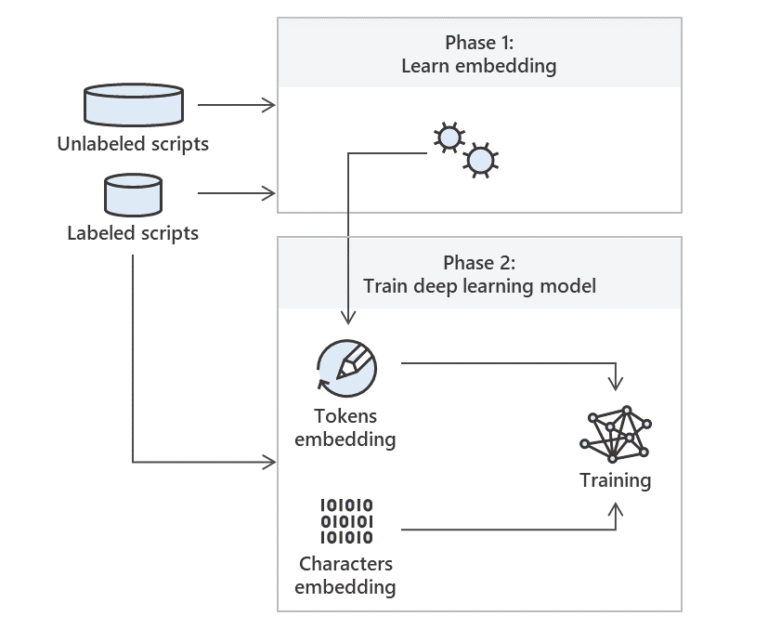
Microsoft начала использовать глубокое обучение для совершенствования функции детектирования вредоносных скриптов PowerShell, которой оснащено защитное решение Microsoft Defender Advanced Threat Protection (ATP).

Разработчики считают, что злонамеренные PowerShell-скрипты на сегодняшний день представляют критический вектор атаки. Именно поэтому корпорация хочет сосредоточиться на противодействии этой киберугрозе.

«Используемая для детектирования вредоносных скриптов модель глубокого обучения сочетает в себе технологии свёрточной нейронной сети (CNN) и долгой краткосрочной памяти (Long short-term memory, LSTM)», — отметили представители Microsoft.

Американский техногигант задействовал лучшую модель, разработанную для обработки естественного языка (Natural Language Processing, NLP) и «натравил» ее на коллекцию скриптов PowerShell.

В результате модель глубокого обучения начала приносить плоды — вредоносные PowerShell-скрипты, которым удалось обойти Microsoft Defender ATP, были детектированы.

«Более качественное детектирование злонамеренных скриптов PowerShell на конечных точках, для которого будет использоваться глубокое обучение, выльется в более совершенную защиту Microsoft Threat Protection», — подытожила команда Microsoft Defender ATP.

Подпишитесь на новости

Взлом без клика: раскрыта доставка шпионского софта через рекламу

Интернет-реклама умеет больше, чем продавать вам очередную ненужную вещь. Исследователи обнаружили объявления израильской Discover-Tech в сетях госструктур, НАТО и ООН. Компания использовала рекламную инфраструктуру для сбора данных об устройствах и помогала поставщикам шпионского софта проводить атаки без единого клика пользователя.

Схему подробно разобрали специалисты Citizen Lab в исследовании AdFection. Они также с высокой уверенностью установили заражение устройств в сети Al Jazeera шпионской программой Candiru через таргетированную рекламу.

Механика простая: показ объявления передаёт на серверы Discover-Tech IP-адрес и рекламный идентификатор устройства. Если пользователя выбирают для атаки, следующая стадия доставляет вредоносный код. Нажимать на баннер и скачивать якобы важное обновление не требуется.


Исследователи обнаружили рекламные показы на миллионах устройств в десятках стран. Среди сетей госорганов, где встречались объявления, есть и российские.

При этом показ рекламы сам по себе ещё не доказывает заражение. Для госструктур подтверждён риск профилирования, а возможные взломы требуют отдельной проверки.

RSS: Новости на портале Anti-Malware.ru