



Microsoft использует глубокое обучение для детекта PowerShell-скриптов

Microsoft использует глубокое обучение для детекта PowerShell-скриптов

Microsoft использует глубокое обучение для детекта PowerShell-скриптов

Microsoft начала использовать глубокое обучение для совершенствования функции детектирования вредоносных скриптов PowerShell, которой оснащено защитное решение Microsoft Defender Advanced Threat Protection (ATP).

Разработчики считают, что злонамеренные PowerShell-скрипты на сегодняшний день представляют критический вектор атаки. Именно поэтому корпорация хочет сосредоточиться на противодействии этой киберугрозе.

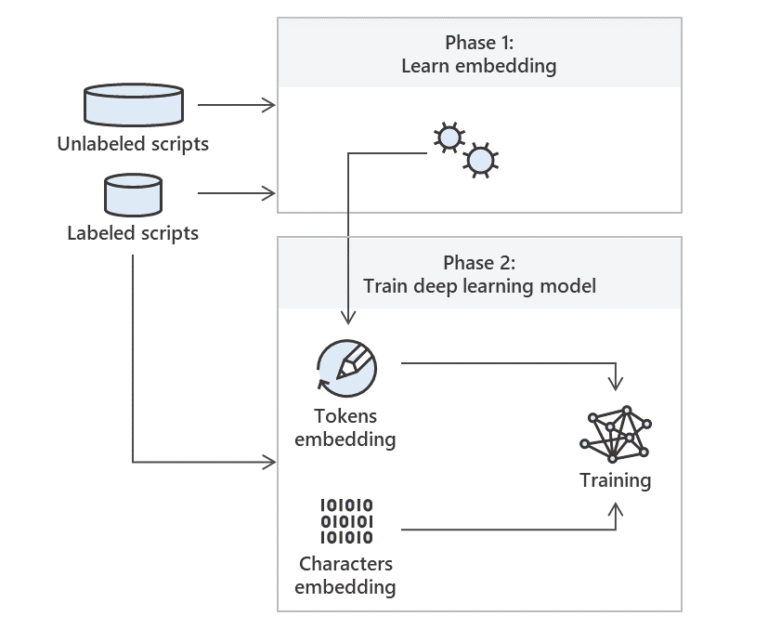
«Используемая для детектирования вредоносных скриптов модель глубокого обучения сочетает в себе технологии свёрточной нейронной сети (CNN) и долгой краткосрочной памяти (Long short-term memory, LSTM)», — отметили представители Microsoft.

Американский техногигант задействовал лучшую модель, разработанную для обработки естественного языка (Natural Language Processing, NLP) и «натравил» ее на коллекцию скриптов PowerShell.

В результате модель глубокого обучения начала приносить плоды — вредоносные PowerShell-скрипты, которым удалось обойти Microsoft Defender ATP, были детектированы.

«Более качественное детектирование злонамеренных скриптов PowerShell на конечных точках, для которого будет использоваться глубокое обучение, выльется в более совершенную защиту Microsoft Threat Protection», — подытожила команда Microsoft Defender ATP.

Подпишитесь на новости

В справке WhatsApp нашли скрытые указания для бота не упоминать GDPR

В коде справочных страниц WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) обнаружились скрытые указания для ИИ-поддержки: не рекомендовать обращение к регуляторам, а при упоминании суда или адвоката — не ссылаться на законодательство о защите данных. Пользователь видел обычную справку, а бот получал дополнительную методичку о том, чего лучше не говорить.

Находку опубликовала компания Redact. Исследователи проверили 545 страниц и обнаружили 102 скрытых блока на 80 из них.

Большинство содержало обычные служебные пояснения, но некоторые явно заслуживали отдельного внимания.

Например, пользователю, потерявшему доступ к номеру и не способному удалить аккаунт, бот не должен был советовать обращаться в надзорные органы. При этом европейская политика конфиденциальности WhatsApp прямо предусматривает возможность такой жалобы.


Другая инструкция запрещала обсуждать GDPR, LGPD и CCPA после упоминания юридического разбирательства, даже если пользователь сам спрашивал об этих нормах.

WhatsApp подтвердил WIRED, что указания предназначались собственному чат-боту поддержки. Их появление в публичном коде компания объяснила ошибкой, а ограничения — стремлением не давать юридические советы. К 18 октября скрытые блоки удалили.

RSS: Новости на портале Anti-Malware.ru