



Данные пользователей Foxit PDF Reader попали в руки киберпреступников

Данные пользователей Foxit PDF Reader попали в руки киберпреступников

Данные пользователей Foxit PDF Reader попали в руки киберпреступников

Представители Foxit Software, разработчика программного обеспечения, подтвердили факт взлома аккаунтов, зарегистрированных на официальном сайте. Злоумышленникам удалось выкрасть пользовательскую информацию.

Foxit Software — компания, стоящая за разработкой программы-ридера Foxit PDF, предназначенной для чтения файлов в формате PDF.

Киберпреступники смогли взломать серверы Foxit Software. Разработчики сразу же уведомили об этом затронутых пользователей, посоветовав им сменить пароли.

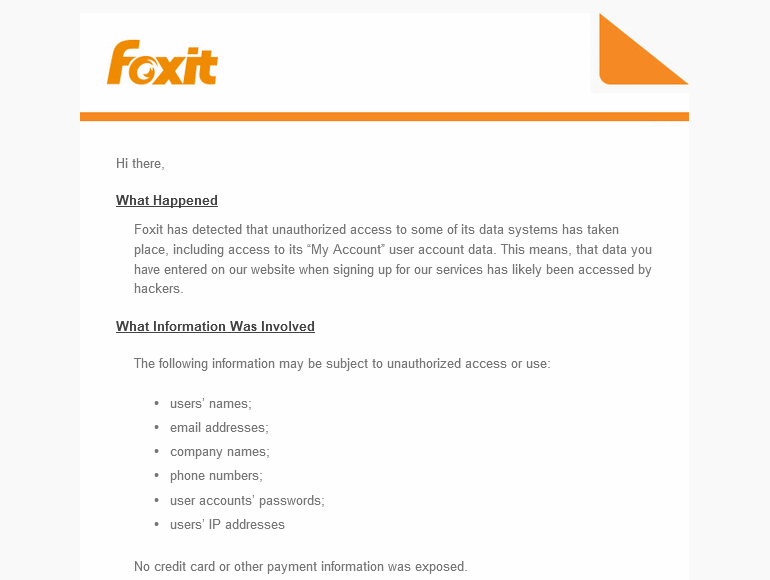
Согласно письмам, отправленным всем пострадавшим, проникнув на сайт компании, атакующие получили доступ к информации клиентов, которая находилась в разделе «Мой аккаунт».

Учетные записи в системе Foxit используются для управления клиентской базой. Именно там пользователи могут активировать пробный период, скачать купленные продукты и получить доступ к истории своих покупок.

По словам представителей Foxit, киберпреступникам удалось добраться до следующих данных: адреса электронной почты, пароли, реальные имена, номера телефонов, имена компаний и IP-адреса.

При этом непонятно, хранила ли компания пароли в виде открытого текста или все же использовала механизм хеширования. Но в любом случае пароль лучше поменять.

Подпишитесь на новости

ИИ взломал Internet Download Manager за полчаса ради экономии $11

Пиратство вышло на новый технологический уровень: вместо поиска готового кряка пользователь Reddit поручил обход лицензии нейросети. И та справилась примерно за 30 минут.

Автор эксперимента под ником No_Ideal8394 рассказал на Reddit, что использовал лишённую защитных ограничений модель Qwen3.8-Flash-Next-Uncensored для модификации Internet Download Manager версии 6.43.

После вмешательства ограничения пробного периода исчезли, а программа стала отображаться как полноценная лицензированная версия.

Пользователь передал модели исполняемый файл IDM и около 250 тысяч токенов контекста. Нейросеть проанализировала программу, нашла участок, связанный с проверкой регистрации, и предложила патч, изменяющий всего один байт. Затем автоматизированный скрипт добавил необходимые параметры в реестр Windows.


На аренду облачного GPU экспериментатор потратил €5, чтобы не платить примерно $11 в год за лицензию. Экономический триумф сомнительный, зато технологическая демонстрация получилась показательной.

Генераторы ключей и готовые патчи для популярных программ существуют десятилетиями. Новость здесь в другом: большая языковая модель смогла самостоятельно разобрать бинарный файл и найти способ отключить лицензионную проверку. Это уже автоматизация реверс-инжиниринга, причём доступная человеку без глубокой экспертизы.

Разумеется, эксперимент нарушает лицензионные условия разработчика.

RSS: Новости на портале Anti-Malware.ru