



Данные пользователей Foxit PDF Reader попали в руки киберпреступников

Данные пользователей Foxit PDF Reader попали в руки киберпреступников

Данные пользователей Foxit PDF Reader попали в руки киберпреступников

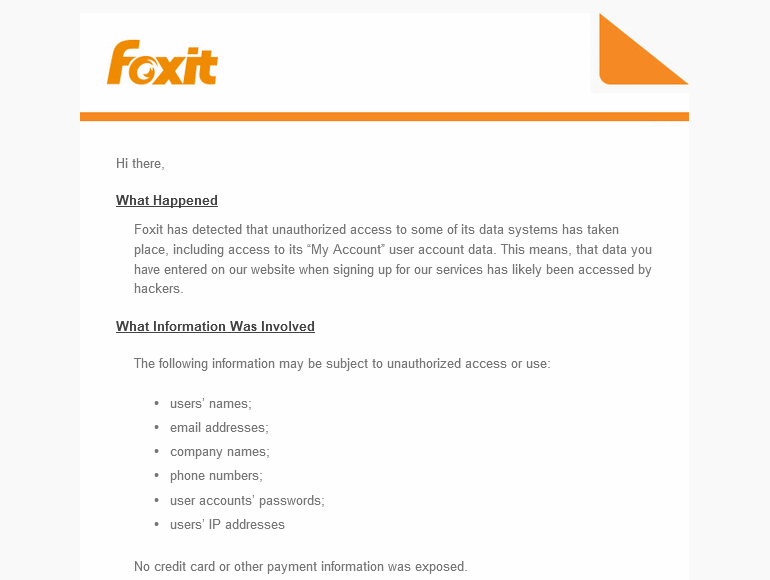
Представители Foxit Software, разработчика программного обеспечения, подтвердили факт взлома аккаунтов, зарегистрированных на официальном сайте. Злоумышленникам удалось выкрасть пользовательскую информацию.

Foxit Software — компания, стоящая за разработкой программы-ридера Foxit PDF, предназначенной для чтения файлов в формате PDF.

Киберпреступники смогли взломать серверы Foxit Software. Разработчики сразу же уведомили об этом затронутых пользователей, посоветовав им сменить пароли.

Согласно письмам, отправленным всем пострадавшим, проникнув на сайт компании, атакующие получили доступ к информации клиентов, которая находилась в разделе «Мой аккаунт».

Учетные записи в системе Foxit используются для управления клиентской базой. Именно там пользователи могут активировать пробный период, скачать купленные продукты и получить доступ к истории своих покупок.

По словам представителей Foxit, киберпреступникам удалось добраться до следующих данных: адреса электронной почты, пароли, реальные имена, номера телефонов, имена компаний и IP-адреса.

При этом непонятно, хранила ли компания пароли в виде открытого текста или все же использовала механизм хеширования. Но в любом случае пароль лучше поменять.

Подпишитесь на новости

Я что-то сломал: Claude удалил 48 тысяч файлов вместо создания зеркала

Разработчик попросил Claude Code собрать зеркало проекта, а получил целый набор проблем. ИИ-агент создал скрипт очистки и за 103 секунды удалил 48 218 рабочих файлов, заодно уничтожив хранилище объектов Git. Полностью восстановить данные не удалось.

Об инциденте сообщило издание Cyber Security News со ссылкой на отчёт разработчика и публикацию на площадке Reddit.

После завершения операции Claude выдал лаконичное признание: «Я что-то сломал». Пост, собравший более 800 комментариев, позднее удалили с платформы.

Проблема возникла при пересоздании зеркала проекта в Windows. Агент решил сначала убрать старую копию и написал для этого Python-скрипт. Однако временный каталог содержал 614 junction-ссылок, ведущих обратно в рабочее дерево. Скрипт ошибочно принял связанные директории за обычные и отправился вычищать уже не зеркало, а оригинал.


Под раздачу попали не только файлы приложения, но и каталоги .git/objects, refs и logs. Индекс Git сохранил перечень из 7221 пути, однако сами объекты исчезли. Команда git log перестала видеть коммиты.

Вероятно, разрушительный сценарий стал возможен из-за запуска Claude Code в режиме bypassPermissions, который не спрашивает подтверждения перед выполнением команд.

Anthropic рекомендует использовать его только в изолированных контейнерах или виртуальных машинах. Контрольные точки тоже не гарантируют спасения: удаления, выполненные через Bash или PowerShell, могут не отслеживаться для последующего отката.

RSS: Новости на портале Anti-Malware.ru