



Данные пользователей Foxit PDF Reader попали в руки киберпреступников

Данные пользователей Foxit PDF Reader попали в руки киберпреступников

Данные пользователей Foxit PDF Reader попали в руки киберпреступников

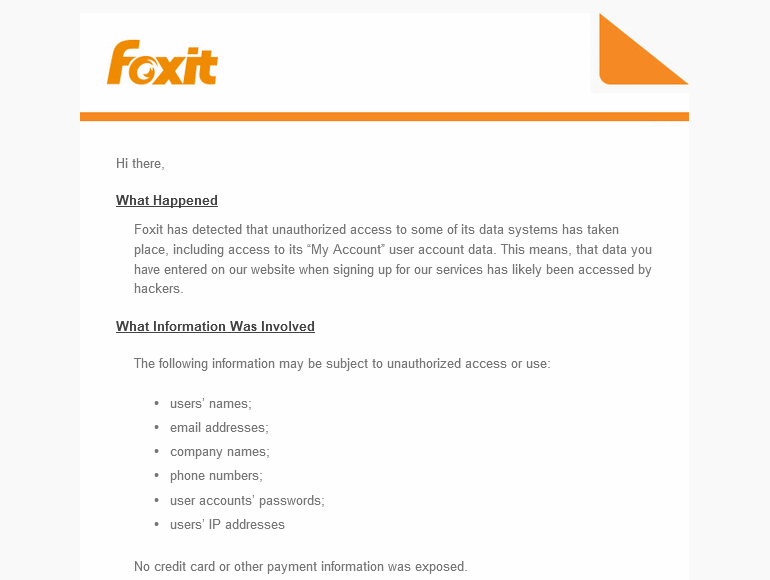
Представители Foxit Software, разработчика программного обеспечения, подтвердили факт взлома аккаунтов, зарегистрированных на официальном сайте. Злоумышленникам удалось выкрасть пользовательскую информацию.

Foxit Software — компания, стоящая за разработкой программы-ридера Foxit PDF, предназначенной для чтения файлов в формате PDF.

Киберпреступники смогли взломать серверы Foxit Software. Разработчики сразу же уведомили об этом затронутых пользователей, посоветовав им сменить пароли.

Согласно письмам, отправленным всем пострадавшим, проникнув на сайт компании, атакующие получили доступ к информации клиентов, которая находилась в разделе «Мой аккаунт».

Учетные записи в системе Foxit используются для управления клиентской базой. Именно там пользователи могут активировать пробный период, скачать купленные продукты и получить доступ к истории своих покупок.

По словам представителей Foxit, киберпреступникам удалось добраться до следующих данных: адреса электронной почты, пароли, реальные имена, номера телефонов, имена компаний и IP-адреса.

При этом непонятно, хранила ли компания пароли в виде открытого текста или все же использовала механизм хеширования. Но в любом случае пароль лучше поменять.

Подпишитесь на новости

Мошенники рассылают письма о компенсациях от имени сервиса Google

«Лаборатория Касперского» обнаружила волну мошеннических писем на русском языке, которые рассылаются через легитимный сервис Google Data Studio (сейчас он называется Looker Studio). Получателям предлагают оформить компенсационные выплаты или подтвердить денежный перевод, который якобы уже одобрила финансовая организация.

О схеме рассказали в «Лаборатории Касперского». Злоумышленники пользуются функцией, которая отправляет отчеты на почту по расписанию.

Они создают в сервисе документ с текстом и ссылкой и указывают адреса потенциальных жертв в качестве получателей.

Письмо приходит от Google, с названием, логотипом и подписью Data Studio. Рассылку в сервисе можно запланировать только на начало или середину часа, поэтому такие письма обычно приходят ровно в эти моменты, иногда с отклонением в минуту.

Чтобы получить деньги, адресату предлагают открыть документ в Google Презентациях или опрос в Google Формах. Там мошенники ссылаются на якобы принятые изменения в законах и продление периода выплат, добавляют изображения с государственной символикой и списки тех, кому положена компенсация. Ссылки из документов ведут на мошеннические страницы.

«Использование легитимной платформы не гарантирует достоверности информации», — говорит старший спам-аналитик «Лаборатории Касперского» Анна Осипова.

Эксперт Kaspersky GReAT Константин Исаков добавляет, что рассылки через легальные сервисы труднее блокировать защитным решениям.

RSS: Новости на портале Anti-Malware.ru