



Данные пользователей Foxit PDF Reader попали в руки киберпреступников

Данные пользователей Foxit PDF Reader попали в руки киберпреступников

Данные пользователей Foxit PDF Reader попали в руки киберпреступников

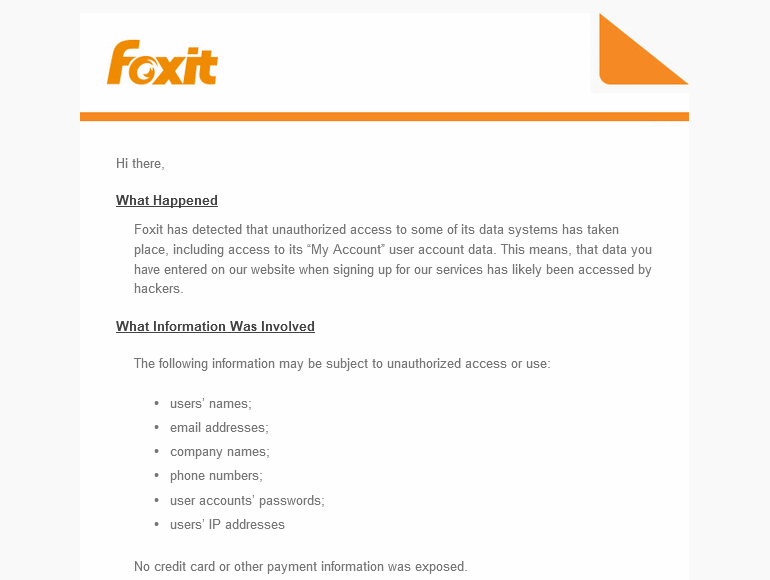
Представители Foxit Software, разработчика программного обеспечения, подтвердили факт взлома аккаунтов, зарегистрированных на официальном сайте. Злоумышленникам удалось выкрасть пользовательскую информацию.

Foxit Software — компания, стоящая за разработкой программы-ридера Foxit PDF, предназначенной для чтения файлов в формате PDF.

Киберпреступники смогли взломать серверы Foxit Software. Разработчики сразу же уведомили об этом затронутых пользователей, посоветовав им сменить пароли.

Согласно письмам, отправленным всем пострадавшим, проникнув на сайт компании, атакующие получили доступ к информации клиентов, которая находилась в разделе «Мой аккаунт».

Учетные записи в системе Foxit используются для управления клиентской базой. Именно там пользователи могут активировать пробный период, скачать купленные продукты и получить доступ к истории своих покупок.

По словам представителей Foxit, киберпреступникам удалось добраться до следующих данных: адреса электронной почты, пароли, реальные имена, номера телефонов, имена компаний и IP-адреса.

При этом непонятно, хранила ли компания пароли в виде открытого текста или все же использовала механизм хеширования. Но в любом случае пароль лучше поменять.

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru