



Фишеры рассылают пользователям Instagram хорошо замаскированные письма

Фишеры рассылают пользователям Instagram хорошо замаскированные письма

Фишеры рассылают пользователям Instagram хорошо замаскированные письма

Киберпреступники запустили новую фишинговую кампанию, на этот раз под прицелом пользователи социальной сети Instagram. При этом злоумышленники используют не только фейковые поля ввода логина и пароля, но и задействуют в схеме коды двухфакторной аутентификации (2FA).

В рассылаемых фишинговых письмах атакующие пытаются привлечь внимание пользователей сообщениями о том, что сторонний человек пытается войти в их аккаунт. Чтобы подтвердить свою личность, пользователей просят перейти по ссылке и ввести свои учетные данные.

Злоумышленники старались визуально придать этим письмам максимальное сходство с официальными сообщениями от Instagram.

«Если не брать во внимание несколько пунктуационных ошибок и отсутствие пробела перед словом ‘Пожалуйста’, эти письма идеальны. Они с большой долей вероятности не вызовут подозрений пользователей», — рассказывает анализировавший эту кампанию эксперт компании Sophos Пол Даклин.

Чтобы придать дополнительную иллюзию легитимности, мошенники добавили поле для ввода кода двухфакторной аутентификации.

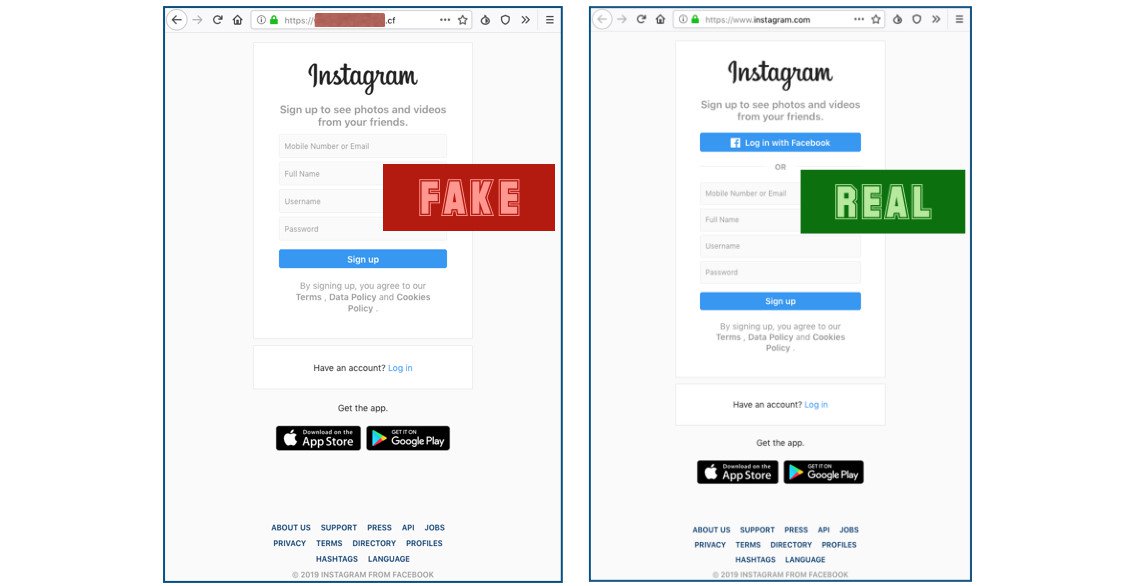
Сама фишинговая страница также представляет собой идеальный клон официальной страницы Instagram для входа. Киберпреступники позаботились даже об установке действующего SSL-сертификата — в результате жертвы видят протокол HTTPS и зелёный замочек, окончательно рассеивающий их сомнения в том, что это легитимная страница.

В адресной строке браузера можно увидеть домен в зоне .CF. Это уловка мошенников, призванная создать схожее с instagram.com написание домена.

Подпишитесь на новости

Клиентов российских ЦОДов могут отключать ради сервисов из белых списков

Оплаченный сервер может оказаться недостаточно веским аргументом: российские дата-центры могут обязать отключать неприоритетных клиентов, если мощности понадобятся сервисам из белых списков. Такой механизм обсуждают на случай потери части инфраструктуры.

Об инициативе узнал РБК от трёх источников в ИТ-отрасли. Обсуждение прошло на совещании в Минцифры 6 ноября.

Основа — указ президента о резервировании 10% площадей и мощностей ЦОДов. После решения специальной подкомиссии предоставить ресурсы потребуется в течение суток. Если свободного места не хватит, рассматривается отключение действующих клиентов.

По данным источников, такие отключения предлагают признавать форс-мажором. А невыполнение требований может стать основанием для введения временного управления дата-центром.

Требования предполагается распространить на коммерческие ЦОДы, включая площадки, обслуживающие одновременно внешних клиентов и собственные системы. Корпоративные дата-центры исключительно для внутренних нужд и пострадавшие площадки, по словам собеседников издания, под них не подпадут.

За само резервирование платить не планируют — только за фактически затребованное размещение. Участники рынка предупреждают: освободить мощности и перенести системы за сутки без подготовки крайне сложно.

В Минцифры подчёркивают, что механизм ещё прорабатывается вместе с экспертами и рынком.

RSS: Новости на портале Anti-Malware.ru