



Специалисты из Гонконга: В Telegram есть баг, раскрывающий властям номер

Специалисты из Гонконга: В Telegram есть баг, раскрывающий властям номер

Специалисты из Гонконга: В Telegram есть баг, раскрывающий властям номер

Разработчики программного обеспечения из Гонконга опубликовали информацию о баге в Telegram и предупредили, что мессенджер опасно использовать для координации протестов.

По словам специалистов, им удалось обнаружить лазейку, которая может позволить властям и спецслужбам Китая собрать номера телефонов, на которые зарегистрированы Telegram-аккаунты протестующих.

Само собой, с помощью этих данных спецслужбам не составит труда вычислить личность и отследить местоположение конкретного человека.

Разработчики считают, что эта брешь особо опасна для чрезмерно активных протестующих, которые в группах Telegram регулярно призывают граждан принять участие в митингах.

Специалисты утверждают, что обнаруженный ими баг позволяет раскрыть номер телефона пользователя, причём даже если последний настроил мессенджер таким образом, что никому не должен быть доступен его телефон.

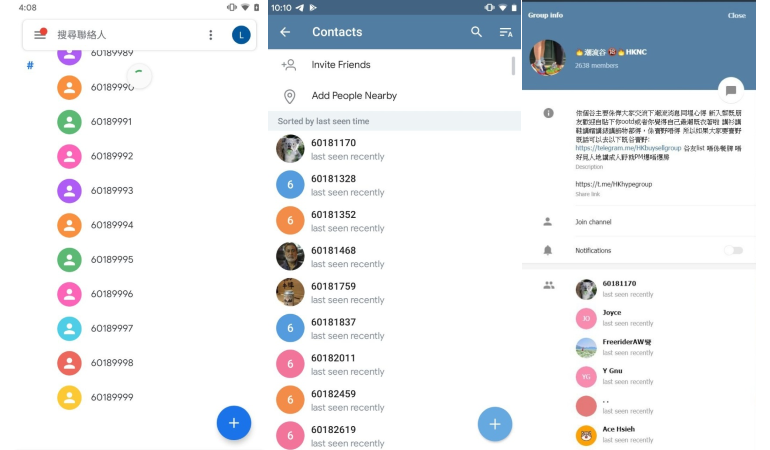
Согласно сообщению разработчиков, потенциальный злоумышленник может добавить десятки тысяч последовательных телефонных номеров в адресную книгу смартфона. После этого атакующий добавляется в интересующую его группу Telegram, где организуются протесты, и синхронизирует все контакты.

На данном этапе мессенджер должен оповестить атакующего о том, какой из занесённых телефонных номеров принадлежит участнику группы, посвящённой протестам.

После этого спецслужба направляет оператору связи требование предоставить имена абонентов, находящихся за выявленными телефонами. В результате власти получают список организаторов и лидеров протестов.

Представители Telegram также прокомментировали сообщения об уязвимости:

«У нас есть соответствующие меры безопасности, предотвращающие импортирование слишком большого количества контактов. Эти меры вводились именно для борьбы с описанным сценарием».

Подпишитесь на новости

Хакеры через Optimizely заразили сайты BBC, CNN, HSBC и еще 175 компаний

16 ноября посетители сайтов крупных компаний получали вредоносный JavaScript, который подменял адреса криптокошельков и пытался перехватывать данные банковских карт. Код распространялся через Optimizely Web, платформу для A/B-тестирования.

Исследователи нашли вредоносный код в 188 скриптах 178 организаций, среди них BBC (заблокирован на территории России), CNN, Fox News, HSBC, Equifax, Zoom, Salesforce, GitLab и IKEA.

Ход атаки восстановил исследователь Скотт Хелм из Report URI. Злоумышленники изменили в проектах клиентов поле Project JavaScript и добавили загрузку файла со стороннего домена.

Остальной код по-прежнему приходил с cdn.optimizely.com, поэтому внешне все выглядело штатно. Первое внедрение зафиксировали в 04:21 UTC в скрипте BBC.


За день атакующие обновили полезную нагрузку 26 раз, а в 13:43 UTC добавили модуль для сбора номера карты, срока действия и CVV. Платежные формы Stripe и Adyen, которые открываются в отдельном iframe, скрипт прочитать не мог.

На iPhone код пытался запускать наборы эксплойтов: Coruna для iOS версий с 13 по 17 и DarkSword для iOS 18. Для iOS 26 нашлась цепочка, которая пока только собирала данные об устройстве. Подтвержденных взломов исследователи не привели.

К 19:25 UTC на кошельки злоумышленников поступило около 7040 долларов. Массовая очистка началась около 20:40 UTC, к 21:52 UTC зараженным оставался один скрипт из 188.

Optimizely подтвердила успешную атаку. По словам компании, атакующие воспользовались уязвимостью в регистрации учетных записей Experimentation. Optimizely закрыла уязвимость, удалила код и уведомила клиентов. Политика CSP заблокировала вредоносный код только на 24 из 256 проверенных сайтов.

RSS: Новости на портале Anti-Malware.ru