



Банковский троян Bolik 2 распространяют через фейковый сайт NordVPN

Банковский троян Bolik 2 распространяют через фейковый сайт NordVPN

Банковский троян Bolik 2 распространяют через фейковый сайт NordVPN

Злоумышленники, стоящие за банковским трояном Win32.Bolik.2, придумали новую схему его распространения. Теперь киберпреступники создают клоны легитимных сайтов, заражающих посетителей этой вредоносной программой.

Ранее преступники взламывали официальные сайты разработчиков известных программ и подменяли безопасные ссылки, по которым пользователи скачивали приложения, на вредоносные, загружающие в систему троян.

Смена тактики — создание вредоносных клонов — помогла злоумышленникам сосредоточиться на совершенствовании своей программы.

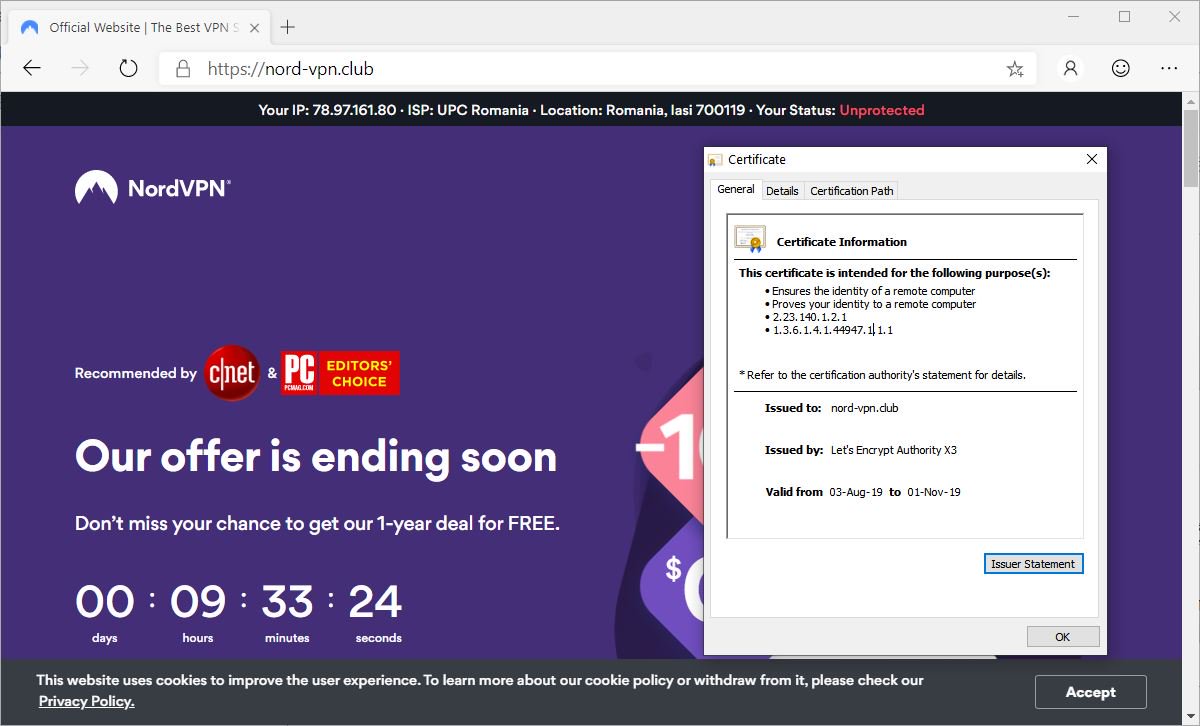
В последних кампаниях киберпреступники маскировали свой ресурс под официальный сайт популярного VPN-сервиса NordVPN. В результате вредоносный сайт, располагающийся по адресу nord-vpn[.]club, стал почти идеальной копией официального ресурса, настоящий адрес которого — nordvpn.com.

При этом принадлежащий злоумышленникам веб-сайт имел действительный SSL-сертификат, выданный центром сертификации Let’s Encrypt 3 августа. Срок жизни этого сертификата подойдёт к концу 1 ноября.

«Троян Win32.Bolik.2 представляет собой усовершенствованную версию Win32.Bolik.1. В новом образце были замечены полиморфные способности», — рассказали эксперты антивирусной компании «Доктор Веб», которые первыми обнаружили кампанию злоумышленников.

«Используя этот вредонос, атакующие могут осуществлять веб-инъекции, перехватывать трафик, выполнять функции кейлоггера и красть информацию из разных банковских клиентов».

Подпишитесь на новости

Обращения пользователей в поддержку Telegram нашли в продаже в даркнете

Аналитики BI.ZONE Threat Intelligence обнаружили на теневых ресурсах базу с персональными данными и текстами обращений пользователей в поддержку Telegram за 2025 год. Наиболее вероятной причиной утечки исследователи считают злоупотребление доступом со стороны волонтеров.

Об утечке сообщили в BI.ZONE. Чтобы обратиться в поддержку, пользователь открывает в настройках раздел «Помощь» и описывает проблему в чате с аккаунтом Volunteer Support.

Обычно в таком сообщении есть номер телефона, идентификатор аккаунта, модель устройства и подробности ситуации. Обращения разбирают волонтеры: они проходят анкетирование и отбор, но не связаны с Telegram трудовым договором и соглашением о конфиденциальности. В BI.ZONE считают, что из-за этого доступ к персональным данным оказывается вне корпоративного контроля.

По ряду признаков базу продавали ограниченному кругу покупателей, поэтому узнать о компрометации из открытых источников пострадавшие не смогут.

Руководитель BI.ZONE Threat Intelligence Олег Скулкин считает тексты обращений самой ценной для злоумышленников частью базы. По его словам, вместе с идентификатором аккаунта, номером телефона и моделью устройства этих данных хватает для таргетированной атаки на владельца аккаунта и его контакты.

В зоне риска все, кто обращался в поддержку Telegram в 2025 году, включая компании, которые восстанавливали доступ к бизнес-аккаунтам.

В BI.ZONE советуют не писать в поддержку мессенджера рабочие данные, реквизиты и коды доступа, считать, что текст обращения может стать известен посторонним, и установить облачный пароль. Компаниям рекомендуют учитывать волонтерскую модель поддержки Telegram в схеме угроз и восстанавливать доступ к аккаунтам через внутреннюю службу кибербезопасности.

RSS: Новости на портале Anti-Malware.ru