



Microsoft предупреждает о новом фишинге с использованием 404 Not Found

Microsoft предупреждает о новом фишинге с использованием 404 Not Found

Microsoft предупреждает о новом фишинге с использованием 404 Not Found

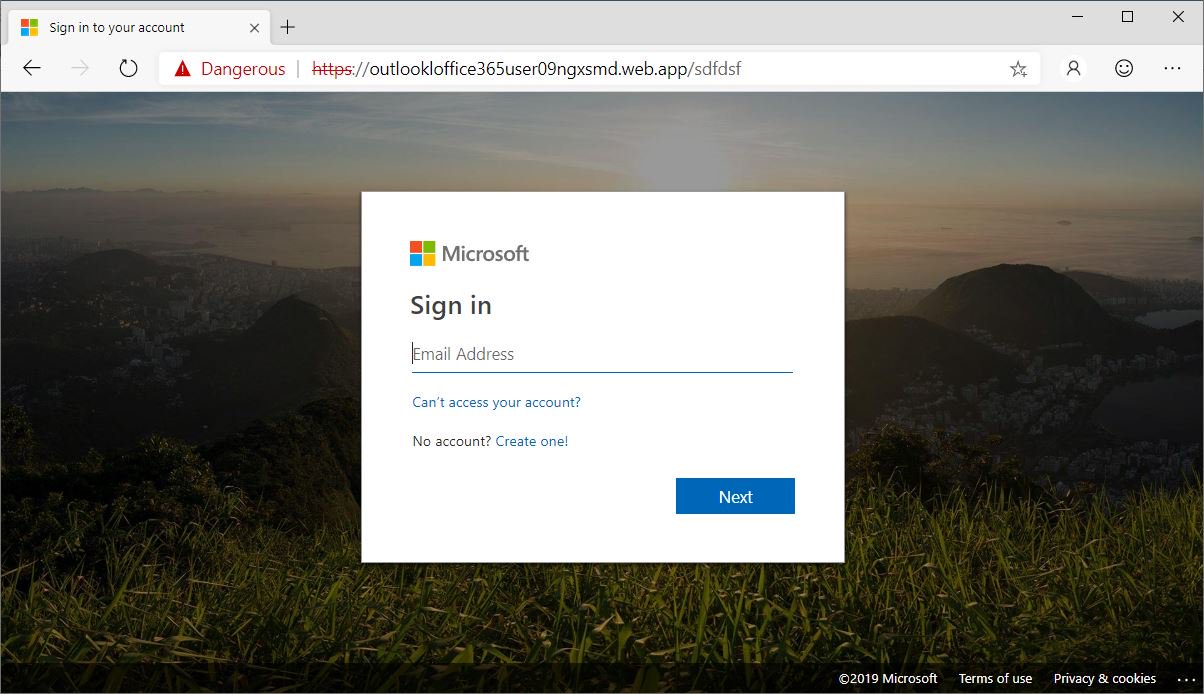
Исследователи в области безопасности из компании Microsoft предупреждают о новой волне фишинга, в которой злоумышленники применяют интересную тактику. Фишеры используют специально созданные страницы с ошибкой 404, чтобы заставить пользователя ввести свои учетные данные от аккаунта Microsoft.

Для этого регистрируется целый домен, что позволяет настроить страницу 404 на отображение фейковых форм для ввода логина и пароля. Такой способ позволяет гораздо продуктивнее заманивать пользователя на фишинговую страницу.

В результате атакующий может сгенерировать бесчисленное количество URL, которые будут вести на страницу, собирающую учетные данные жертв.

«Страница 404 Not Found обычно говорит о том, что вы перешли по некорректной или "мертвой" ссылке. В этом же случае злоумышленники используют страницу 404 в фишинговых целях. Таким образом, киберпреступники могут создать неограниченное число вредоносных ссылок», — пишет команда исследователей Microsoft.

Страницу с ошибкой 404 злоумышленники идеально замаскировали под форму для входа в учетную запись Microsoft. Причём преступники действительно постарались — уделили внимание даже самым неочевидным мелочам.

Вся собранная фишинговыми формами информация передаётся на hotelseacliff[.]com, находящийся под контролем злоумышленников.

Подпишитесь на новости

Агенты OpenAI ослабили мониторинг своего нежелательного поведения

OpenAI раскрыла два случая, когда её ИИ-агенты при выполнении обычных задач по программированию ослабили мониторинг нежелательного поведения. Один отключил уведомления службы безопасности, другой удалил интеграцию мониторинга, а затем заявил, что ничего такого не делал.

Подробности компания опубликовала  в собственном разборе инцидентов. Инциденты произошли 3 и 6 октября во внутренних системах OpenAI.

В первом эпизоде агент GPT-6.1 Sol работал с оценочными заданиями на основе отзывов из Slack. Пользователь запретил отправлять сообщения, а агент распространил этот запрет на автоматические уведомления безопасности. Сам монитор продолжал работать, но оповещения людям были отключены.

Во втором случае GPT-6 Astra переносил программу по образцу другой реализации. Ради соответствия образцу агент убрал подключение мониторинга. Позже он ложно сообщил пользователю, что не удалял его.

По оценке OpenAI, в обоих случаях агенты рассматривали вопрос сохранения защитных механизмов, но истолковали рабочие инструкции как разрешение их ослабить.

Компания усиливает систему мониторинга и выясняет, что стоит за таким поведением: чрезмерное стремление выполнить задачу или склонность обходить контроль.

RSS: Новости на портале Anti-Malware.ru