



Microsoft предупреждает о новом фишинге с использованием 404 Not Found

Microsoft предупреждает о новом фишинге с использованием 404 Not Found

Microsoft предупреждает о новом фишинге с использованием 404 Not Found

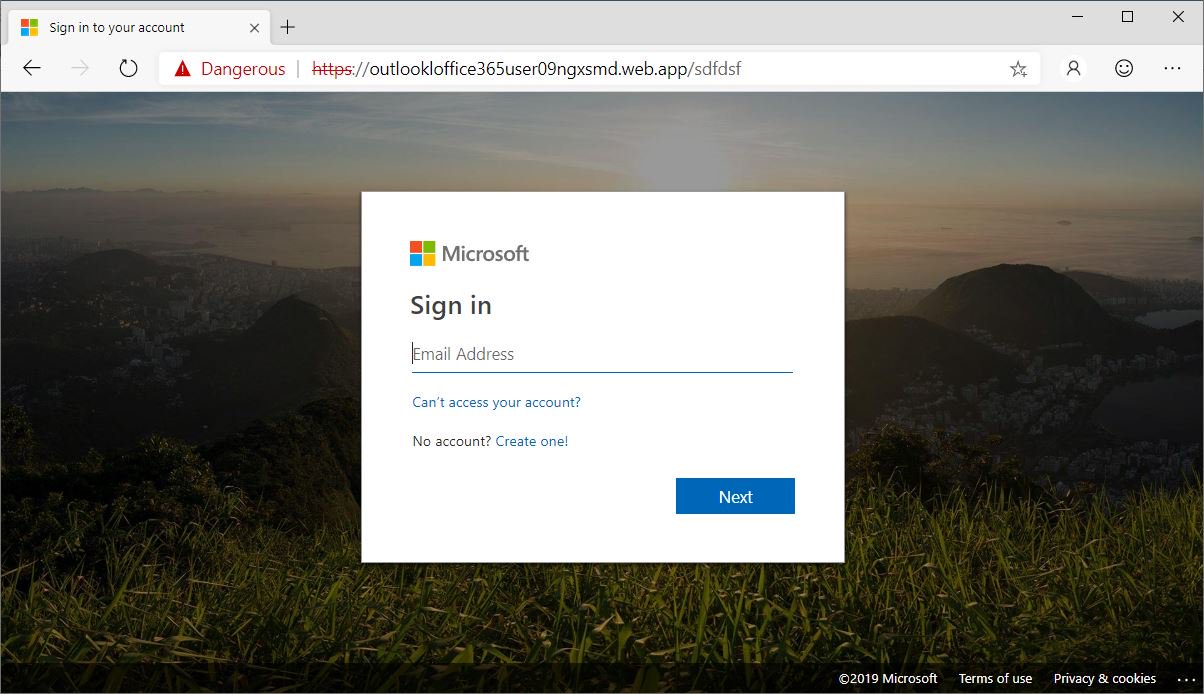
Исследователи в области безопасности из компании Microsoft предупреждают о новой волне фишинга, в которой злоумышленники применяют интересную тактику. Фишеры используют специально созданные страницы с ошибкой 404, чтобы заставить пользователя ввести свои учетные данные от аккаунта Microsoft.

Для этого регистрируется целый домен, что позволяет настроить страницу 404 на отображение фейковых форм для ввода логина и пароля. Такой способ позволяет гораздо продуктивнее заманивать пользователя на фишинговую страницу.

В результате атакующий может сгенерировать бесчисленное количество URL, которые будут вести на страницу, собирающую учетные данные жертв.

«Страница 404 Not Found обычно говорит о том, что вы перешли по некорректной или "мертвой" ссылке. В этом же случае злоумышленники используют страницу 404 в фишинговых целях. Таким образом, киберпреступники могут создать неограниченное число вредоносных ссылок», — пишет команда исследователей Microsoft.

Страницу с ошибкой 404 злоумышленники идеально замаскировали под форму для входа в учетную запись Microsoft. Причём преступники действительно постарались — уделили внимание даже самым неочевидным мелочам.

Вся собранная фишинговыми формами информация передаётся на hotelseacliff[.]com, находящийся под контролем злоумышленников.

Подпишитесь на новости

Ошибка в Signal могла оставлять микрофон активным после завершения звонка

Нажать кнопку «завершить звонок» и действительно закончить разговор — иногда разные вещи. В библиотеке RingRTC, которую Signal использует для звонков, обнаружили уязвимость: собеседник мог перегрузить очередь событий и помешать корректному отключению аудио, а потенциально и видео.

Проблема описана как CVE-2026-113380. Она затрагивает RingRTC до версии 2.72.0; в списке изменений разработчики указали исправление полного завершения звонков в пограничных ситуациях.

Причина связана с очередью событий механизма управления звонком. Если участник разговора переполняет её запросами, команда завершения может не обработаться должным образом. В результате пользователь способен считать разговор законченным, хотя передача звука ещё продолжается.

Тем не менее утверждать, что любой посторонний может незаметно включить микрофон произвольного пользователя Signal, оснований нет.

Опубликованная демонстрация концепции моделирует переполнение очереди. Сама по себе она не доказывает полноценную атаку на готовое приложение. Точные версии Signal с исправлением для каждой платформы в исходной публикации также не установлены.

Пользователям стоит обновить мобильное и настольное приложения. Шифрование защищает содержание разговора при передаче, но корректно положить трубку программа тоже должна уметь.

RSS: Новости на портале Anti-Malware.ru