



Microsoft предупреждает о новом фишинге с использованием 404 Not Found

Microsoft предупреждает о новом фишинге с использованием 404 Not Found

Microsoft предупреждает о новом фишинге с использованием 404 Not Found

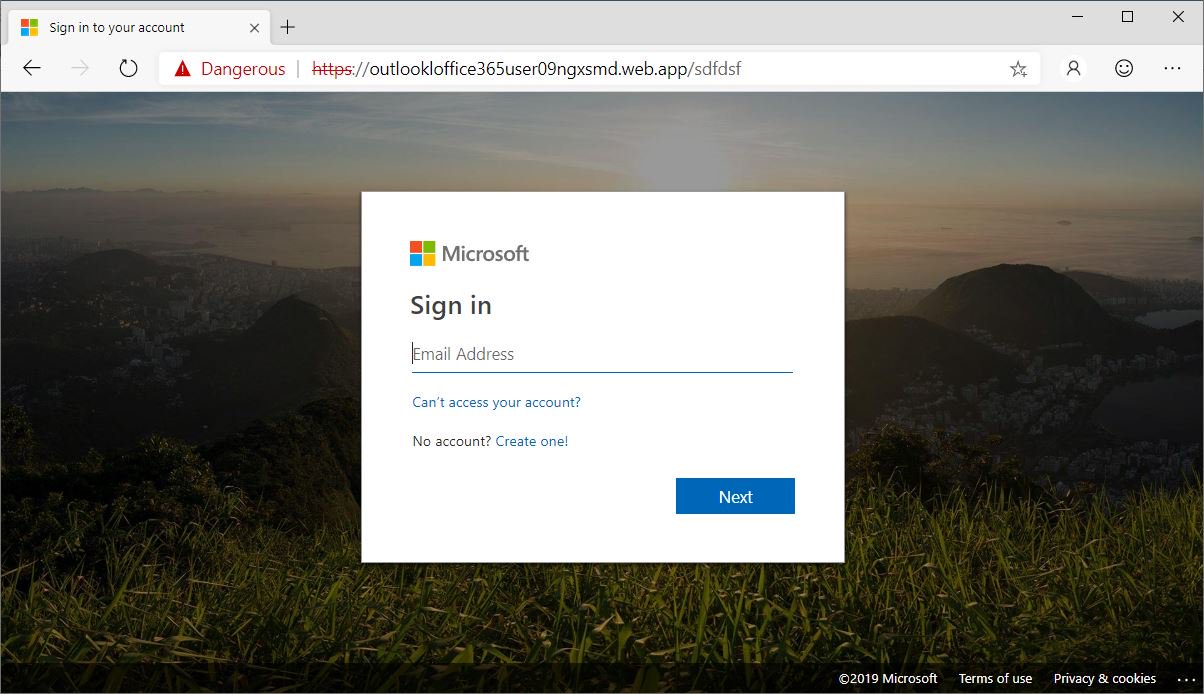
Исследователи в области безопасности из компании Microsoft предупреждают о новой волне фишинга, в которой злоумышленники применяют интересную тактику. Фишеры используют специально созданные страницы с ошибкой 404, чтобы заставить пользователя ввести свои учетные данные от аккаунта Microsoft.

Для этого регистрируется целый домен, что позволяет настроить страницу 404 на отображение фейковых форм для ввода логина и пароля. Такой способ позволяет гораздо продуктивнее заманивать пользователя на фишинговую страницу.

В результате атакующий может сгенерировать бесчисленное количество URL, которые будут вести на страницу, собирающую учетные данные жертв.

«Страница 404 Not Found обычно говорит о том, что вы перешли по некорректной или "мертвой" ссылке. В этом же случае злоумышленники используют страницу 404 в фишинговых целях. Таким образом, киберпреступники могут создать неограниченное число вредоносных ссылок», — пишет команда исследователей Microsoft.

Страницу с ошибкой 404 злоумышленники идеально замаскировали под форму для входа в учетную запись Microsoft. Причём преступники действительно постарались — уделили внимание даже самым неочевидным мелочам.

Вся собранная фишинговыми формами информация передаётся на hotelseacliff[.]com, находящийся под контролем злоумышленников.

Подпишитесь на новости

Positive Education научит разработчиков безопасно работать с ИИ-агентами

ИИ-агенту доверили репозиторий, команды и доступ к инструментам, теперь бы убедиться, что вместе с кодом он не написал компании новые проблемы. Positive Education, центр практического обучения Positive Technologies, представил на Positive Security Day (PSD) спринт по безопасной разработке с ИИ-агентами. Программу показали на главной ежегодной конференции компании о технологиях и проектах, которые меняют кибербезопасность.

Первый поток «Безопасной разработки с ИИ-агентами» стартует 23 ноября онлайн.

Обучение займёт три недели — около 40 часов, основную часть которых отведут практике. Регистрация уже открыта.

Участники разберут два сценария: использование готовых кодинг-агентов и создание собственных агентных систем. В программе — моделирование угроз, управление контекстом и правами доступа, защита памяти, секретов и внешних инструментов. Отдельно займутся проверкой сгенерированного кода и обязательными проверками безопасности перед выпуском.

Послушать лекции и разойтись не получится: участникам предстоит провести аудит готовых проектов, найти и исправить уязвимости. В финале — создать собственного ИИ-агента и проверить его безопасность перед запуском.

Спринт рассчитан на разработчиков, AppSec- и DevSecOps-инженеров, архитекторов, инженеров и владельцев ИИ-проектов. Программу подготовили практикующие эксперты Positive Technologies на основе задач из реальных проектов.

RSS: Новости на портале Anti-Malware.ru