



Microsoft предупреждает о новом фишинге с использованием 404 Not Found

Microsoft предупреждает о новом фишинге с использованием 404 Not Found

Microsoft предупреждает о новом фишинге с использованием 404 Not Found

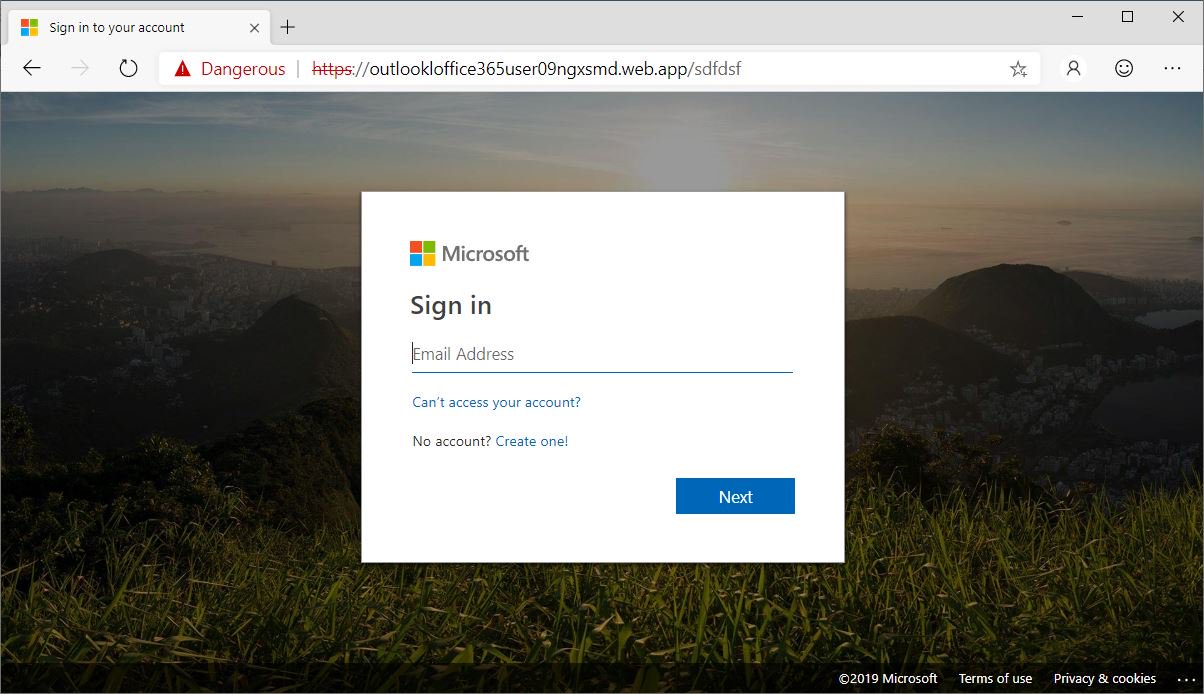
Исследователи в области безопасности из компании Microsoft предупреждают о новой волне фишинга, в которой злоумышленники применяют интересную тактику. Фишеры используют специально созданные страницы с ошибкой 404, чтобы заставить пользователя ввести свои учетные данные от аккаунта Microsoft.

Для этого регистрируется целый домен, что позволяет настроить страницу 404 на отображение фейковых форм для ввода логина и пароля. Такой способ позволяет гораздо продуктивнее заманивать пользователя на фишинговую страницу.

В результате атакующий может сгенерировать бесчисленное количество URL, которые будут вести на страницу, собирающую учетные данные жертв.

«Страница 404 Not Found обычно говорит о том, что вы перешли по некорректной или "мертвой" ссылке. В этом же случае злоумышленники используют страницу 404 в фишинговых целях. Таким образом, киберпреступники могут создать неограниченное число вредоносных ссылок», — пишет команда исследователей Microsoft.

Страницу с ошибкой 404 злоумышленники идеально замаскировали под форму для входа в учетную запись Microsoft. Причём преступники действительно постарались — уделили внимание даже самым неочевидным мелочам.

Вся собранная фишинговыми формами информация передаётся на hotelseacliff[.]com, находящийся под контролем злоумышленников.

Подпишитесь на новости

Взлом без клика: раскрыта доставка шпионского софта через рекламу

Интернет-реклама умеет больше, чем продавать вам очередную ненужную вещь. Исследователи обнаружили объявления израильской Discover-Tech в сетях госструктур, НАТО и ООН. Компания использовала рекламную инфраструктуру для сбора данных об устройствах и помогала поставщикам шпионского софта проводить атаки без единого клика пользователя.

Схему подробно разобрали специалисты Citizen Lab в исследовании AdFection. Они также с высокой уверенностью установили заражение устройств в сети Al Jazeera шпионской программой Candiru через таргетированную рекламу.

Механика простая: показ объявления передаёт на серверы Discover-Tech IP-адрес и рекламный идентификатор устройства. Если пользователя выбирают для атаки, следующая стадия доставляет вредоносный код. Нажимать на баннер и скачивать якобы важное обновление не требуется.


Исследователи обнаружили рекламные показы на миллионах устройств в десятках стран. Среди сетей госорганов, где встречались объявления, есть и российские.

При этом показ рекламы сам по себе ещё не доказывает заражение. Для госструктур подтверждён риск профилирования, а возможные взломы требуют отдельной проверки.

RSS: Новости на портале Anti-Malware.ru