



Мошенники атакуют пользователей Steam, предлагая игры бесплатно

Мошенники атакуют пользователей Steam, предлагая игры бесплатно

Мошенники атакуют пользователей Steam, предлагая игры бесплатно

На просторах Сети появилась новая изощренная мошенническая схема, с помощью которой злоумышленники атакуют пользователей Steam. Специальный сайт, который якобы бесплатно раздаёт игры, на деле используется для взлома аккаунтов Steam.

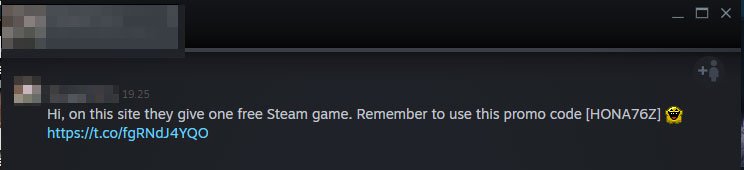
Получив контроль над одной учетной записью, киберпреступники рассылают сообщения по списку контактов жертвы. В сообщениях говорится, что пользователь может получить игру бесплатно, для этого надо посетить определённый сайт и ввести специальный промокод.

Если пользователь нажимает на ссылку в сообщении, его перебрасывает на URL http://steamsafe[.]fun/?ref=freegame. Далее идёт ещё один редирект, ведущий на один из нескольких зарегистрированных злоумышленниками мошеннических сайтов.

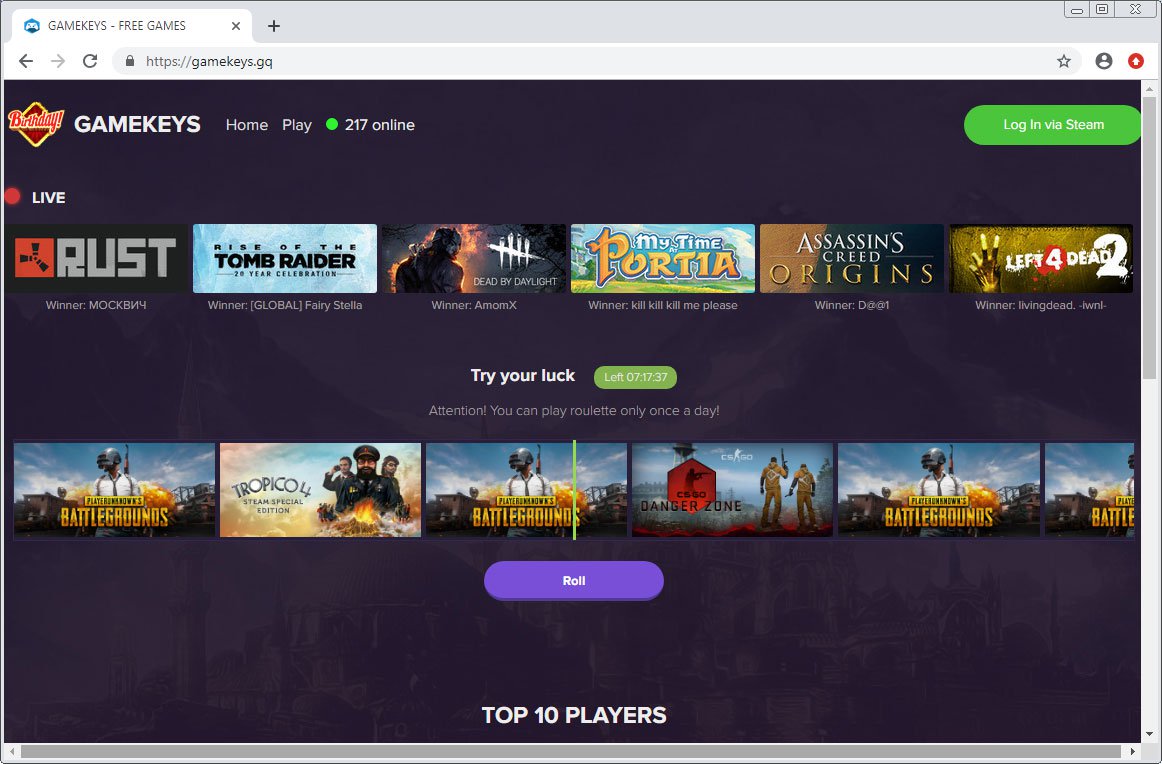
Ниже на скриншоте показан один из таких сайтов:

Предположим, жертва решила воспользоваться предложением и нажимает на кнопку «Roll». В этом случае сайт делает вид, что случайным образом выбирает из наиболее популярных игр: PUBG, CSGO, Tropico 4, ARK: Survival Evolved, Assassin's Creed.

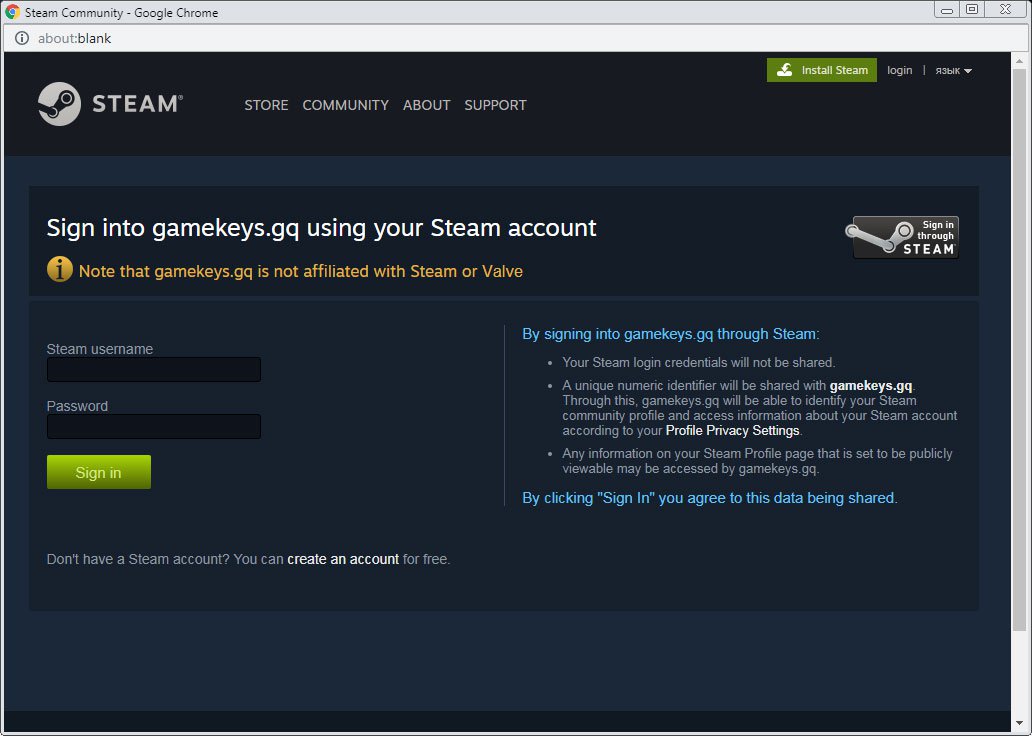
Далее пользователю отображается часть кода Steam и его просят войти в свой аккаунт, чтобы забрать игру. Звучит логично.

Стоит ли говорить, что форма для ввода учетных данных располагается не на официальной платформе Steam, а на мошенническом ресурсе.

При этом злоумышленники предусмотрели и обход двухфакторной аутентификации — на сайте есть специальная форма для ввода кода 2FA, который высылается пользователю.

Напомним, что на днях компания Valve выпустила патч, устраняющий уязвимость повышения привилегий (LPE) в клиенте Steam для систем Windows. Тем не менее эксперты в области кибербезопасности считают, что проблемы все еще актуальны для этого программного обеспечения.

87% специалистов готовы доверить ИИ рекомендации по реагированию в SIEM

Российские компании готовы слушать советы ИИ в SIEM, но отдавать ему красную кнопку пока не собираются. Это показал опрос участников эфира AM Live «Российские SIEM 2026: что изменилось и как теперь выбирать?». Больше всего респонденты готовы доверить искусственному интеллекту рекомендации по реагированию на инциденты — этот вариант выбрали 87% участников.

Создание и доработку правил детектирования готовы делегировать 71%, а сбор контекста и подготовку резюме расследований — 58%.

Несколько осторожнее аудитория относится к триажу и приоритизации инцидентов — эту задачу ИИ согласны поручить 44% опрошенных. Ещё 39% готовы использовать его для поиска и формирования запросов.

А вот полностью автономное реагирование без подтверждения аналитика набрало всего 13%. В общем, ИИ уже можно посадить рядом с SOC-командой, поручить ему рутину и попросить подготовить план действий.

Но самостоятельно блокировать пользователей, отключать узлы и принимать другие потенциально болезненные решения ему пока не разрешают.


Участники также рассказали, что, по их мнению, сильнее всего изменит SIEM к 2030 году. Лидируют ИИ и автономные агенты с 34%. На втором месте — объединение SIEM с другими платформами информационной безопасности, за которое проголосовали 28% респондентов.

Изменений в экономике и моделях лицензирования ожидают 14%, появления новой архитектуры работы с данными — 13%, а развития облачных и гибридных моделей — 9%. Только 2% считают, что за ближайшие годы ничего существенно не поменяется. Железная выдержка, учитывая скорость, с которой сегодня переписывается рынок.

На эфире эксперты также обсудили ложные срабатывания, правила детектирования, MITRE ATT&CK, UEBA, производительность, масштабирование, хранение данных и TCO. Главный вывод: выбирать SIEM по красивой презентации больше нельзя. На пилоте придётся проверять не только скорость обработки событий, но и качество контента, удобство расследований и реальную стоимость дальнейшей эксплуатации.

RSS: Новости на портале Anti-Malware.ru