



Мошенники атакуют пользователей Steam, предлагая игры бесплатно

Мошенники атакуют пользователей Steam, предлагая игры бесплатно

Мошенники атакуют пользователей Steam, предлагая игры бесплатно

На просторах Сети появилась новая изощренная мошенническая схема, с помощью которой злоумышленники атакуют пользователей Steam. Специальный сайт, который якобы бесплатно раздаёт игры, на деле используется для взлома аккаунтов Steam.

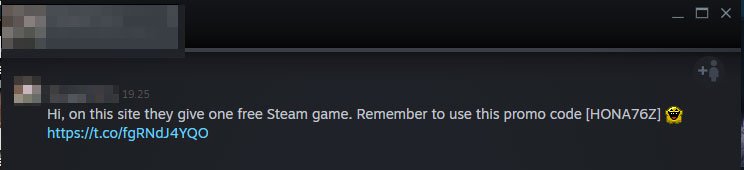
Получив контроль над одной учетной записью, киберпреступники рассылают сообщения по списку контактов жертвы. В сообщениях говорится, что пользователь может получить игру бесплатно, для этого надо посетить определённый сайт и ввести специальный промокод.

Если пользователь нажимает на ссылку в сообщении, его перебрасывает на URL http://steamsafe[.]fun/?ref=freegame. Далее идёт ещё один редирект, ведущий на один из нескольких зарегистрированных злоумышленниками мошеннических сайтов.

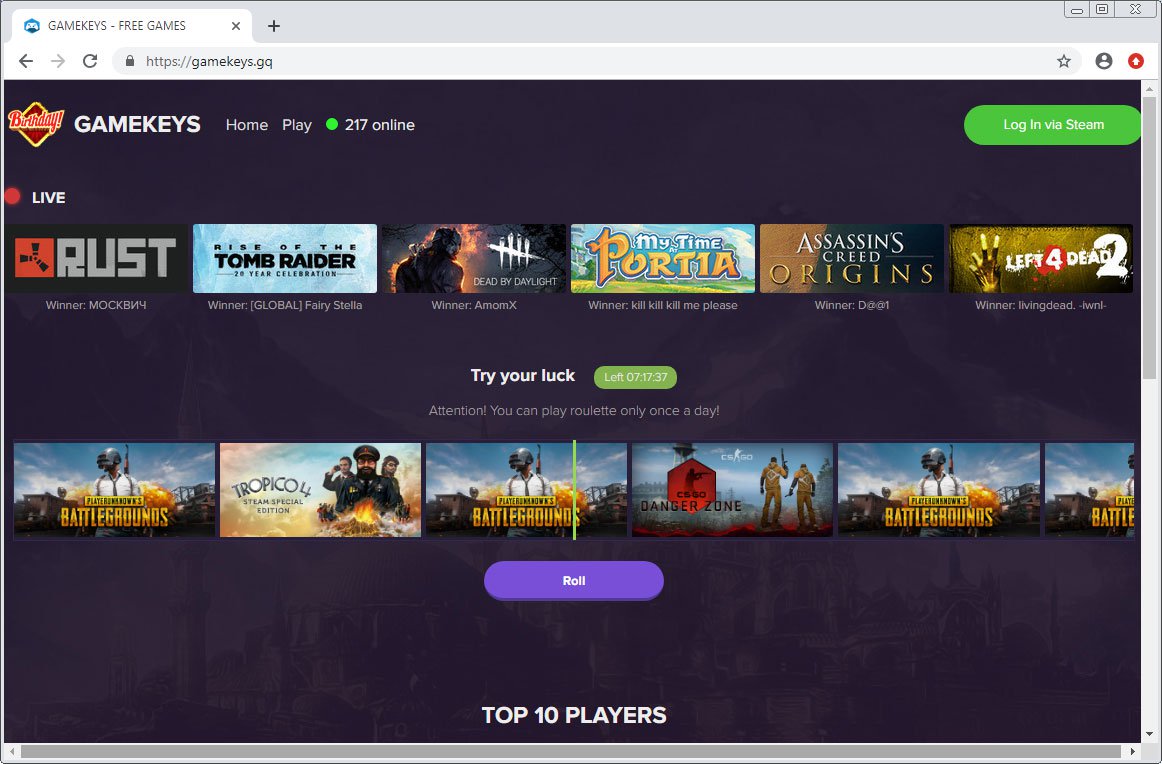
Ниже на скриншоте показан один из таких сайтов:

Предположим, жертва решила воспользоваться предложением и нажимает на кнопку «Roll». В этом случае сайт делает вид, что случайным образом выбирает из наиболее популярных игр: PUBG, CSGO, Tropico 4, ARK: Survival Evolved, Assassin's Creed.

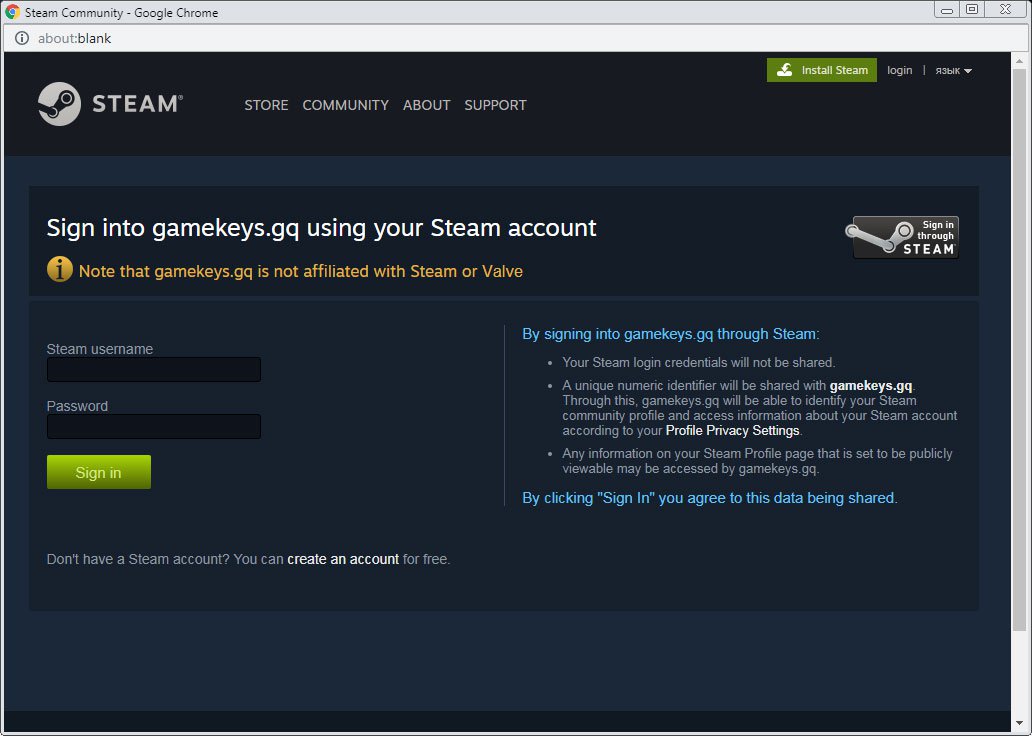
Далее пользователю отображается часть кода Steam и его просят войти в свой аккаунт, чтобы забрать игру. Звучит логично.

Стоит ли говорить, что форма для ввода учетных данных располагается не на официальной платформе Steam, а на мошенническом ресурсе.

При этом злоумышленники предусмотрели и обход двухфакторной аутентификации — на сайте есть специальная форма для ввода кода 2FA, который высылается пользователю.

Напомним, что на днях компания Valve выпустила патч, устраняющий уязвимость повышения привилегий (LPE) в клиенте Steam для систем Windows. Тем не менее эксперты в области кибербезопасности считают, что проблемы все еще актуальны для этого программного обеспечения.

Сентябрьское обновление Windows сломало работу принтеров… опять

Сентябрьское обновление Windows Server 2022 могло сломать работу принтеров с драйверами Type 3. Администраторы жалуются на ошибки при печати и подключении устройств, а выпущенный следом внеплановый патч ситуацию, похоже, не исправил. Проблемы начались после установки накопительного обновления KB5122882.

По предварительным наблюдениям, виноваты общие компоненты подсистемы печати Windows: файлы PS5UI.DLL, PSCRIPT5.DLL, UNIDRV.DLL, UNIDRVUI.DLL и UNIRES.DLL. Все они получили новые версии вместе с сентябрьским патчем.

Сбой затрагивает пользовательские драйверы Type 3, также известные как v3. Неполадки удалось воспроизвести с HP Universal Printing PCL 6, Adobe PDF Converter и Dymo LabelWriter 450 Turbo.

На серверах Windows Server 2022 с ролью Remote Desktop Session Host попытка отправить документ из 32-битного приложения через splwow64.exe может завершиться ошибкой Entry Point Not Found, связанной с UNIDRVUI.DLL.

При подключении Dymo через общий сервер печати Windows выдаёт код 0x00000006 и отказывается добавлять устройство. Причём удаление драйвера вместе с пакетом и чистая установка не помогают.

Одному из администраторов удалось оживить HP-драйвер, заменив UNIDRV.DLL, UNIDRVUI.DLL и UNIRES.DLL версиями, установленными до сентябрьского обновления. Это указывает на возможную поломку именно системного фреймворка печати.

Похожие симптомы заметили и в Windows 10 при подключении к принтеру, опубликованному на полностью обновлённом устройстве с Windows 11. При этом между двумя машинами с Windows 11 печать работала нормально.

Microsoft пока не включила эту проблему в списки известных ошибок KB5122882 и внепланового KB5129237.

RSS: Новости на портале Anti-Malware.ru