



Google: 1,5% учетных данных в Сети когда-либо фигурировали в утечках

Google: 1,5% учетных данных в Сети когда-либо фигурировали в утечках

Google: 1,5% учетных данных в Сети когда-либо фигурировали в утечках

Исследование Google показало, что около 1,5% учетных данных в Сети уязвимы, так как ранее фигурировали в утечках. Эту цифру аналитики вывели благодаря анонимным данным, переданным через расширение Password Checkup.

Специально для этого исследования Google подготовила сервис уведомления об утечках и расширение браузера Chrome Password Checkup. В задачи расширения входил сбор анонимных данных и хешированных логинов.

Когда пользователь заходил на сайт, при этом имея в наличие установленное расширение, хешированные учетные данные отправлялись на сервер Google, где их проверяли по базе скомпрометированной информации. Сама база содержала 4 миллиарда имен пользователей и паролей, зафиксированных в различных утечках.

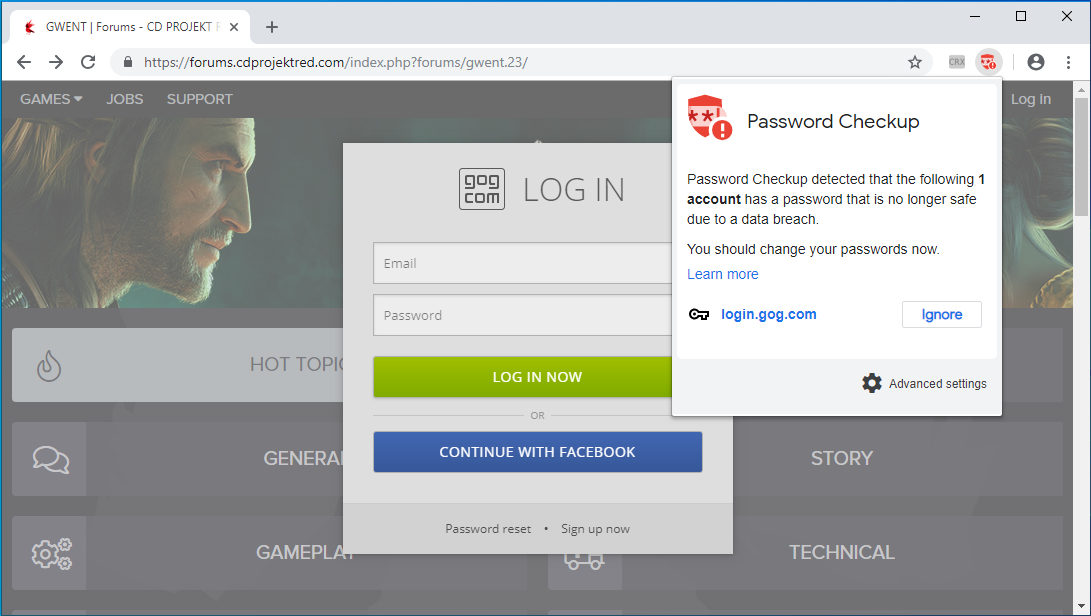
Если данные пользователя удавалось найти в базе, ему выводилось специальное предупреждение (пример на картинке ниже), в котором настоятельно рекомендовалось изменить пароль от этого аккаунта.

Такой сбор и анализ данных происходил с 5 февраля по 4 марта 2019 года. За этот период специалисты Google выяснили, что 1,5% от 21 177 237 проанализированных учетных данных были найдены в базе утечек.

При этом только 26% пользователей изменили пароль после предупреждения от расширения.

С исследованием Google под названием «Protecting accounts from credential stuffing with password breach alerting» (PDF) можно ознакомиться по соответствующей ссылке.

Подпишитесь на новости

Telegram для iOS удалось атаковать через стикеры и без кликов

Кидаешь анимированный стикер, и чужой код запускается в Telegram без действий пользователя. О такой цепочке атаки рассказал исследователь Сайфелдин Азиз. По его словам, он объединил ошибки обработки анимации с обходом защитных проверок мессенджера и добился выполнения кода в клиенте для iOS.

Механизм описан в первью доклада Азиза на OffensiveCon Tokyo. Работа заняла год, а искать ошибки помогал фаззинг под управлением языковых моделей — автоматическая проверка библиотеки на специально изменённых входных данных.

В центре истории — rlottie, библиотека отрисовки анимированных стикеров. Исследователь обнаружил несколько ошибок повреждения памяти, затрагивающих Telegram для iOS, Android и компьютеров. Но заявленная цепочка выполнения кода построена именно для iOS: переносить этот результат на все платформы пока нельзя.

Telegram полагается на серверную проверку стикеров: опасный файл должен быть отсеян до попадания в клиент. Азиз утверждает, что нашёл логические ошибки в проверке и доставке, позволившие обойти ограничения. Получается, уязвимый обработчик защищали прежде всего контролем входящих файлов, и исследователь нашёл способ через этот контроль пройти.

По словам Азиза, после сообщения о находках Telegram продолжил делать ставку на ограничения доставки, сохранив уязвимый код в официальных клиентах.

Полной технической цепочки в аннотации нет. Затронутые версии, ограничения эксплуатации и актуальный статус исправлений не раскрыты.

RSS: Новости на портале Anti-Malware.ru