



Юзеры Android теперь могут входить в сервисы Google с помощью отпечатка

Юзеры Android теперь могут входить в сервисы Google с помощью отпечатка

Юзеры Android теперь могут входить в сервисы Google с помощью отпечатка

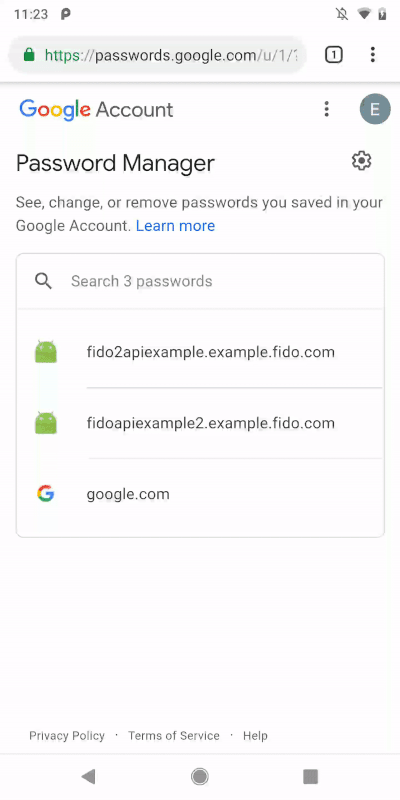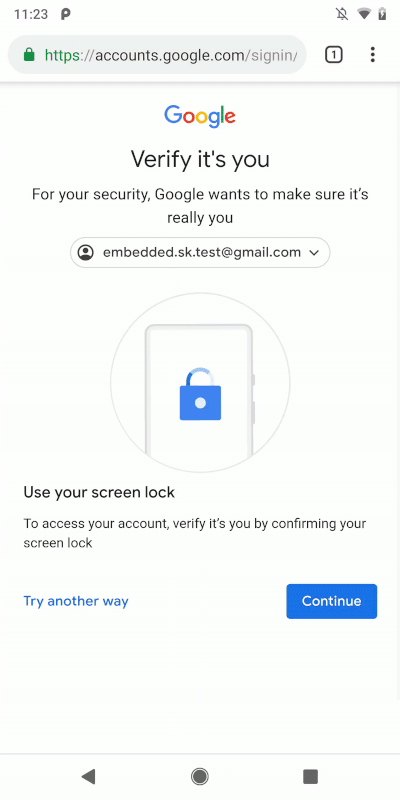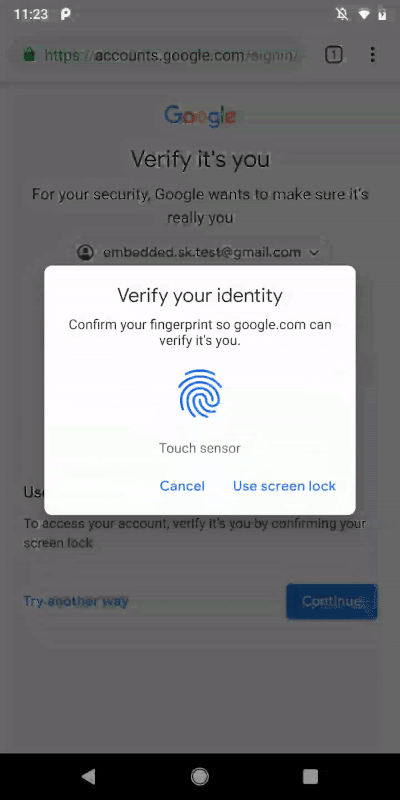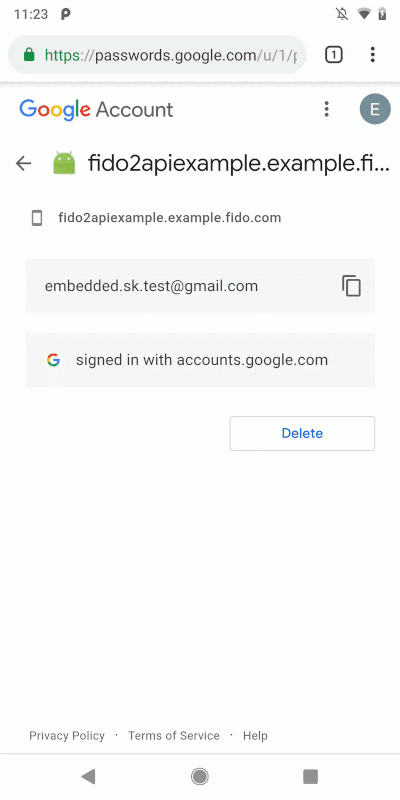
Google внедрил новую функцию, позволяющую пользователям Android аутентифицироваться в некоторых сервисах корпорации, используя отпечаток пальца. Поскольку пароль теперь вводить не придётся, ожидается, что нововведение улучшит пользовательский опыт.

Новая функция доступна с 12 августа, но пока только для ограниченного числа смартфонов на базе Android. Интернет-гигант обещает, что в ближайшие несколько дней аутентификация в сервисах с помощью отпечатка пальца станет доступна всем устройствам на Android 7 и более новых версиях ОС.

Исходя из справочной информации Google, новая функция позволит вам использовать любой метод аутентификации, который можно установить на вашем устройстве. Среди таких методов, например, ПИН-код и графический ключ.

Ранее владельцы Android-смартфонов уже могли аутентифицироваться в Google Pay и приложениях с помощью отпечатка пальца. Теперь этот же метод распространяется и на веб-сервисы Google, в которые пользователь может войти через браузер Chrome.

При этом Google планирует постепенно расширять возможности биометрической аутентификации на все большее количество сервисов.

Если у вас есть совместимое устройство на Android, вы можете попробовать новые возможности по этой ссылке.

Подпишитесь на новости

Хакеры используют подписанные файлы ChatGPT и Claude для запуска вредоноса

Хотели ИИ-помощника, получили работу на чужой криптокошелёк. Исследователи обнаружили кампанию Yoba: злоумышленники распространяют вредоносные Windows-приложения под видом настольных клиентов ChatGPT и Claude. Приманки размещают в GitHub-репозиториях и на страницах GitHub.

Как рассказали специалисты Check Point Research, внутри архивов лежат настоящие подписанные исполняемые файлы OpenAI и Anthropic.

А рядом находится вредоносная библиотека, которую эти файлы загружают при запуске. Классическая сторонняя загрузка DLL: доверенный процесс запускает недоверенный код.


Взлома самих OpenAI или Anthropic исследование не выявило. Атакующие используют их файлы и репутацию, чтобы придать подделке убедительности.

Дальше Yoba закрепляется через планировщик задач Windows. Для получения полезной нагрузки задействует Telegram, DNS over HTTPS и файловый хостинг Catbox. Даже аватарка телеграм-канала участвует в формировании домена для связи.

В изученной цепочке конечной нагрузкой оказался майнер XMRig. Он приостанавливает добычу, когда пользователь активно работает за компьютером, — лишний раз палиться незачем. Но загрузчик способен доставлять и другие программы либо PowerShell-сценарии.

RSS: Новости на портале Anti-Malware.ru