



Apple увеличила максимальное вознаграждение за взлом iPhone до $1 млн

Apple увеличила максимальное вознаграждение за взлом iPhone до $1 млн

Apple увеличила максимальное вознаграждение за взлом iPhone до $1 млн

Apple расширила свою программу по поиску уязвимостей в операционных системах iOS и macOS. Теперь исследователи, сумевшие взломать устройства на этих ОС, а также представить доказательства успешного взлома, могут рассчитывать на $1 миллион в качестве максимального вознаграждения.

Корпорация из Купертино запустила свою программу по поиску багов в 2016 году. Тогда максимальная сумма вознаграждения составляла $200 000, ее можно было получить за успешную эксплуатацию бреши, которая позволила бы получить полный контроль над iOS-устройством. При этом обязательным условием было отсутствие взаимодействия с атакуемым пользователем.

На прошедшей в Лас-Вегасе конференции Black Hat (прошла с 3 по 8 августа 2019 года) Иван Крстич, глава безопасности в Apple, анонсировал существенные изменения в программе по поиску уязвимостей.

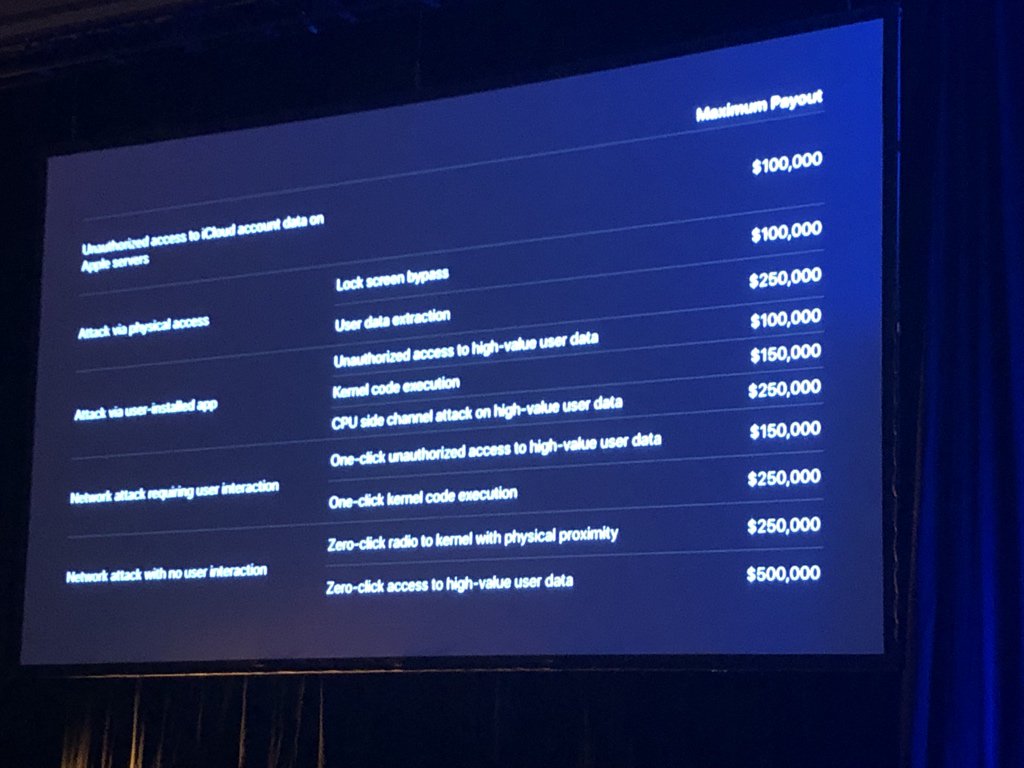
Уже этой осенью максимальная сумма вознаграждения увеличится до $1 миллиона и будет распространяться на все платформы Apple: iOS, iCloud, tvOS, iPadOS, watchOS и macOS.

Как и прошлое максимальное вознаграждение, миллион долларов можно получить за полную удаленную компрометацию устройства без взаимодействия с пользователем.

Также предусматриваются и более мелкие суммы выплат. Например, $500 000 можно заработать за обнаружение уязвимости обхода экрана блокировки iPhone.

А выполнения кода с помощью установленного пользователем приложения принесет исследователям $150 000.

Напомним, что на Black Hat эксперт Google Project Zero Натали Силванович рассказала о проблемах безопасности в клиенте iMessage. В случае успешной эксплуатации этих багов злоумышленник может получить контроль над устройством пользователя.

Подпишитесь на новости

5G на iPhone с российскими симками снова можно включить на iOS 27.2

Владельцы iPhone в России получили новый способ включить 5G на iOS 27.2 и бета-версии iOS 27.3. Прежний метод через утилиту CarrierSIM на этих версиях перестал работать: он опирался на уязвимость AirLift, которую Apple закрыла. Новая утилита CarrierSelector обходится без нее.

Программу выложил пользователь форума 4PDA. CarrierSelector использует штатный механизм iOS, через который iPhone принимает от доверенного компьютера пакет IPCC с настройками оператора.

Утилита считывает идентификаторы сим-карты, собирает пакет из подписанных Apple файлов и передает его на телефон по USB.

После перезагрузки iOS привязывает пакет к симке и применяет профиль другого оператора. Пользователь выбирает одну или обе сим-карты и нужный профиль, программа один раз перезагружает iPhone. Версии есть для Windows и macOS, на Windows понадобится Apple Devices или iTunes.

Редакция «Код.ру» проверила утилиту и подтвердила, что она работает: в ее тесте подошел профиль датского оператора Telia. На форуме сообщают об успешной установке в сетях билайна и МТС.

 

Лучше всего способ срабатывает на сим-картах, которым раньше не назначали другие профили. В остальных случаях iOS может принять пакет, но оставить старые настройки. Тогда, по словам автора утилиты, первая установка сбрасывает профиль до заводского, а повторная ставит нужный. У тех, кто уже настроил 5G через CarrierSIM, после обновления iOS профиль сохраняется.

 

Способ неофициальный, и Apple может закрыть его в одном из следующих обновлений.

RSS: Новости на портале Anti-Malware.ru