



Юзеров из России атаковали с помощью таргетированной рекламы на YouTube

Юзеров из России атаковали с помощью таргетированной рекламы на YouTube

Юзеров из России атаковали с помощью таргетированной рекламы на YouTube

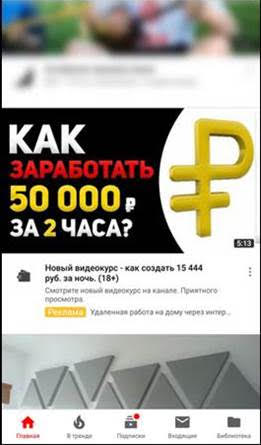
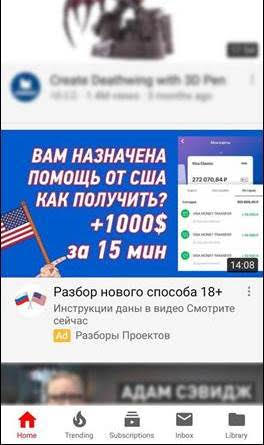
Кибермошенники использовали новую схему атак на российских пользователей — с помощью платной таргетированной рекламы на самом популярном видеохостинге YouTube. Жертв привлекают банальным обещанием заплатить крупную сумму за прохождение опроса.

Злоумышленники сосредоточили свое внимание на пользователях из России и других стран СНГ. По оценкам специалистов «Лаборатории Касперского», за первую половину этого года пользователи пытались зайти на подобные фишинговые ресурсы около 17 млн раз.

Об этом говорит статистика, собранная защитными решениями антивирусной компании, которые постоянно блокируют переходы на опасные сайты.

Жертвы завлекаются на фишинговые сайты посредством рекламных видео, в которых предлагается получить крупную сумму денег за несколько простых действий. Обычно такие видео попадаются пользователям в ленте — таргетированная реклама.

В самом ролике, как правило, наглядно демонстрируются действия, которые необходимо предпринять для получения выигрыша. Обычно жертву убеждают в том, что нужно заплатить комиссию, которая может достигать нескольких тысяч рублей.

Мошенники также стараются создать иллюзию рабочей схемы за счет комментариев к видео, где люди описывают свой опыт. Примечательно, что часто комментарии не содержат хвалебных отзывов, а являются скорее нейтральными. А иногда и вообще комментирующий выказывает откровенное сомнение.

В описании к видео злоумышленники оставляют ссылку на мошеннический сайт, попав на который пользователь должен будет заполнить все формы и перевести комиссию. Естественно, жертва просто лишается своих денег, а ни о каком выигрыше речь и не идет.

Подпишитесь на новости

Sega отключила аркадные сервисы после взлома серверов

Киберпреступники устроили японским аркадам незапланированный Game Over. Sega Fave, подразделение Sega по выпуску игрушек и аркадных автоматов, сообщила о взломе серверов, связанных с сетевыми платформами ALL.Net и Aime. С 1 ноября компания приостановила связанные сервисы для расследования и проверки безопасности.

Об инциденте Sega Fave сообщила на официальном сайте. Под отключение попали сетевые режимы игр, использование карт Aime, сервис PrizeON, онлайн-лотереи Sega Lucky Kuji и регистрация новых Sega ID.

Недоступной оказалась даже информация о расположении автоматов на сайтах поддерживаемых игр. Aime позволяет автомату узнавать игрока и загружать его результаты, рейтинги и накопленные предметы.

Инцидент касается и совместимых с ALL.Net игр Bandai Namco. При этом корпорация перечисляет конкретные отключённые функции и предлагает проверять статус отдельных игр.

По результатам первоначальной проверки утечку сведений о пользователях и партнёрах не обнаружили. Платёжные данные, включая информацию о банковских картах, хранятся отдельно и, по заявлению Sega Fave, не пострадали.

Способ проникновения и виновников представители не назвали. В сообщении от 2 ноября срок восстановления также не указан, сервисы обещают вернуть после расследования и проверки защиты.

RSS: Новости на портале Anti-Malware.ru