



Юзеров из России атаковали с помощью таргетированной рекламы на YouTube

Юзеров из России атаковали с помощью таргетированной рекламы на YouTube

Юзеров из России атаковали с помощью таргетированной рекламы на YouTube

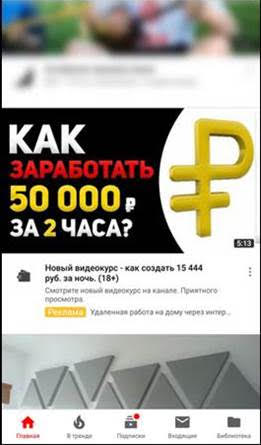
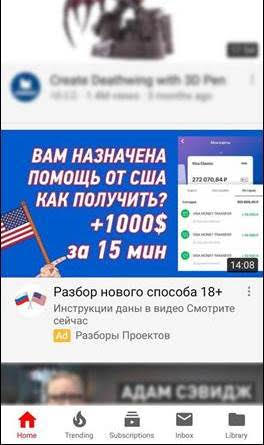
Кибермошенники использовали новую схему атак на российских пользователей — с помощью платной таргетированной рекламы на самом популярном видеохостинге YouTube. Жертв привлекают банальным обещанием заплатить крупную сумму за прохождение опроса.

Злоумышленники сосредоточили свое внимание на пользователях из России и других стран СНГ. По оценкам специалистов «Лаборатории Касперского», за первую половину этого года пользователи пытались зайти на подобные фишинговые ресурсы около 17 млн раз.

Об этом говорит статистика, собранная защитными решениями антивирусной компании, которые постоянно блокируют переходы на опасные сайты.

Жертвы завлекаются на фишинговые сайты посредством рекламных видео, в которых предлагается получить крупную сумму денег за несколько простых действий. Обычно такие видео попадаются пользователям в ленте — таргетированная реклама.

В самом ролике, как правило, наглядно демонстрируются действия, которые необходимо предпринять для получения выигрыша. Обычно жертву убеждают в том, что нужно заплатить комиссию, которая может достигать нескольких тысяч рублей.

Мошенники также стараются создать иллюзию рабочей схемы за счет комментариев к видео, где люди описывают свой опыт. Примечательно, что часто комментарии не содержат хвалебных отзывов, а являются скорее нейтральными. А иногда и вообще комментирующий выказывает откровенное сомнение.

В описании к видео злоумышленники оставляют ссылку на мошеннический сайт, попав на который пользователь должен будет заполнить все формы и перевести комиссию. Естественно, жертва просто лишается своих денег, а ни о каком выигрыше речь и не идет.

Подпишитесь на новости

GhostMap вызывает сбои Android в цикле, достаточно установить приложение

Ни разрешений, ни запуска: специально подготовленному приложению достаточно оказаться в системе, чтобы Android застрял на загрузочной анимации. Исследователи из Bitdefender обнаружили ошибку GhostMap, вызывающую бесконечные падения системного процесса.

Подробности эксперимента команда опубликовала в своём исследовании. Проблема возникает при обработке APK — пакета установки Android.

Системные библиотеки по-разному интерпретируют параметры ZIP-архива, из-за чего чтение повреждённого ресурса может аварийно завершить процесс.

В демонстрации такой ресурс читает system_server. Android перезапускает процесс, тот снова обращается к тому же файлу и снова падает. Само приложение при этом не содержит исполняемого кода.

По данным Bitdefender, ошибка воспроизводится начиная с Android 10. Цикл сбоев показали на Pixel 10 с Android 17 и патчем безопасности от 5 августа 2026 года. Безопасный режим не помог.

Восстановление может потребовать сброса к заводским настройкам с потерей локальных данных. Удаление проблемного файла через ADB иногда возможно, но USB-отладка должна быть включена заранее, а окно для вмешательства ограничено.

На момент публикации патча нет. По словам исследователей, Google сначала закрыла обращение как невоспроизводимое, а после повторного отчёта передала её профильной команде для возможного устранения в будущей версии.

Атак с таким циклом сбоев Bitdefender пока не наблюдала.

RSS: Новости на портале Anti-Malware.ru