



Новая версия банковского трояна TrickBot отключает Защитник Windows

Новая версия банковского трояна TrickBot отключает Защитник Windows

Новая версия банковского трояна TrickBot отключает Защитник Windows

Разработчики знаменитого банковского трояна TrickBot постоянно совершенствуют свою программу. В этот раз киберпреступники «натравили» TrickBot на Защитника Windows (Windows Defender). Многие пользователи полагаются именно на Windows Defender, поскольку это встроенный в Windows 10 антивирус.

После запуска этой версии TrickBot троян выполняет следующие шаги:

  1. Отключает, а затем удаляет службу WinDefend.
  2. Завершает процессы MsMpEng.exe, MSASCuiL.exe и MSASCui.exe.
  3. Добавляет политику Windows DisableAntiSpyware и активирует ее для отключения Защитника Windows и других программ.
  4. Отключает уведомления безопасности в Windows.
  5. Отключает защиту в режиме реального времени.

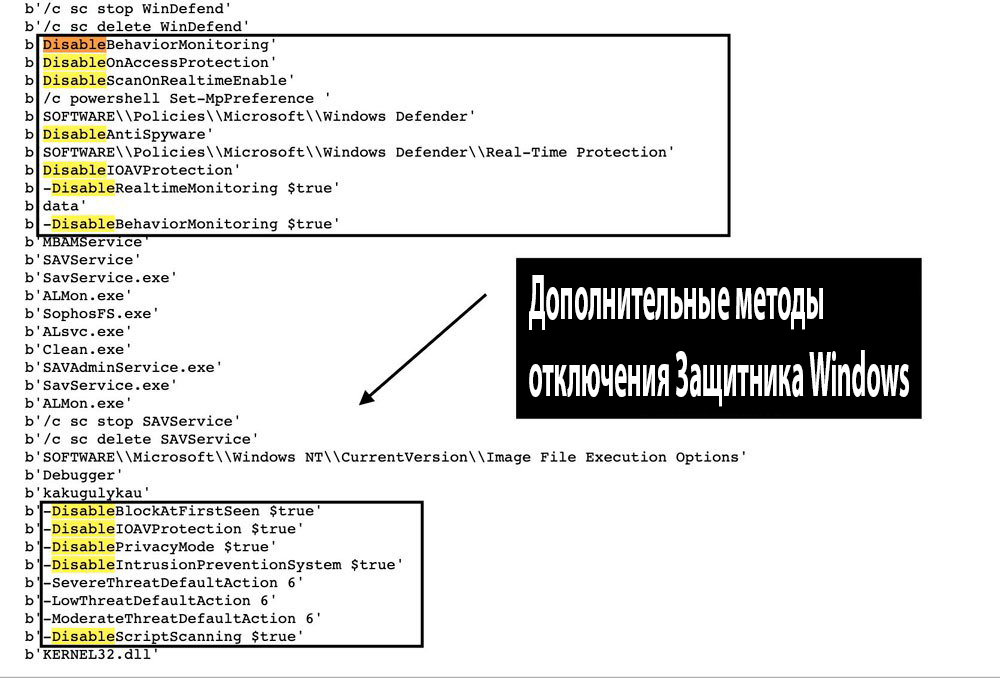
Этим банковский троян не ограничился. По словам экспертов MalwareHunterTeam, которые провели обратный инжиниринг TrickBot, вредонос использует целых 12 дополнительных методов для отключения Windows Defender и Microsoft Defender APT.


Подпишитесь на новости

Сбер подтвердил атаку на дата-центр: банк сообщает о штатной работе систем

Сбербанк подтвердил атаку на свой дата-центр. По заявлению первого зампреда правления Александра Ведяхина, все системы банка работают в штатном режиме, сотрудники не пострадали.

Комментарий руководителя получил РБК от пресс-службы компании. Ранее СМИ сообщали об ударе по центру обработки данных Сбера в Балаково Саратовской области.

Банк подтвердил сам факт атаки, но в приведенном комментарии не раскрыл характер и масштаб возможных повреждений. Заявленная штатная работа систем также не позволяет судить о состоянии отдельной площадки.

Губернатор Саратовской области Роман Бусаргин утром сообщил об атаке на регион и гибели одного человека. При этом связывать погибшего именно с дата-центром по представленным сведениям нельзя. Сбер отдельно заявил, что среди его сотрудников пострадавших нет.

Для клиентов главный практический факт сейчас — банк не сообщает о перебоях. По его заявлению, системы продолжают работать штатно после атаки.

Подробностей о последствиях для самой площадки пока мало. Поэтому делать выводы о том, что объект не получил повреждений или что именно обеспечило непрерывность работы, преждевременно.

RSS: Новости на портале Anti-Malware.ru