



Новая версия банковского трояна TrickBot отключает Защитник Windows

Новая версия банковского трояна TrickBot отключает Защитник Windows

Новая версия банковского трояна TrickBot отключает Защитник Windows

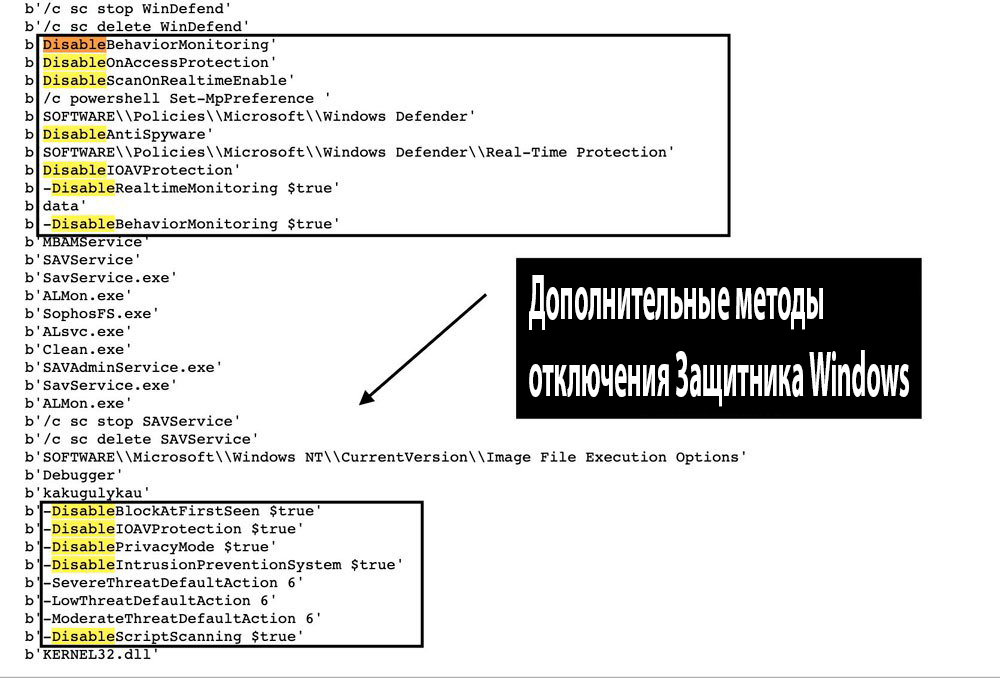
Разработчики знаменитого банковского трояна TrickBot постоянно совершенствуют свою программу. В этот раз киберпреступники «натравили» TrickBot на Защитника Windows (Windows Defender). Многие пользователи полагаются именно на Windows Defender, поскольку это встроенный в Windows 10 антивирус.

После запуска этой версии TrickBot троян выполняет следующие шаги:

  1. Отключает, а затем удаляет службу WinDefend.
  2. Завершает процессы MsMpEng.exe, MSASCuiL.exe и MSASCui.exe.
  3. Добавляет политику Windows DisableAntiSpyware и активирует ее для отключения Защитника Windows и других программ.
  4. Отключает уведомления безопасности в Windows.
  5. Отключает защиту в режиме реального времени.

Этим банковский троян не ограничился. По словам экспертов MalwareHunterTeam, которые провели обратный инжиниринг TrickBot, вредонос использует целых 12 дополнительных методов для отключения Windows Defender и Microsoft Defender APT.


Подпишитесь на новости

Крипта из заводского подвала: на предприятии УАЗа нашли майнинг-ферму

На территории «УАЗ Автокомпонента» в Ульяновске обнаружили нелегальную майнинг-ферму. Оборудование спрятали в подвале производственного корпуса на Московском шоссе. Предварительный ущерб от безучетного потребления электричества оценивается более чем в 1 млн рублей.

Как сообщает «Улпресса», обнаружение техники подтвердил руководитель департамента информации и общественных связей УАЗа Константин Сазонов.

По предварительным данным, попасть в помещение можно было через скрытые проходы, замаскированные металлическими листами. Получился буквально подпольный криптобизнес.

На площадку прибыли полицейские для осмотра и изъятия оборудования. Служба безопасности завода взаимодействует с правоохранителями, чтобы установить организаторов.

Сколько времени работала ферма, какую криптовалюту добывала и сколько заработали ее владельцы, в сообщении не уточняется. Неизвестно и то, кто обеспечил доступ к заводским помещениям. Поэтому объявлять виновными сотрудников предприятия пока оснований нет.

RSS: Новости на портале Anti-Malware.ru