



Баг LinkedIn позволил создать вакансию директора Google

Баг LinkedIn позволил создать вакансию директора Google

Баг LinkedIn позволил создать вакансию директора Google

Голландский специалист Михель Рейндерс обнаружил интересный баг в деловой социальной сети LinkedIn. Брешь позволяла пользователям без соответствующих полномочий публиковать вакансии в любой компании.

После несанкционированной публикации эти вакансии отображались на странице «работа» вместе с другими предложениями, но уже официальными, от самой компании.

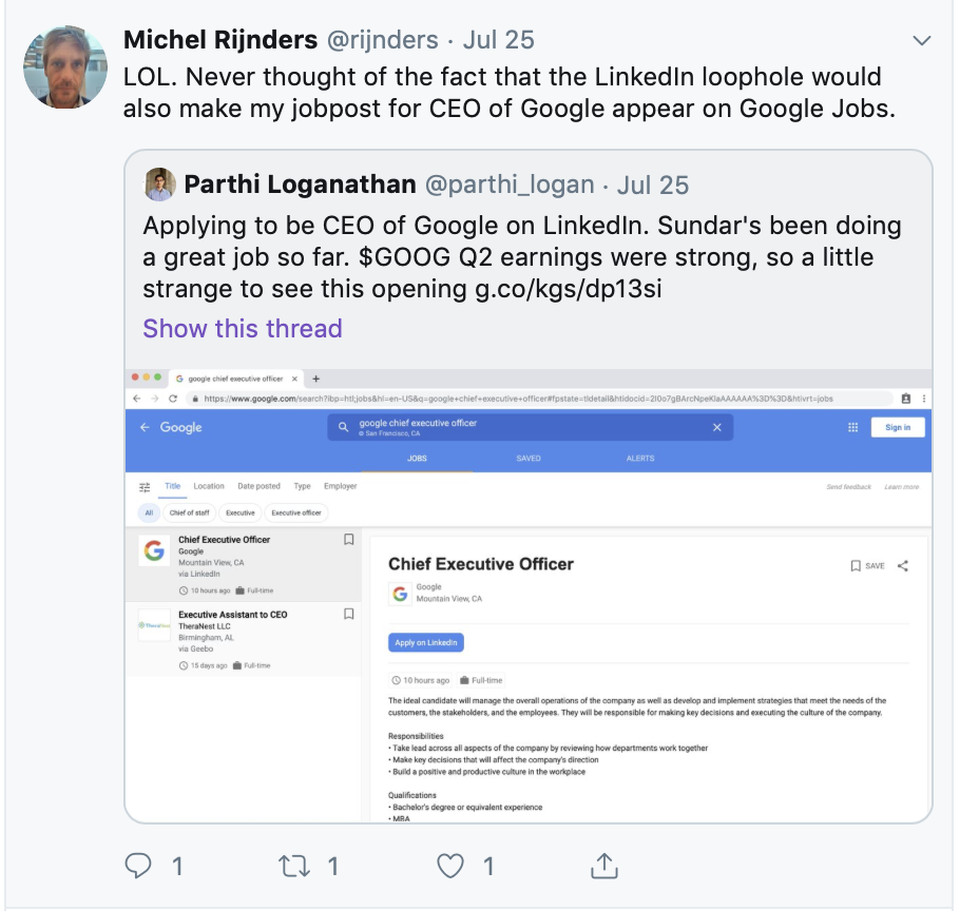
Рейндерс даже провёл забавный эксперимент, чтобы продемонстрировать наличие бага — опубликовал вакансию директора в Google и LinkedIn.

«Уважаемые представители LinkedIn, обратите внимание, что любой пользователь, заплативший минимальную сумму, может публиковать вакансии на площадке LinkedIn», — пишет исследователь.

«Это просто — нужно всего лишь заполнить несколько деталей от лица работодателя. Проблема заключается в том, что есть возможность публиковать вакансии в любой компании. Например, я могу запостить открытую вакансию в LinkedIn».

Представители социальной сети поблагодарили Рейндерса за предоставленную информацию, пообещав устранить баг.

Самое забавное, что опубликованная исследователем вакансия директора Google появилась на Google Job.

Подпишитесь на новости

Positive Education научит разработчиков безопасно работать с ИИ-агентами

ИИ-агенту доверили репозиторий, команды и доступ к инструментам, теперь бы убедиться, что вместе с кодом он не написал компании новые проблемы. Positive Education, центр практического обучения Positive Technologies, представил на Positive Security Day (PSD) спринт по безопасной разработке с ИИ-агентами. Программу показали на главной ежегодной конференции компании о технологиях и проектах, которые меняют кибербезопасность.

Первый поток «Безопасной разработки с ИИ-агентами» стартует 23 ноября онлайн.

Обучение займёт три недели — около 40 часов, основную часть которых отведут практике. Регистрация уже открыта.

Участники разберут два сценария: использование готовых кодинг-агентов и создание собственных агентных систем. В программе — моделирование угроз, управление контекстом и правами доступа, защита памяти, секретов и внешних инструментов. Отдельно займутся проверкой сгенерированного кода и обязательными проверками безопасности перед выпуском.

Послушать лекции и разойтись не получится: участникам предстоит провести аудит готовых проектов, найти и исправить уязвимости. В финале — создать собственного ИИ-агента и проверить его безопасность перед запуском.

Спринт рассчитан на разработчиков, AppSec- и DevSecOps-инженеров, архитекторов, инженеров и владельцев ИИ-проектов. Программу подготовили практикующие эксперты Positive Technologies на основе задач из реальных проектов.

RSS: Новости на портале Anti-Malware.ru