



За три года No More Ransom привёл к убыткам вымогателей на $108 млн

За три года No More Ransom привёл к убыткам вымогателей на $108 млн

За три года No More Ransom привёл к убыткам вымогателей на $108 млн

26 июля проекту No More Ransom исполнилось три года. По словам Европола, за это время No More Ransom привёл к убыткам киберпреступников на сумму $108 миллионов. А все потому, что многие пользователи скачивали с сайта проекта бесплатные инструменты для расшифровки файлов.

Скачать бесплатные дешифраторы можно здесь https://www.nomoreransom.org/. Как сообщили представители Европол, дешифраторы для одного только GandCrab привели к убыткам злоумышленников на сумму $50 миллионов.

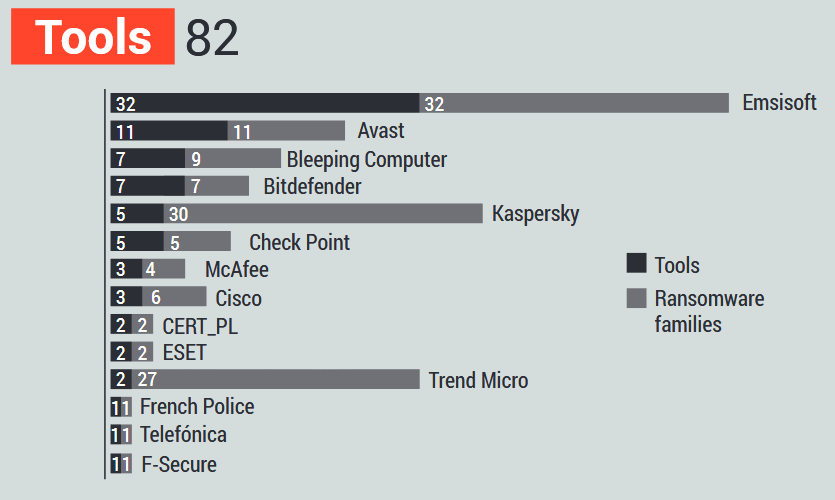
В настоящий момент No More Ransom может предложить 82 инструмента, которые расшифруют 109 разных типов шифровальщиков. Большинство дешифраторов разработали антивирусные эксперты из компаний Emsisoft, Avast и Bitdefender.

Рекордсменом по количеству выпущенных дешифраторов стала компания Emsisoft — из-под рук ее экспертов вышли 32 инструмента, расшифровывающие файлы, зашифрованные 32 различными типами программ-вымогателей.

По данным Европола, сайт No More Ransom посетило более трёх миллионов пользователей. А инструменты для расшифровки скачали более 200 тыс. жертв вымогателей.

Больше всего посетителей сайта проекта пришли из следующих стран: Южная Корея, США, Нидерланды, Россия и Бразилия.

Несмотря на заявление Европола, в Emsisoft уверены: сумма причинённого вымогателям ущерба значительно больше.

«Они не учитывали наши инструменты, которые скачали более 1,6 млн раз. Справедливо сказать, что эти дешифраторы помогли сэкономить жертвам около $800 миллионов», — заявили представители Emsisoft.

Подпишитесь на новости

В 86% ответов чат-ботов о цифровом насилии нашли ошибки, пробелы и риски

ИИ уверенно объясняет, как защититься от слежки, но уверенность ещё не делает совет безопасным. Исследователи из Нью-Йоркского университета проверили четыре чат-бота: в 86% ответов нашли проблемы с точностью, полнотой или безопасностью. Даже специализированные помощники для переживших насилие не справились лучше универсальных моделей.

Подробности опубликовала школа NYU Tandon. Команда использовала 193 вопроса о шпионском софте, отслеживании местоположения и контроле аккаунтов. Проверяли GPT-4o, Claude 3.7 Sonnet, Aimee и Ruth.

Именно небезопасными признали около 74% ответов Aimee, 65% — Claude, 61% — Ruth и 55% — GPT-4o. В 60% ответов отсутствовали важные предупреждения о рисках.

Среди ошибок нашлись рекомендации использовать VPN против шпионских программ и менять пароли без учёта того, что преследователь может контролировать устройство или общий аккаунт.

При этом изменения способны предупредить его о действиях пострадавшего, а удаление данных — уничтожить доказательства.

Исследователи также проверили, станут ли боты помогать потенциальному преследователю. Склонить к этому удалось все четыре системы; Aimee и Ruth ответили примерно на две трети таких запросов.

Результаты относятся к конкретным системам и условиям тестирования. Но проблему показывают наглядно: технически правдоподобная инструкция может ухудшить положение человека.

RSS: Новости на портале Anti-Malware.ru