



Windows передает SmartScreen конфиденциальную информацию без хеширования

Windows передает SmartScreen конфиденциальную информацию без хеширования

Windows передает SmartScreen конфиденциальную информацию без хеширования

У пользователей Windows возникли вопросы по части конфиденциальности процесса загрузки браузером Microsoft Edge URL в SmartScreen. Оказалось, что веб-адреса загружаются без хеширования. Также нашлись и более серьезные проблемы.

Тесты показали, что Windows 10 передаёт SmartScreen приличное количество конфиденциальной информации, касающейся установленных приложений. Это происходит в процессе запуска этих программ.

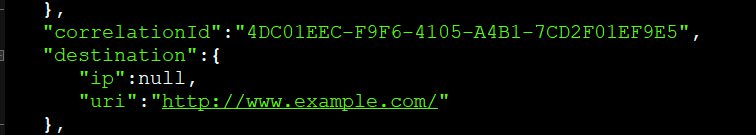
Эксперт Мэтт Уикс первым обратил внимание, что Microsoft Edge отправляет посещённые URL-адреса SmartScreen. При этом ссылки никак не обфусцируются и не хешируются.

Уикс пришёл к выводу, что Microsoft при желании может отслеживать страницы, на которых побывал пользователь.

При взаимодействии с SmartScreen Edge оправляет POST-запрос на https://nav.smartscreen.microsoft.com/windows/browser/edge/service/navig..., в который включена информация о URL.

Многие пользователи выразили в Twitter свою обеспокоенность по поводу отсутствия механизма хеширования. Ведь в этом случае Microsoft сможет собрать полную историю посещения веб-страниц.

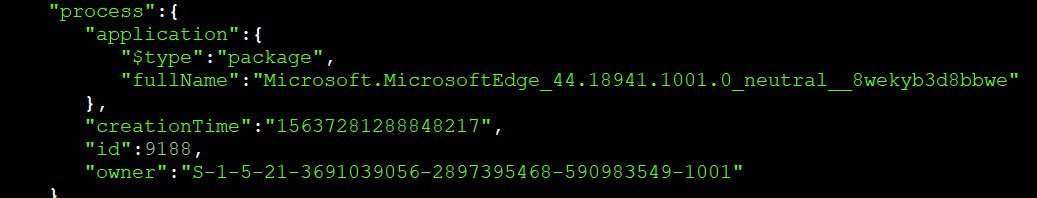
Также SmartScreen собирает конфиденциальную информацию о запускаемых файлах. По умолчанию в Windows 10 активирована настройка, которая проверяет все запускаемые файлы на наличие вредоносной составляющей.

Для этого система подключается к https://checkappexec.microsoft.com/windows/shell/service/beforeExecute/2 и отправляет туда информацию об исполняемом файле.

В частности, передаётся путь к файлу на вашем компьютере, а также URL, с которого произошла загрузка этого файла. Все эти данные также передаются без какого-либо хеширования.

Подпишитесь на новости

Chrome научился предупреждать о вредоносных командах из буфера обмена

Google усилила защиту Chrome от ClickFix — атак, в которых пользователя убеждают самостоятельно запустить вредоносную команду ради, например, исправления ошибки. Теперь браузер распознаёт копирование подозрительного скрипта и может предупредить об опасности. Мошенникам станет сложнее продавать заражение компьютера под видом техподдержки.

Об обновлениях компания рассказала в официальном блоге Google. Новые механизмы работают при включённом режиме Enhanced Protection — улучшенной защите Safe Browsing.

Схема ClickFix строится на наглом трюке: сайт изображает проблему и предлагает скопировать команду, вставить её в системную консоль и выполнить. Причём в буфер может попасть совсем не тот текст, который показывают на странице. Загрузка вредоносной программы через PowerShell или другие системные инструменты позволяет обойти браузерную проверку скачиваний.

Chrome отправляет подозрительную команду на анализ Safe Browsing, предварительно удаляя персональные данные. Если проверка признаёт её опасной, пользователь увидит предупреждение.


Заодно Google перевела обнаружение мошеннических страниц с локальной модели Gemini на серверную. Помимо фальшивой техподдержки, система ищет поддельные антивирусы и обновления браузера. По словам корпорации, отправляемый для анализа текст страниц не сохраняется и не используется для обучения моделей.


Появились и отдельные предупреждения для подозрительных сайтов. Для заведомо опасных страниц останется знакомый красный экран.

RSS: Новости на портале Anti-Malware.ru