



Windows передает SmartScreen конфиденциальную информацию без хеширования

Windows передает SmartScreen конфиденциальную информацию без хеширования

Windows передает SmartScreen конфиденциальную информацию без хеширования

У пользователей Windows возникли вопросы по части конфиденциальности процесса загрузки браузером Microsoft Edge URL в SmartScreen. Оказалось, что веб-адреса загружаются без хеширования. Также нашлись и более серьезные проблемы.

Тесты показали, что Windows 10 передаёт SmartScreen приличное количество конфиденциальной информации, касающейся установленных приложений. Это происходит в процессе запуска этих программ.

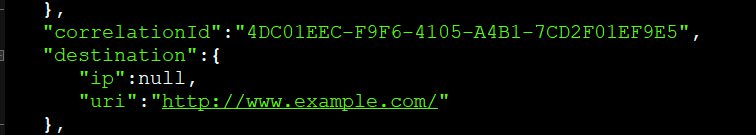
Эксперт Мэтт Уикс первым обратил внимание, что Microsoft Edge отправляет посещённые URL-адреса SmartScreen. При этом ссылки никак не обфусцируются и не хешируются.

Уикс пришёл к выводу, что Microsoft при желании может отслеживать страницы, на которых побывал пользователь.

При взаимодействии с SmartScreen Edge оправляет POST-запрос на https://nav.smartscreen.microsoft.com/windows/browser/edge/service/navig..., в который включена информация о URL.

Многие пользователи выразили в Twitter свою обеспокоенность по поводу отсутствия механизма хеширования. Ведь в этом случае Microsoft сможет собрать полную историю посещения веб-страниц.

Также SmartScreen собирает конфиденциальную информацию о запускаемых файлах. По умолчанию в Windows 10 активирована настройка, которая проверяет все запускаемые файлы на наличие вредоносной составляющей.

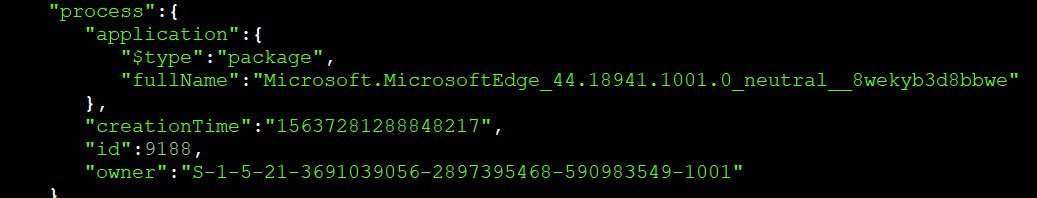
Для этого система подключается к https://checkappexec.microsoft.com/windows/shell/service/beforeExecute/2 и отправляет туда информацию об исполняемом файле.

В частности, передаётся путь к файлу на вашем компьютере, а также URL, с которого произошла загрузка этого файла. Все эти данные также передаются без какого-либо хеширования.

Подпишитесь на новости

Positive Education научит разработчиков безопасно работать с ИИ-агентами

ИИ-агенту доверили репозиторий, команды и доступ к инструментам, теперь бы убедиться, что вместе с кодом он не написал компании новые проблемы. Positive Education, центр практического обучения Positive Technologies, представил на Positive Security Day (PSD) спринт по безопасной разработке с ИИ-агентами. Программу показали на главной ежегодной конференции компании о технологиях и проектах, которые меняют кибербезопасность.

Первый поток «Безопасной разработки с ИИ-агентами» стартует 23 ноября онлайн.

Обучение займёт три недели — около 40 часов, основную часть которых отведут практике. Регистрация уже открыта.

Участники разберут два сценария: использование готовых кодинг-агентов и создание собственных агентных систем. В программе — моделирование угроз, управление контекстом и правами доступа, защита памяти, секретов и внешних инструментов. Отдельно займутся проверкой сгенерированного кода и обязательными проверками безопасности перед выпуском.

Послушать лекции и разойтись не получится: участникам предстоит провести аудит готовых проектов, найти и исправить уязвимости. В финале — создать собственного ИИ-агента и проверить его безопасность перед запуском.

Спринт рассчитан на разработчиков, AppSec- и DevSecOps-инженеров, архитекторов, инженеров и владельцев ИИ-проектов. Программу подготовили практикующие эксперты Positive Technologies на основе задач из реальных проектов.

RSS: Новости на портале Anti-Malware.ru