



Хакеры взломали подрядчика ФСБ, выкрали проект деанонимизации Tor

Хакеры взломали подрядчика ФСБ, выкрали проект деанонимизации Tor

Хакеры взломали подрядчика ФСБ, выкрали проект деанонимизации Tor

Киберпреступники взломали компанию SyTech, выступающую подрядчиком ФСБ. Это позволило им украсть информацию о внутренних проектах, над которыми компания трудилась по поручению российской спецслужбы. Среди таких проектов отмечается работа над деанонимизацией сети Tor.

Сообщается, что взлом произошёл 13 июля. Группа хакеров, известная под именем 0v1ru$, проникла на сервер Active Directory, принадлежащий SyTech. Оттуда преступникам удалось получить доступ ко всей сети компании, включая систему JIRA.

Киберпреступники выкрали 7,5 Тб данных из сети подрядчика ФСБ. Более того, злоумышленники провели дефейс сайта компании, разместив там популярный мем «yoba-фейс».

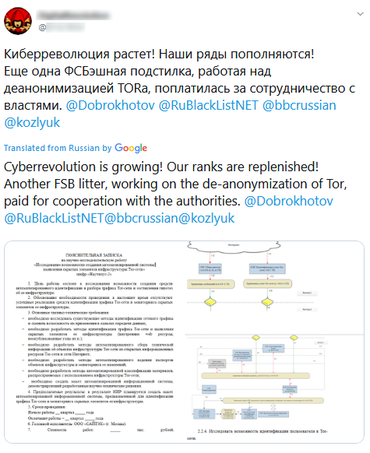
Хакеры 0v1ru$ опубликовали в Twitter скриншоты серверов взломанной компании, а позже отправили украденные данные другой киберпреступной группе — Digital Revolution.

Как известно, SyTech работает на ФСБ с 2009 года. Одним из совместных проектов компании и спецслужбы был «Nautilus-S» — попытка деанонимизировать сеть Tor.

Подпишитесь на новости

Роскомнадзор встроил машинное обучение в систему фильтрации трафика

Роскомнадзор внедрил механизм фильтрации интернет-трафика на основе машинного обучения и потратил на него 2,27 млрд рублей. Это следует из паспорта ведомственной программы цифровой трансформации на 2026-2028 годы. В документе указано, что РКН использует отечественную модель, развернутую на собственной инфраструктуре.

Ее название не раскрывается, большая языковая модель в системе не применяется.

С паспортом программы ознакомился Forbes. Механизм встроен в автоматизированную систему обеспечения безопасности российского сегмента интернета (АСБИ).

Через нее Роскомнадзор управляет ТСПУ, оборудованием для фильтрации трафика на сетях операторов связи. На установку новых и модернизацию действующих ТСПУ в 2026 году заложено 3,99 млрд рублей основного финансирования и еще 6,2 млрд рублей дополнительного.

О планах использовать ИИ для фильтрации стало известно в январе. В мае ведомство собиралось взять для этого модель Astra AI от «Группы Астра».

VPN в описании механизма прямо не упоминается. Дмитрий Кутейников из RKS Global считает, что модель может оценивать вероятность использования VPN по внешним признакам, например по размеру и ритму пакетов или длительности сессии, без чтения содержимого. По его словам, под ошибочную блокировку могут попасть корпоративные VPN и облачные сервисы.

RSS: Новости на портале Anti-Malware.ru