



Баг Twitter допускает вводящие в заблуждение встроенные ссылки

Баг Twitter допускает вводящие в заблуждение встроенные ссылки

Баг Twitter допускает вводящие в заблуждение встроенные ссылки

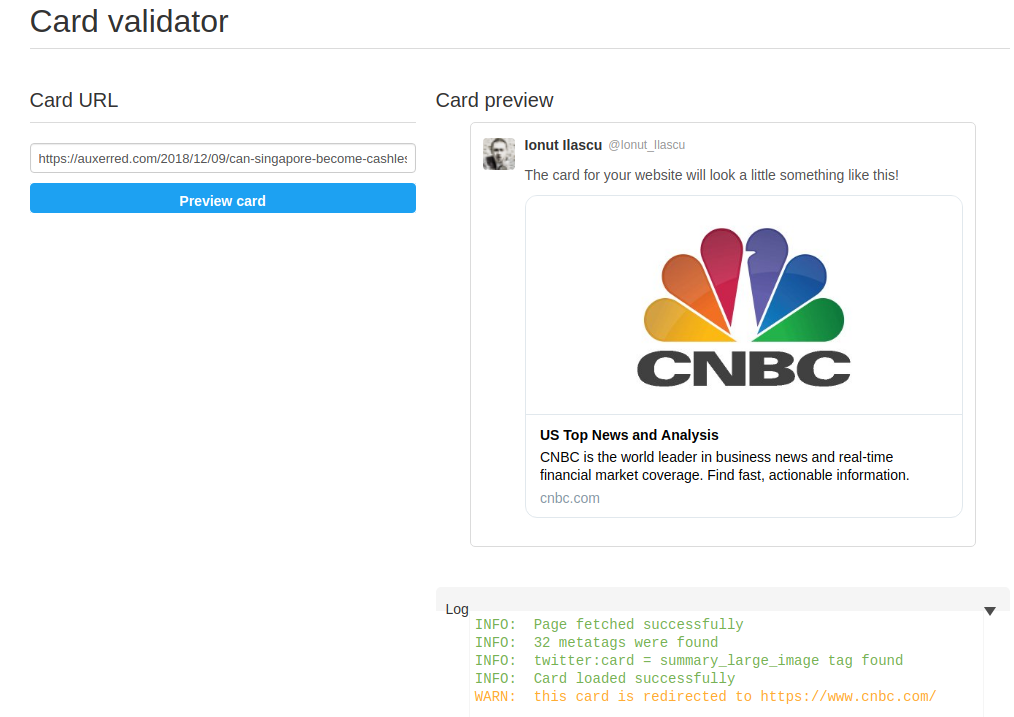
Используя давнюю проблему Twitter, злоумышленники могут подделывать содержимое твитов — на первый взгляд будет казаться, что твит содержит контент одного сайта, а на деле ссылка будет вести на совершенно другой ресурс.

Этот баг можно использовать в различных кампаниях по распространению дезинформации — злоумышленник разместит твит, в котором будет ссылаться на статью, размещенную якобы на авторитетном ресурсе.

А при переходе по ссылке вас может ждать фишинг, вредоносные программы и различные мошеннические схемы.

Когда вы указываете в твите ссылку, Twitter посылает специального бота проверить метатеги в HTML-коде страницы. Если метатеги присутствуют, Twitter использует информацию страницы для создания блока, который называется Twitter Cards. В этом блоке будет отображен текст со страницы, изображение или видео.

Злоумышленники научились управлять той информацией, которая отображается в Twitter Cards, подставляя туда данные с совершенно другого сайта.

Проблему обнаружил эксперт Теренс Эден. На самом деле, она представляет реальную опасность и для простых пользователей — вы думаете, что переходите почитать интересную статью на CNBC, а на самом деле попадаете на загрузку вредоносной программы.

Подпишитесь на новости

PHP готовит срочные патчи для двух критических уязвимостей

Администраторам серверов на PHP стоит освободить время для обновления. Специалисты по безопасности предупредили сразу о двух критических уязвимостях с 9,2 балла из 10 по CVSS 4.0. Выпуск заплаток запланирован на 21 октября в 17:00 по Москве.

О сроках и серьёзности проблем разработчики сообщили в официальном предупреждении PHP.

Пользователей просят подготовиться заранее, чтобы установить обновления сразу после выхода. Технические подробности, список затронутых версий и номера исправленных сборок команда обещает опубликовать вместе с релизом.

Пока официальное уведомление не позволяет определить, какие именно установки уязвимы и при каких условиях возможна атака.

Есть и оговорка по времени: патчи могут выпустить раньше, если детали одной из уязвимостей станут публичными или появятся свидетельства реальных атак.

У администраторов задача — проверить, где используется PHP, и подготовить обновление.

RSS: Новости на портале Anti-Malware.ru