



Баг Twitter допускает вводящие в заблуждение встроенные ссылки

Баг Twitter допускает вводящие в заблуждение встроенные ссылки

Баг Twitter допускает вводящие в заблуждение встроенные ссылки

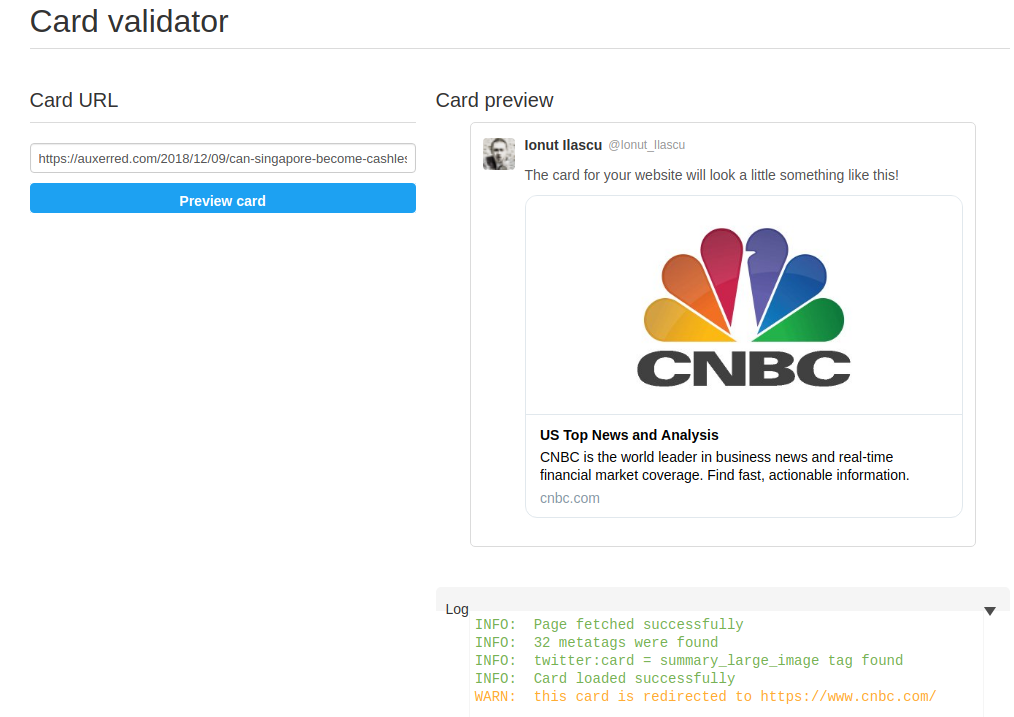
Используя давнюю проблему Twitter, злоумышленники могут подделывать содержимое твитов — на первый взгляд будет казаться, что твит содержит контент одного сайта, а на деле ссылка будет вести на совершенно другой ресурс.

Этот баг можно использовать в различных кампаниях по распространению дезинформации — злоумышленник разместит твит, в котором будет ссылаться на статью, размещенную якобы на авторитетном ресурсе.

А при переходе по ссылке вас может ждать фишинг, вредоносные программы и различные мошеннические схемы.

Когда вы указываете в твите ссылку, Twitter посылает специального бота проверить метатеги в HTML-коде страницы. Если метатеги присутствуют, Twitter использует информацию страницы для создания блока, который называется Twitter Cards. В этом блоке будет отображен текст со страницы, изображение или видео.

Злоумышленники научились управлять той информацией, которая отображается в Twitter Cards, подставляя туда данные с совершенно другого сайта.

Проблему обнаружил эксперт Теренс Эден. На самом деле, она представляет реальную опасность и для простых пользователей — вы думаете, что переходите почитать интересную статью на CNBC, а на самом деле попадаете на загрузку вредоносной программы.

Подпишитесь на новости

В Drupal закрыли критическую брешь с возможностью атаки без аутентификации

Команда Drupal выпустила патч для критической уязвимости в модуле Field UI, которая при определённых сочетаниях компонентов позволяет удалённо выполнять код. Хотя для атаки недостаточно одного ядра CMS, как минимум один известный сценарий не требует аутентификации. Пароль администратора в таком случае злоумышленнику вообще не понадобится.

Условия эксплуатации и заплатки описаны в официальном бюллетене Drupal. Уязвимость получила идентификатор CVE-2026-108097.

Опасные пути атаки появляются в сочетании со сторонними модулями. Собственный код сайта также может сделать уязвимую функциональность доступной.

Исправления входят в Drupal 11.4.10, 11.3.19 и 10.6.19. Временной мерой разработчики называют удаление модуля Field UI на период обновления. Защита Drupal Steward перекрывает часть известных вариантов атаки, но не все возможные.

Отдельно закрыта RCE-уязвимость CVE-2026-108099 в дополнительном модуле Entity List. Для него требуется версия 3.0.10; здесь также известен сценарий без аутентификации при сочетании с другими модулями.

Ещё до публикации патчей команда предупреждала, что эксплойты могут появиться за часы или дни. При этом сообщения об уже идущих атаках в бюллетенях нет.

RSS: Новости на портале Anti-Malware.ru