



Баг Twitter допускает вводящие в заблуждение встроенные ссылки

Баг Twitter допускает вводящие в заблуждение встроенные ссылки

Баг Twitter допускает вводящие в заблуждение встроенные ссылки

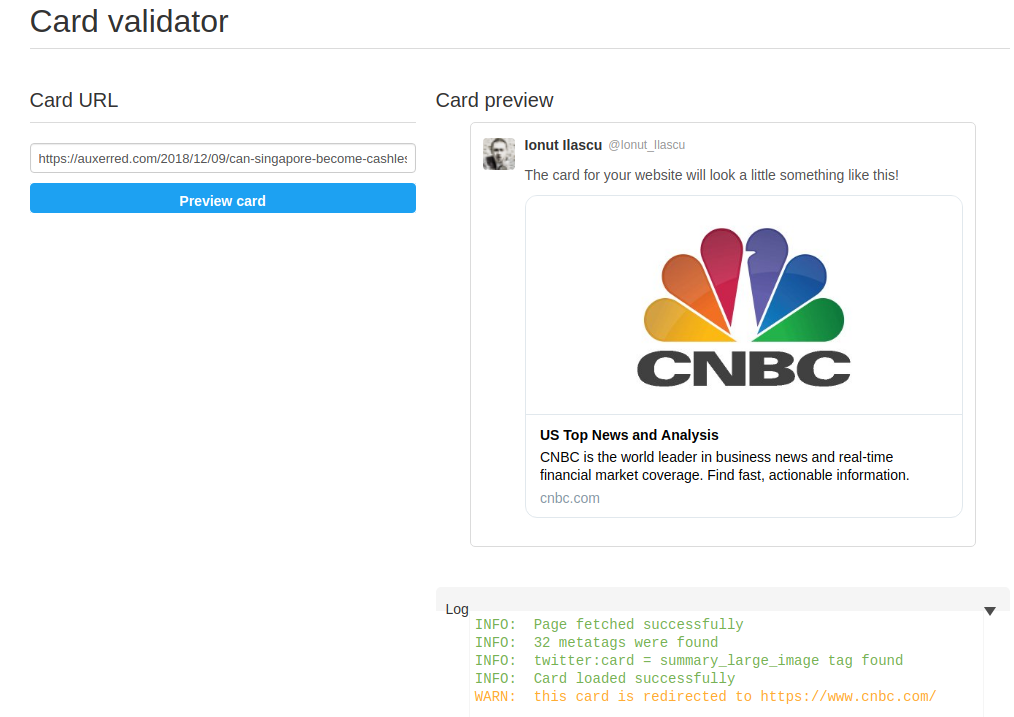
Используя давнюю проблему Twitter, злоумышленники могут подделывать содержимое твитов — на первый взгляд будет казаться, что твит содержит контент одного сайта, а на деле ссылка будет вести на совершенно другой ресурс.

Этот баг можно использовать в различных кампаниях по распространению дезинформации — злоумышленник разместит твит, в котором будет ссылаться на статью, размещенную якобы на авторитетном ресурсе.

А при переходе по ссылке вас может ждать фишинг, вредоносные программы и различные мошеннические схемы.

Когда вы указываете в твите ссылку, Twitter посылает специального бота проверить метатеги в HTML-коде страницы. Если метатеги присутствуют, Twitter использует информацию страницы для создания блока, который называется Twitter Cards. В этом блоке будет отображен текст со страницы, изображение или видео.

Злоумышленники научились управлять той информацией, которая отображается в Twitter Cards, подставляя туда данные с совершенно другого сайта.

Проблему обнаружил эксперт Теренс Эден. На самом деле, она представляет реальную опасность и для простых пользователей — вы думаете, что переходите почитать интересную статью на CNBC, а на самом деле попадаете на загрузку вредоносной программы.

Подпишитесь на новости

Взлом без клика: раскрыта доставка шпионского софта через рекламу

Интернет-реклама умеет больше, чем продавать вам очередную ненужную вещь. Исследователи обнаружили объявления израильской Discover-Tech в сетях госструктур, НАТО и ООН. Компания использовала рекламную инфраструктуру для сбора данных об устройствах и помогала поставщикам шпионского софта проводить атаки без единого клика пользователя.

Схему подробно разобрали специалисты Citizen Lab в исследовании AdFection. Они также с высокой уверенностью установили заражение устройств в сети Al Jazeera шпионской программой Candiru через таргетированную рекламу.

Механика простая: показ объявления передаёт на серверы Discover-Tech IP-адрес и рекламный идентификатор устройства. Если пользователя выбирают для атаки, следующая стадия доставляет вредоносный код. Нажимать на баннер и скачивать якобы важное обновление не требуется.


Исследователи обнаружили рекламные показы на миллионах устройств в десятках стран. Среди сетей госорганов, где встречались объявления, есть и российские.

При этом показ рекламы сам по себе ещё не доказывает заражение. Для госструктур подтверждён риск профилирования, а возможные взломы требуют отдельной проверки.

RSS: Новости на портале Anti-Malware.ru