



Facebook встраивает скрытый код-трекер в загружаемые фото пользователей

Facebook встраивает скрытый код-трекер в загружаемые фото пользователей

Facebook встраивает скрытый код-трекер в загружаемые фото пользователей

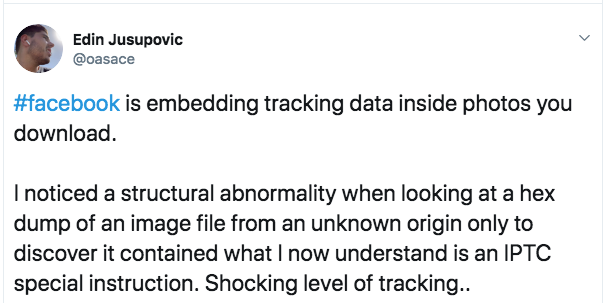
Австралийский исследователь в области кибербезопасности Эдин Юсупович утверждает, что Facebook встраивает «скрытые коды» в загружаемые пользователями фотографии. Это помогает соцсети отслеживать, кто просматривает ваши фото и кто делится ими.

Свою позицию в отношении скрытых практик Facebook исследователь выразил в своем Twitter-аккаунте. В частности, Юсупович пишет следующее:

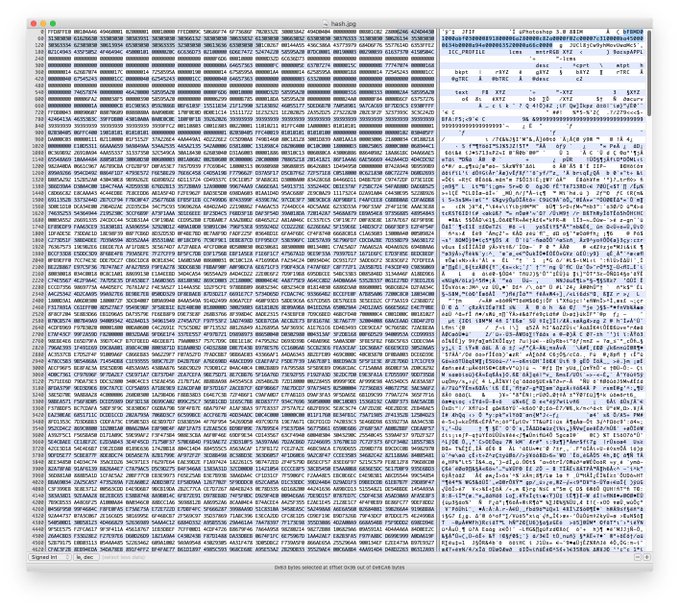
«Facebook встраивает данные для отслеживания в фотографии, которые вы загружаете на сервер интернет-гиганта. Я обратил внимание на аномалию в структуре, когда просматривал дамп в шестнадцатеричной форме».

«В результате в незнакомой мне фотографии я нашел специальную IPTC-инструкцию. Такая степень отслеживания действий пользователей просто шокирует».

Юсупович обращает внимание: такой подход открывает Facebook возможность отслеживать фотографии пользователя даже вне платформы социальной сети.

«Специальные IPTC-инструкции», о которых говорит эксперт, представляют собой некий водяной знак в виде метаданных, позволяющих Facebook помечать фотографии собственным кодом. Этот код позже можно прочитать, а значит — отследить.

Это далеко не новая техника. Этот же метод может использоваться, чтобы обозначить владельца той или иной фотографии, что в будущем может помочь решить споры по поводу прав на медиаконтент.

По словам Юсуповича, код трекера был добавлен в 2016 году.

На днях стало известно об огромном штрафе в размере $5 миллиардов, который Федеральная торговая комиссия наложила на Facebook.

Подпишитесь на новости

ИИ пишет код, а кто отвечает за безопасность? Разберут на AI AppSec Night

Нейросети ускоряют разработку, пока промпт-инъекции и небезопасные агенты не подбрасывают команде новую головную боль. Как защищать ИИ-системы и договариваться об этом с менеджментом, обсудят на AI AppSec Night — встрече сообщества Альфа-Банка для опытных специалистов по безопасной разработке.

Мероприятие пройдёт 17 ноября на московской площадке «Альфа-Кристалл». Для участников из других городов и стран будет онлайн-трансляция. Регистрация уже открыта.

Вместо сплошного марафона слайдов организаторы готовят ИИ-ток-шоу: практики кибербезопасности представят идеи безопасной разработки, а руководители ИБ из крупных технологических компаний прокомментируют острые вопросы. В центре разговора будут защита ИИ и общий язык между теми, кто разрабатывает системы, и теми, кто принимает решения.

После дискуссии можно будет проверить, насколько уверенно теория держится под давлением вопросов. В командной игре «Что? Где? Безопасность!» участники посоревнуются в знаниях AppSec и поборются за призы.

Для споров в менее формальной обстановке предусмотрена зона Speakeasy bar: горячие темы CyberSec, напитки и возможность продолжить разговор без микрофона. Завершится вечер нетворкингом — время найти коллег, с которыми можно обсудить проблемы, не объясняя сначала, что такое промпт-инъекция.

Программа уже опубликована на сайте мероприятия: можно заранее выбрать, куда направить силы — на дискуссию, интеллектуальную битву или профессиональные знакомства.

Реклама, 18+ АО «Альфа-Банк». ИНН 7728168971
ERID: 2VfnxvrXfxR

RSS: Новости на портале Anti-Malware.ru