



Facebook встраивает скрытый код-трекер в загружаемые фото пользователей

Facebook встраивает скрытый код-трекер в загружаемые фото пользователей

Facebook встраивает скрытый код-трекер в загружаемые фото пользователей

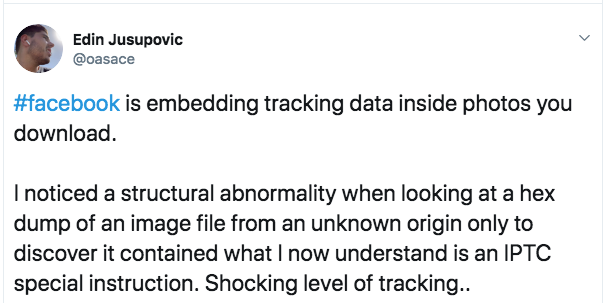
Австралийский исследователь в области кибербезопасности Эдин Юсупович утверждает, что Facebook встраивает «скрытые коды» в загружаемые пользователями фотографии. Это помогает соцсети отслеживать, кто просматривает ваши фото и кто делится ими.

Свою позицию в отношении скрытых практик Facebook исследователь выразил в своем Twitter-аккаунте. В частности, Юсупович пишет следующее:

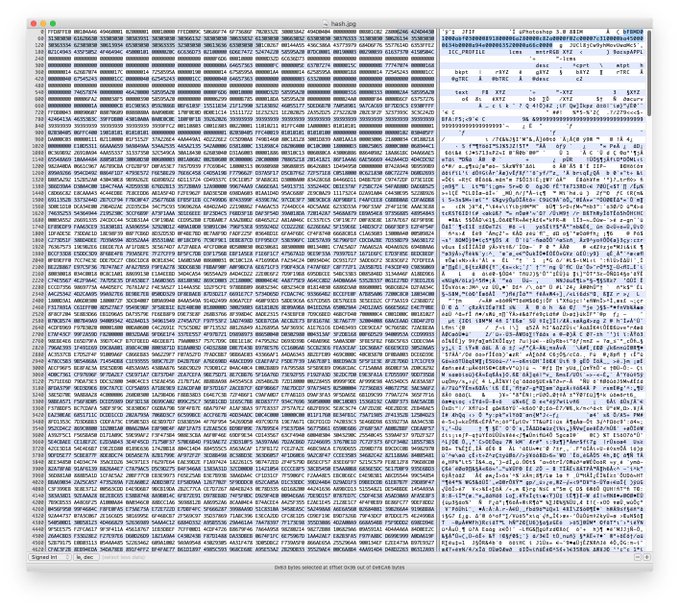
«Facebook встраивает данные для отслеживания в фотографии, которые вы загружаете на сервер интернет-гиганта. Я обратил внимание на аномалию в структуре, когда просматривал дамп в шестнадцатеричной форме».

«В результате в незнакомой мне фотографии я нашел специальную IPTC-инструкцию. Такая степень отслеживания действий пользователей просто шокирует».

Юсупович обращает внимание: такой подход открывает Facebook возможность отслеживать фотографии пользователя даже вне платформы социальной сети.

«Специальные IPTC-инструкции», о которых говорит эксперт, представляют собой некий водяной знак в виде метаданных, позволяющих Facebook помечать фотографии собственным кодом. Этот код позже можно прочитать, а значит — отследить.

Это далеко не новая техника. Этот же метод может использоваться, чтобы обозначить владельца той или иной фотографии, что в будущем может помочь решить споры по поводу прав на медиаконтент.

По словам Юсуповича, код трекера был добавлен в 2016 году.

На днях стало известно об огромном штрафе в размере $5 миллиардов, который Федеральная торговая комиссия наложила на Facebook.

Подпишитесь на новости

В России ограничивают целые сети хостингов: соединение есть, данные не идут

Российские пользователи могут сталкиваться с ограничениями доступа не к отдельным сайтам, а к сетям зарубежных хостинг-провайдеров. К такому выводу пришёл автор под ником msinakaev: он проверил 435 тестовых точек у 154 компаний. Характерный симптом — соединение устанавливается, передаёт немного данных и зависает.

Методику и результаты автор опубликовал на Хабре. Сначала исследователь проверил доступность файлов из Европы, затем повторил тесты из России.

Через домашнее подключение загрузка прошла у 87% точек. Зависшие адреса, по его подсчётам, сгруппировались в 14 сетей, включая OVH, Hetzner, DigitalOcean, Vultr и Scaleway.


Стоит отметить, что небольшой хостинг может арендовать инфраструктуру крупного провайдера и попадать под ограничения вместе с его сетью. У одного бренда разные площадки поэтому могут работать по-разному.


Дополнительные эксперименты привели автора к выводу, что порог зависит от количества пакетов в TCP-соединении, а не от фиксированного объёма данных. После его достижения обмен зависал в обе стороны. Проверенные UDP-подключения в этих опытах продолжали работать.


Исследователь связывает поведение с ТСПУ, но доступа к оборудованию и правилам фильтрации у него нет.

Тем не менее масштаб выводов стоит держать в узде: основные замеры сделаны 5-6 ноября одним человеком на двух подключениях в одном городе, МТС проверялся на небольшой выборке. AWS и Azure в исследование не вошли.

RSS: Новости на портале Anti-Malware.ru