



Facebook встраивает скрытый код-трекер в загружаемые фото пользователей

Facebook встраивает скрытый код-трекер в загружаемые фото пользователей

Facebook встраивает скрытый код-трекер в загружаемые фото пользователей

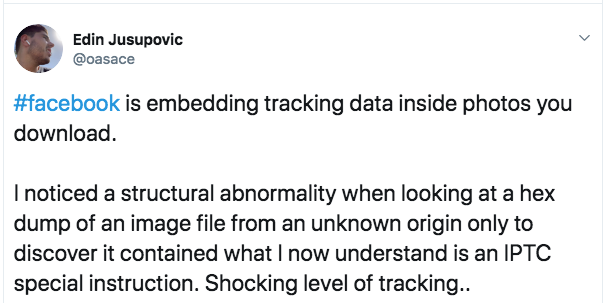
Австралийский исследователь в области кибербезопасности Эдин Юсупович утверждает, что Facebook встраивает «скрытые коды» в загружаемые пользователями фотографии. Это помогает соцсети отслеживать, кто просматривает ваши фото и кто делится ими.

Свою позицию в отношении скрытых практик Facebook исследователь выразил в своем Twitter-аккаунте. В частности, Юсупович пишет следующее:

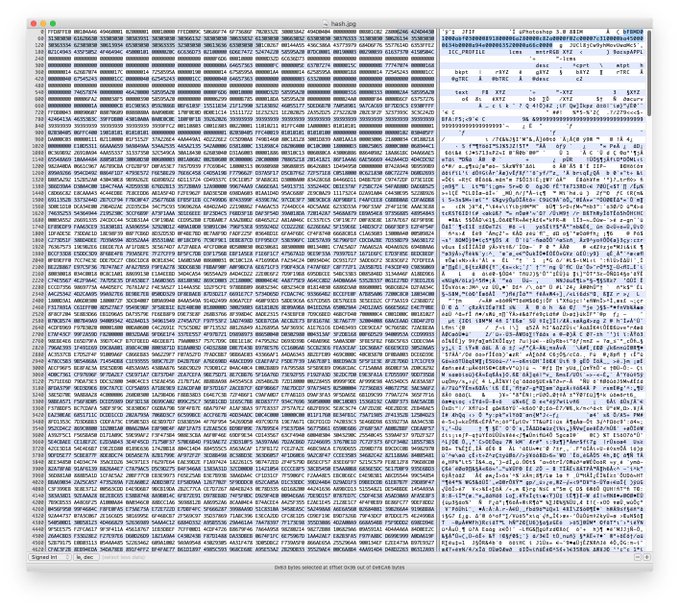
«Facebook встраивает данные для отслеживания в фотографии, которые вы загружаете на сервер интернет-гиганта. Я обратил внимание на аномалию в структуре, когда просматривал дамп в шестнадцатеричной форме».

«В результате в незнакомой мне фотографии я нашел специальную IPTC-инструкцию. Такая степень отслеживания действий пользователей просто шокирует».

Юсупович обращает внимание: такой подход открывает Facebook возможность отслеживать фотографии пользователя даже вне платформы социальной сети.

«Специальные IPTC-инструкции», о которых говорит эксперт, представляют собой некий водяной знак в виде метаданных, позволяющих Facebook помечать фотографии собственным кодом. Этот код позже можно прочитать, а значит — отследить.

Это далеко не новая техника. Этот же метод может использоваться, чтобы обозначить владельца той или иной фотографии, что в будущем может помочь решить споры по поводу прав на медиаконтент.

По словам Юсуповича, код трекера был добавлен в 2016 году.

На днях стало известно об огромном штрафе в размере $5 миллиардов, который Федеральная торговая комиссия наложила на Facebook.

Подпишитесь на новости

В групповые чаты iMessage мог попасть посторонний, Apple выпустила патч

Групповой чат iMessage мог оказаться не таким закрытым, как рассчитывали участники. Apple устранила уязвимость, позволявшую удалённому атакующему присоединиться к беседе и получать сообщения. Ещё одна ошибка могла открыть новичку переписку, отправленную до его вступления.

Исправления Apple описала в бюллетене. Обновления вышли 9 ноября.

Первая проблема, CVE-2026-113961, связана с проверкой полномочий: компания усилила валидацию. Вторую, CVE-2026-113960, устранили удалением уязвимого кода. Обе находки приписаны анонимному исследователю.

Патчи включены в iOS и iPadOS 27.2.1, а также в обновления ветки 26 — версии 26.7.3. Apple не уточняет, использовались ли эти ошибки в реальных атаках. Не раскрыты и важные детали: что требовалось злоумышленнику, видели ли участники его появление и нужно ли обновиться всем собеседникам.

Заодно компания закрыла проблемы Bluetooth и AirPlay. Среди них, например, есть возможность сопряжения с вредоносным Bluetooth-устройством без участия пользователя и обход ограничений на попытки ввода кода сопряжения.

Для этих сценариев требуется находиться в радиусе Bluetooth либо в той же сети. В списке патчей также есть ошибка библиотеки сжатия Brotli: специально подготовленные данные могли вызвать повреждение памяти.

RSS: Новости на портале Anti-Malware.ru