



Фейковое приложение для Samsung установили 10 млн пользователей Android

Фейковое приложение для Samsung установили 10 млн пользователей Android

Фейковое приложение для Samsung установили 10 млн пользователей Android

Более 10 миллионов пользователей Android столкнулись с фейковым приложением, якобы разработанным для поддержания прошивки Samsung в актуальном состоянии. «Updates for Samsung» — так называется мошенническая программа — вместо заявленных возможностей перенаправляла пользователей на рекламный ресурс.

Программу обнаружил Алексей Купринс из CSIS Security Group. Эксперт опубликовал отчет, в котором рассматривается поведение «Updates for Samsung».

«Я связался с представителями официального магазина Google Play Store [именно через него распространялась программа — прим. ред.] и попросил их удалить нежелательное приложение. Самих пользователей сложно винить в том, что их удалось обмануть — вполне нормально зайти в официальный магазин, чтобы скачать приложение для обновления прошивки», — комментирует Купринс.

«Вендоры в последнее время снабжают свои устройства просто диким количеством приложений, что легко может ввести любого в заблуждение».

Приложение «Updates for Samsung» использует в своих целях давнюю проблему Samsung, которая затрудняет обновление прошивки и ОС для пользователей смартфонов этой компании.

«Обычный пользователь может легко запутаться в процессе обновления операционной системы, что может побудить его зайти в Google Play Store в поиске апдейтов», — подытоживает Купринс.

Само приложение «Updates for Samsung» не является вредоносным, оно больше похоже на нежелательную мошенническую программу. Программа не имеет никакого отношения к компании Samsung.

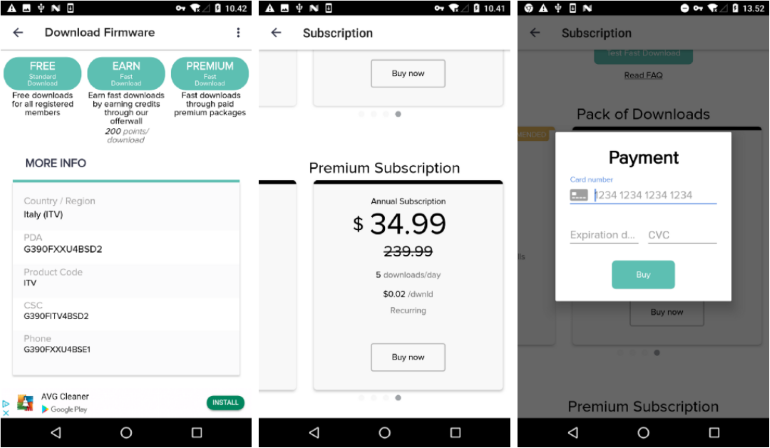
Скачавший фейковое приложение пользователь, как правило, попадает на сайт updato[.]com, который полностью усеян рекламой разного характера. На этом ресурсе пользователя пытаются убедить оформить премиум-услугу за $34,99.

Подпишитесь на новости

Яндекс собрал защиту облаков, паролей и ботов под брендом Yandex Security

Yandex B2B Tech запускает новое направление Yandex Security и собирается защищать уже не только собственное облако. В зону ответственности войдут локальные, гибридные и мультиоблачные инфраструктуры, даже если ресурсы компании разложены по нескольким провайдерам.

Центром управления станет Security Deck. Платформа будет собирать в одном интерфейсе информацию о правах доступа, рисках и ошибках конфигурации в разных облаках.

Подключение, по заявлению компании, займёт несколько минут, а до конца года Яндекс рассчитывает привлечь нескольких крупных облачных провайдеров-партнёров.

Одной сменой вывески дело не ограничится. Как сообщила Yandex B2B Tech, в Security Deck появится модуль Access Analyzer. Он будет искать избыточные полномочия, неиспользуемые сервисные аккаунты и предлагать более узкие роли в соответствии с принципом минимальных привилегий. Потому что выдавать всем права администратора — быстро, удобно и очень удобно злоумышленникам.

Сервис Identity Hub получит беспарольную аутентификацию на базе WebAuthn и FIDO2. Сотрудники смогут входить в корпоративные системы по лицу, отпечатку пальца или с помощью аппаратного ключа. Администраторы смогут настроить MFA либо полностью запретить пароли, которые невозможно украсть только в одном случае — когда их вообще нет.

Обновится и Yandex Smart Web Security. Новый механизм JS-Challenge будет проверять посетителей сайта в фоне и показывать капчу лишь при наиболее подозрительной активности. Обычный пользователь пройдёт незаметно, а ботам придётся доказывать, что они не боты. Иронично, но справедливо.

Yandex Security объединит собственные разработки компании и решения SolidLab. Главная ставка — централизованная защита инфраструктуры независимо от места её размещения.

RSS: Новости на портале Anti-Malware.ru