



Cloudflare: Глобальный сбой произошел из-за плохого развертывания софта

Cloudflare: Глобальный сбой произошел из-за плохого развертывания софта

Cloudflare: Глобальный сбой произошел из-за плохого развертывания софта

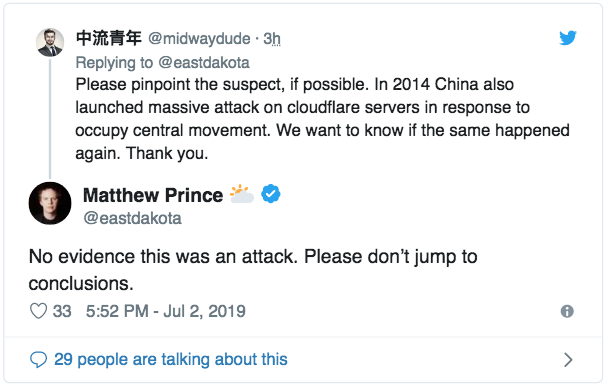
Вчера вечером Cloudflare столкнулся с глобальным сбоем — около 30 минут многие сайты и веб-сервисы по всему миру отдавали ошибку «502 Bad Gateway». Некоторые пользователи заподозрили, что американская компания подверглась кибератаке, однако представители поспешили опровергнуть эту информацию.

Как объяснили в Cloudflare, ошибки 502 были вызваны скачком CPU-активности в сети провайдера.

«Всплеск активности CPU был вызван плохим развертыванием программного обеспечения. После отката сервис вернулся к работе в штатном режиме, а веб-ресурсы стали вновь доступны», — объясняет Джон Грэм-Камминг из Cloudflare.

«Проблемы не были вызваны атакой, как некоторые предполагали. Мы очень сожалеем, что эта ситуация вообще возникла», — подчеркивает Грэм-Камминг в блоге.

Информацию о кибератаке также отверг генеральный директор Cloudflare Мэттью Принс в Twitter.

Anti-Malware.ru тоже стал жертвой проблем на стороне Cloudflare — около 17 часов по Москве сайт начал отдавать «502 Bad Gateway». В 17:12 проблема была устранена, сайт снова стал доступен.

В конце прошлого месяца еще один сбой в работе систем Cloudflare затронул сайты по всему миру. В настоящее время проблема устранена, однако многие пользователи могли столкнуться с недоступностью некоторых популярных сайтов.

Подпишитесь на новости

Hirudo подменяет банковские приложения на Android и ломает защиту изнутри

Зачем рисовать фальшивое окно банка, если можно подсунуть пользователю целое приложение? Именно так действует новый Android-троян Hirudo. Заражение начинается с приложений-приманок: магазинов, видеосервисов и коротких сериалов.

Они показывают настоящий контент, а затем предлагают установить обновление.

За ним скрывается отдельное вредоносное приложение, которому ещё нужно выдать разрешения. При этом мошенникам приходится уговаривать жертву, сообщили исследователи из ThreatFabric.

Получив доступ, Hirudo крадёт учётные данные и СМС, позволяет удалённо смотреть экран и обращаться к камерам. Но главный трюк — замена банковского приложения модифицированной копией. Троян запускает удаление оригинала и скачивает подделку. Пользователь может прервать этот процесс.


Внутри копии защитные проверки получают ответы, выгодные атакующему: подмена подписи маскируется, служба специальных возможностей становится невидимой, запрет на запись экрана снимается. Интерфейс знакомый, а охрана уже работает на грабителей.

Исследователи обнаружили такие замены для восьми приложений семи индонезийских банков. Список целей для кражи данных шире и включает ещё несколько стран.

RSS: Новости на портале Anti-Malware.ru