



Новая фишинговая кампания в Steam выманивает учетные данные жертв

Новая фишинговая кампания в Steam выманивает учетные данные жертв

Новая фишинговая кампания в Steam выманивает учетные данные жертв

На площадке онлайн-сервиса цифрового распространения игр Steam была замечена новая фишинговая кампания, в ходе которой злоумышленники пытаются обманом заставить пользователей выдать свои учетные данные.

Кибермошенники заманивают пользователей Steam на фишинговые сайты, чему способствует сервис коротких ссылок Twitter — t.co. Вредоносные ссылки распространяются на площадке Steam через уже взломанные аккаунты.

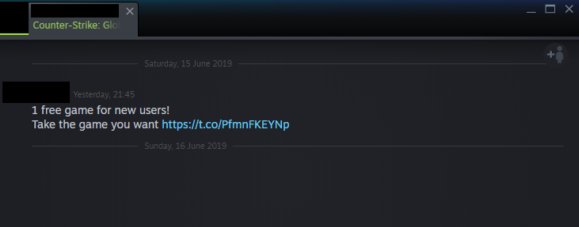
Попавшая под контроль злоумышленников учетная запись начинает рассылать сокращенные через t.co ссылки в личные сообщения пользователям из списка друзей. На пример такого личного сообщения можно посмотреть ниже:

В качестве приманки мошенники используют возможность выиграть бесплатные ключи для игр. Для этого применяется принцип рулетки.

«Фишинговая страница уведомляет пользователя, что у него осталось 30 минут, если он хочет забрать выигранные ключи. Для этого нужно обязательно войти в свою учетную запись Steam на мошенническом сайте», — описывают кампанию эксперты Malwarebytes Labs.

Если пользователь введет свои учетные данные и нажмет кнопку «Login via Steam», имейл и пароль попадут в руки мошенников. Далее киберпреступники будут использовать этот аккаунт для рассылки таких же вредоносных личных сообщений.

Подпишитесь на новости

Яндекс Станцию взломали без вскрытия, корпорация уже выпускает патч

Энтузиасты нашли способ получить root-доступ к собственной «Яндекс Станции» через ошибку в системе доверенных сертификатов. Разбирать колонку для этого не понадобилось. Алису попросили включить музыку, а владельцы заодно решили разобраться, кто здесь администратор.

Яндекс подтвердил уязвимость в комментарии «Код.ру». Техногигант уже распространяет обновление, которое должно закрыть найденный способ доступа.

Root — это права суперпользователя, позволяющие менять программное обеспечение устройства с гораздо меньшими ограничениями. Для любителей экспериментов такая находка открывает больше возможностей, чем стандартные настройки умной колонки.

При этом в Яндексе подчёркивают: описанный способ позволял получить контроль именно над собственной Станцией. По оценке компании, доступ к чужому устройству до обновления был почти невозможен, а после установки исправления исключён. Поэтому объявлять все колонки готовыми устройствами для удалённой прослушки оснований нет.

Представители Яндекса также отметили, что владельцы и раньше могли экспериментировать со своими устройствами — разобрать колонку и установить собственную прошивку. Новая находка позволила обойтись без вскрытия корпуса.

Отдельно компания работает над сценарием со сбросом до заводских настроек. Его подробности в публикации не раскрыты, поэтому считать этот вопрос окончательно закрытым пока рано.

RSS: Новости на портале Anti-Malware.ru