



В Telegram появился бот-аналог Have I Been Pwned, ищущий слитые пароли

В Telegram появился бот-аналог Have I Been Pwned, ищущий слитые пароли

В Telegram появился бот-аналог Have I Been Pwned, ищущий слитые пароли

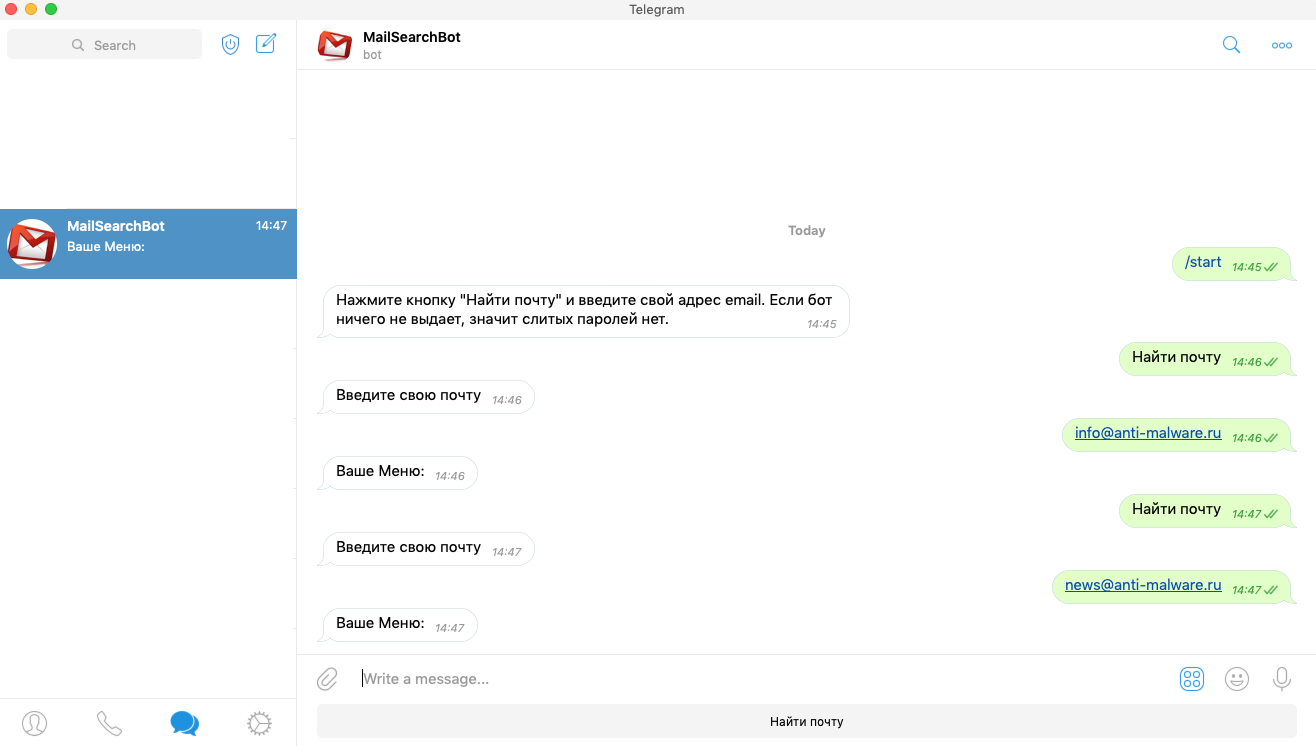
В Telegram появился аналог сервиса Have I Been Pwned — бот, позволяющий проверить скомпрометированные пароли с помощью адреса электронной почты. По словам создателя бота, получившего имя MailSearchBot, в сервисе используется база утекших связок логин-пароль, насчитывающая 9 млрд записей.

Воспользоваться MailSearchBot достаточно просто — нужно отправить ему в чат адрес вашей электронной почты. В ответ сервис должен выдать скомпрометированные пароли, связанные с этим адресом (если они имеются).

На данный момент, как признается сам создатель MailSearchBot Батыржан Тютеев, сервис представляет собой исключительно любительскую разработку, созданную на домашнем компьютере.

Сам Тютеев представляет компанию NitroTeam, занимающуюся проведением пентестов.

Напомним, что Трой Хант, нынешний владелец сервиса Have I Been Pwned, предоставляющего информацию об утечках, ищет желающего приобрести его детище. Хант создал Have I Been Pwned более пяти лет назад, а в настоящее время он отлично справляется с выявлением скомпрометированных учетных данных.

Подпишитесь на новости

Ошибка в Signal могла оставлять микрофон активным после завершения звонка

Нажать кнопку «завершить звонок» и действительно закончить разговор — иногда разные вещи. В библиотеке RingRTC, которую Signal использует для звонков, обнаружили уязвимость: собеседник мог перегрузить очередь событий и помешать корректному отключению аудио, а потенциально и видео.

Проблема описана как CVE-2026-113380. Она затрагивает RingRTC до версии 2.72.0; в списке изменений разработчики указали исправление полного завершения звонков в пограничных ситуациях.

Причина связана с очередью событий механизма управления звонком. Если участник разговора переполняет её запросами, команда завершения может не обработаться должным образом. В результате пользователь способен считать разговор законченным, хотя передача звука ещё продолжается.

Тем не менее утверждать, что любой посторонний может незаметно включить микрофон произвольного пользователя Signal, оснований нет.

Опубликованная демонстрация концепции моделирует переполнение очереди. Сама по себе она не доказывает полноценную атаку на готовое приложение. Точные версии Signal с исправлением для каждой платформы в исходной публикации также не установлены.

Пользователям стоит обновить мобильное и настольное приложения. Шифрование защищает содержание разговора при передаче, но корректно положить трубку программа тоже должна уметь.

RSS: Новости на портале Anti-Malware.ru