



Пользователи Android столкнулись с вредоносными push-уведомлениями

Пользователи Android столкнулись с вредоносными push-уведомлениями

Пользователи Android столкнулись с вредоносными push-уведомлениями

Антивирусные эксперты компании «Доктор Веб» наткнулись на вредоносную программу, предназначенную для атаки пользователей мобильной операционной системы Android. Получивший имя Android.FakeApp.174 вредонос открывает в Google Chrome злонамеренные сайты и отображает рекламные уведомления.

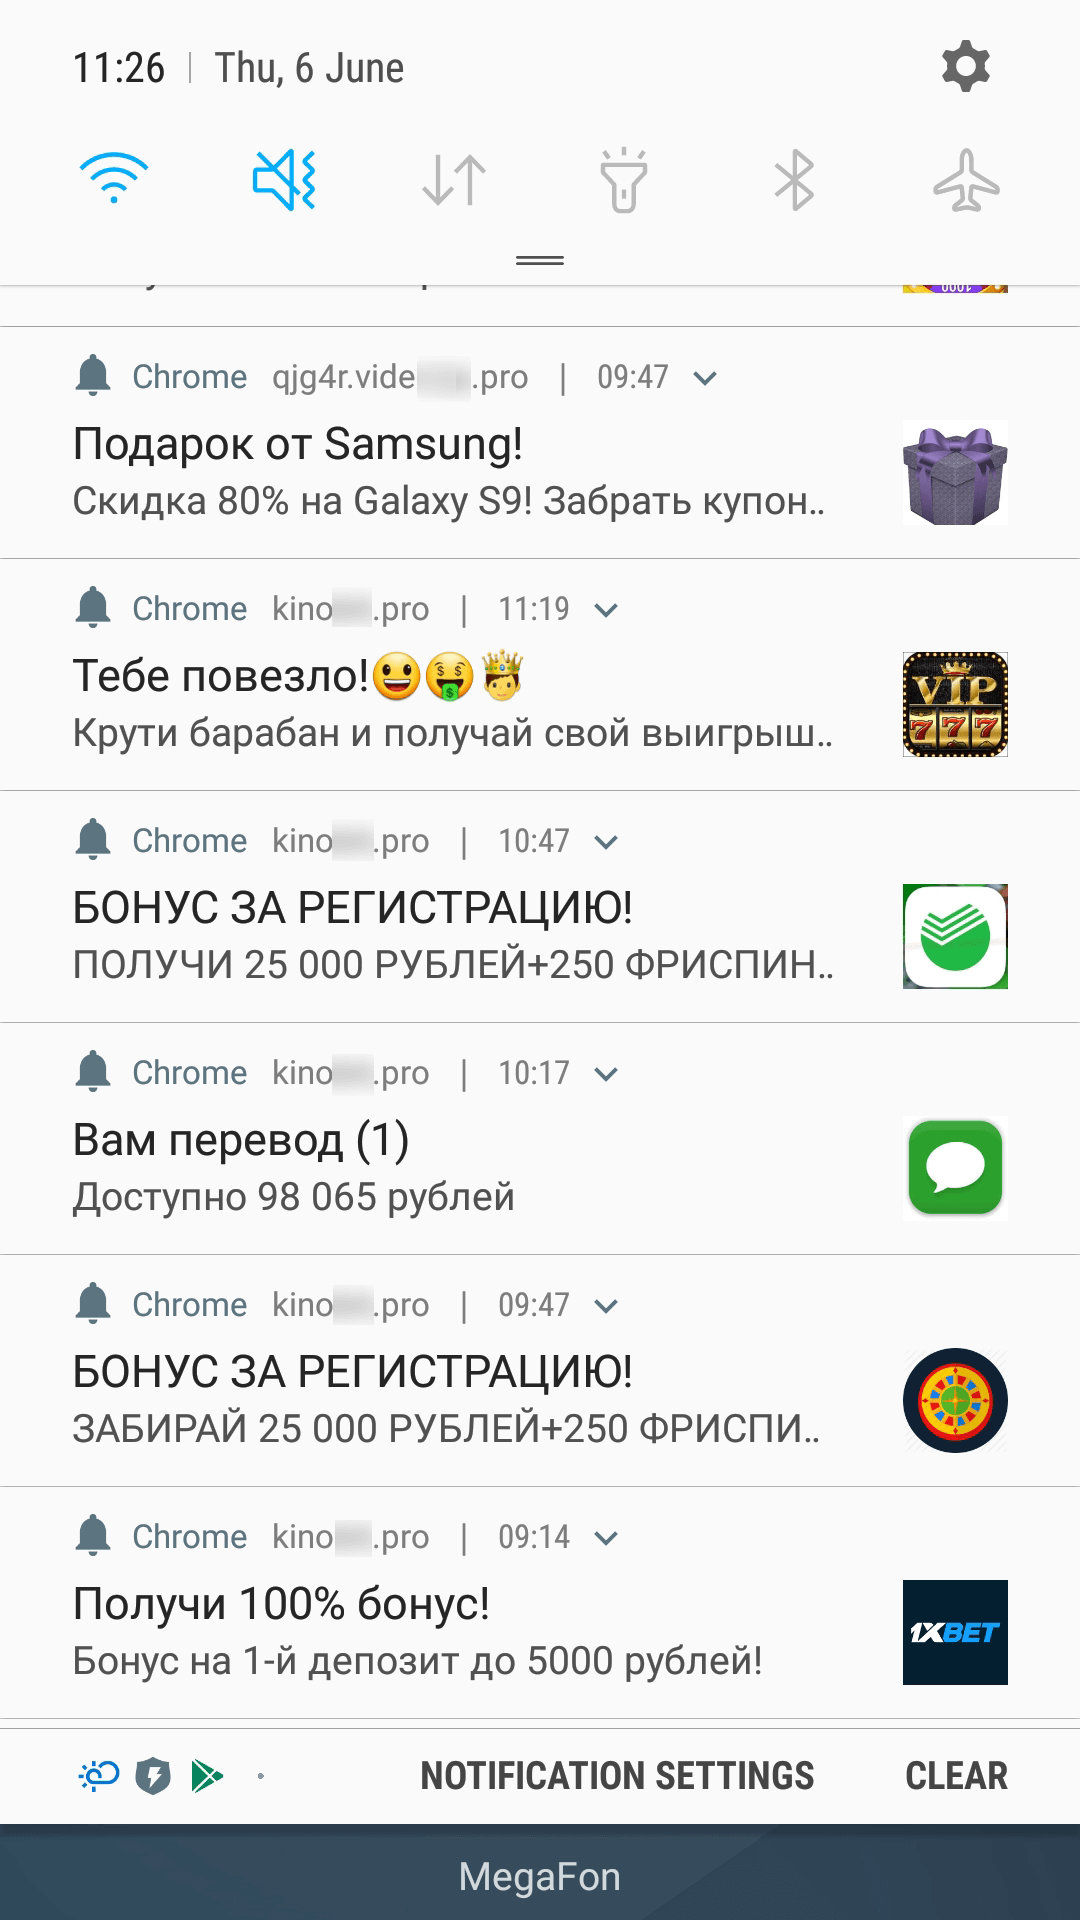
Судя по всему, злоумышленники пытались придать вредоносным уведомлениям вид системных сообщений, что делает их крайне опасными для невнимательных пользователей. Дополнительный риск создает возможность отображения этих уведомлений при закрытом браузере Chrome.

По словам аналитиков «Доктор Веб», Android.FakeApp.174 может привести к краже денежных средств и конфиденциальных пользовательских данных.

Речь идет об использовании киберпреступниками Push-уведомлений, эта технология позволяет веб-ресурсам отправлять пользователям специальные сообщения, которые, помимо прочего, могут быть похожи на системные уведомления.

При условии добросовестного использования функция push-уведомений полезна, так как позволяет держать пользователя в курсе новых событий. Например, социальные сети могут оповещать так о полученных сообщениях или репостах ваших публикаций.

Эксперты «Доктор Веб» предупреждают, что троян Android.FakeApp.174 распространяется под видом легитимных программ. Часто вредонос маскируется под софт, разработанный довольно известными брендами.

Более 1100 пользователей успели загрузить вредоносные приложения до того, как Google приняла меры и удалила из Play Store мошенническое ПО.

С примером злонамеренных уведомлений можно ознакомиться на скриншоте, предоставленном антивирусными специалистами:

В прошлом месяце мы писали, что мошенники используют два API — Notifications и Push — и браузер Google Chrome на устройствах Android для отображения фейковых push-уведомлений, которые выглядят как пропущенные телефонные звонки.

Подпишитесь на новости

Такси для россиян: на линию выпускают водителей без прав, с левыми учётками

За двумя нажатиями в приложении может скрываться цепочка из пяти компаний, а кто отвечает за водителя и пассажира — попробуй разберись. Российский рынок такси оброс серыми посредниками, через которых на линию выходят люди с поддельными аккаунтами, без необходимого стажа и даже без российских водительских прав.

Как выяснили «Известия», между агрегатором и таксистом могут находиться диспетчерские, автопарки, ИП и так называемые подключашки.

Последние обещают оформить доступ к сервису за несколько дней, иногда требуя от кандидата только селфи и аванс. Готовый аккаунт водителя можно купить в интернете за 3-7 тыс. рублей.

Показательным стал случай в Одинцове, где таксист отказался везти ветерана СВО с инвалидностью. Поддержка предложила промокод на 100 рублей, водителя позднее депортировали, а проверка обнаружила настоящий корпоративный лабиринт.


Машина принадлежала одной фирме, к агрегатору была подключена через ИП, не числившееся в реестре перевозчиков, а сам водитель официально сотрудником посредника не являлся.

По данным материала, в реестре ФГИС «Такси» находится более 900 тыс. автомобилей, при этом свыше 1,5 млн водителей могут работать в серой зоне. Ежедневно россияне совершают около 10 млн поездок на такси.

Цена такой юридической матрёшки измеряется не только нервами. В 2025 году произошло более 3,1 тыс. ДТП с участием такси: погибли 143 человека, ещё свыше 3,8 тыс. пострадали. При этом суды по-разному определяют виновного: где-то отвечает агрегатор, где-то автопарк, а иногда — только водитель.

Эксперты предлагают закрепить за агрегаторами статус перевозчиков, обязать их проверять машины и водителей и установить солидарную ответственность.

RSS: Новости на портале Anti-Malware.ru