



Теперь Android-смартфоны можно использовать как 2FA-ключи на iOS

Теперь Android-смартфоны можно использовать как 2FA-ключи на iOS

Теперь Android-смартфоны можно использовать как 2FA-ключи на iOS

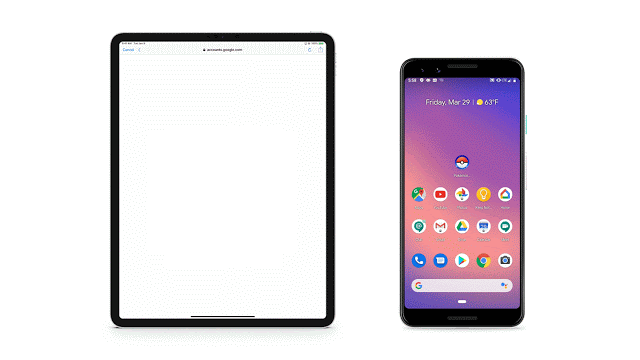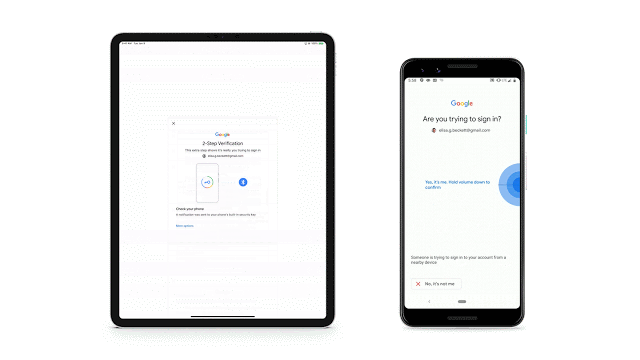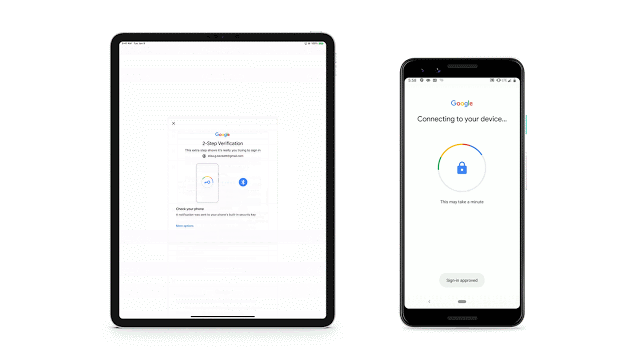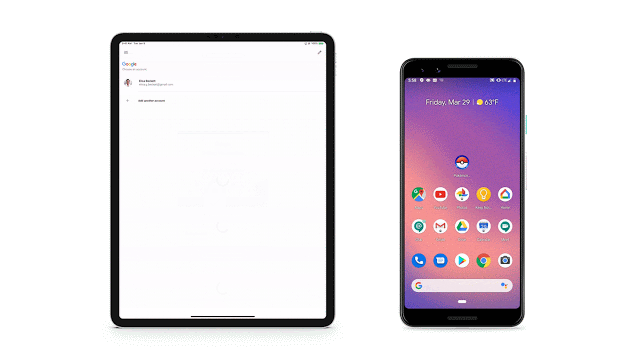
Google предоставила возможность использовать Android-смартфон в качестве физического ключа для двухфакторной аутентификации с устройствами на базе операционной системы iOS. Ранее это было доступно только пользователям Chrome OS, macOS или Windows 10.

Из-за некоторых особенностей работы системы iOS процесс будет слегка отличаться от десктопных систем. Как указано в блоге Google, Android-смартфон должен связываться с приложением Google Smart Lock.

Таким образом, когда вы будете осуществлять вход в свой аккаунт Google на устройстве iOS, приложение сможет пинговать Android-смартфон через Bluetooth.

Однако остается загадкой, кому понравится носить с собой целых два смартфона, работающих на разных операционных системах. Разве что каким-нибудь энтузиастам.

В апреле мы писали, что теперь вы можете использовать свой смартфон на Android в качестве ключа безопасности в процессе двухэтапной аутентификации (2SV). Для этого на вашем устройстве должна быть установлена система Android 7 или более новые версии. Такой подход поможет лучше защитить личные аккаунты Google, а также учетные записи Google Cloud.

Подпишитесь на новости

PHP готовит срочные патчи для двух критических уязвимостей

Администраторам серверов на PHP стоит освободить время для обновления. Специалисты по безопасности предупредили сразу о двух критических уязвимостях с 9,2 балла из 10 по CVSS 4.0. Выпуск заплаток запланирован на 21 октября в 17:00 по Москве.

О сроках и серьёзности проблем разработчики сообщили в официальном предупреждении PHP.

Пользователей просят подготовиться заранее, чтобы установить обновления сразу после выхода. Технические подробности, список затронутых версий и номера исправленных сборок команда обещает опубликовать вместе с релизом.

Пока официальное уведомление не позволяет определить, какие именно установки уязвимы и при каких условиях возможна атака.

Есть и оговорка по времени: патчи могут выпустить раньше, если детали одной из уязвимостей станут публичными или появятся свидетельства реальных атак.

У администраторов задача — проверить, где используется PHP, и подготовить обновление.

RSS: Новости на портале Anti-Malware.ru