



Новый ботнет брутфорсит более 1,5 млн конечных точек по всему миру

Новый ботнет брутфорсит более 1,5 млн конечных точек по всему миру

Новый ботнет брутфорсит более 1,5 млн конечных точек по всему миру

Ландшафт киберугроз дополнился новым ботнетом, атакующим системы Windows, на которых запущено RDP-соединение, открытое в Сеть. Об угрозе рассказал Ренато Мариньо, эксперт из компании Morphus Labs.

По словам Мариньо, ботнет пытается атаковать 1 596 571 конечных точек, и эта цифра будет только расти в ближайшие дни, считает исследователь.

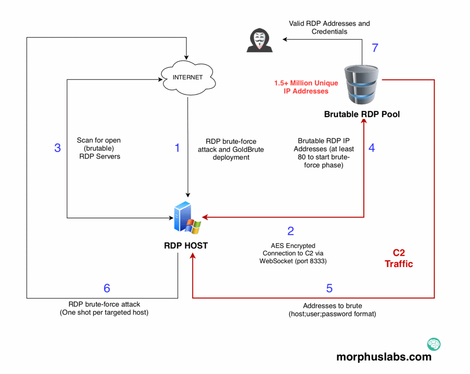
Ботнет получил имя GoldBrute. Алгоритм его работы можно разложить следующим образом:

  1. Ботнет проводит брутфорс-атаку, пытаясь получить доступ к системе Windows через RDP.
  2. Далее загружается ZIP-файл с вредоносным кодом GoldBrute.
  3. Сеть сканируется на наличие новых жертв.
  4. Если находится 80 новых потенциальных целей, вредонос отправляет список IP-адресов на свой командный сервер (C&C).
  5. После получения списка адресов для каждого будет подбираться имя пользователя и пароль.
  6. Бот осуществляет брутфорс-атаку и отправляет результаты обратно на C&C-сервер.

Эксперт предупреждает, что масштабы GoldBrute растут быстрыми темпами.

Напомним, что на днях количество актуальных киберугроз дополнилось еще одной 0-day уязвимостью, которая позволяет атакующему перехватить сессии RDS (Remote Desktop Services, службы удаленного рабочего стола). Этот вектор атаки приводит к получению контроля над целевым устройством.

Подпишитесь на новости

В Украине взламывают камеры Dahua: хакеры смотрят видео и меняют настройки

Камера за роутером ещё не означает камеру в безопасности. CERT-UA предупредила о взломах IP-камер и видеорегистраторов Dahua в Украине: злоумышленники получали видеопоток, меняли настройки и создавали посторонние учётные записи.

Об атаках говорится в предупреждении Госспецсвязи Украины, опубликованном по данным CERT-UA.

Основной путь доступа — облачная P2P-платформа Easy4IP. Она позволяет подключаться к устройству по серийному номеру, в том числе когда камера находится за NAT и напрямую из интернета недоступна.

Проблема в предсказуемой структуре серийных номеров: общая часть обозначает семейство устройств, а оставшаяся меняется почти последовательно. По данным CERT-UA, атакующие могут массово перебирать номера и проверять подключение камер к облаку без ограничений частоты запросов и блокировок.

Однако найти устройство через облако — ещё не значит пройти аутентификацию. Для этого злоумышленники используют слабые или известные пароли либо старые ошибки обхода аутентификации в прошивках, включая CVE-2021-33044 и CVE-2021-33045.

Количество пострадавших устройств, сроки атак и их организаторов ведомство не раскрыло.

Владельцам рекомендуют отключить P2P, если он не нужен, обновить прошивку и исключить прямой доступ к камерам из интернета. Рассчитывать на секретность серийного номера не стоит: это идентификатор, а не пароль.

RSS: Новости на портале Anti-Malware.ru