



Новый ботнет брутфорсит более 1,5 млн конечных точек по всему миру

Новый ботнет брутфорсит более 1,5 млн конечных точек по всему миру

Новый ботнет брутфорсит более 1,5 млн конечных точек по всему миру

Ландшафт киберугроз дополнился новым ботнетом, атакующим системы Windows, на которых запущено RDP-соединение, открытое в Сеть. Об угрозе рассказал Ренато Мариньо, эксперт из компании Morphus Labs.

По словам Мариньо, ботнет пытается атаковать 1 596 571 конечных точек, и эта цифра будет только расти в ближайшие дни, считает исследователь.

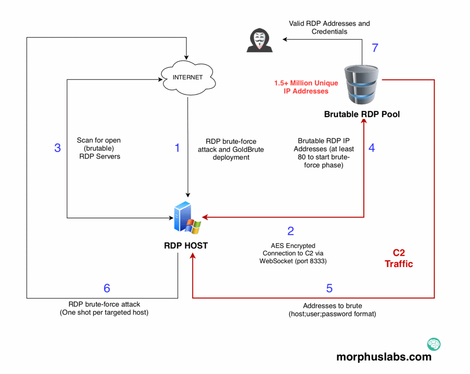
Ботнет получил имя GoldBrute. Алгоритм его работы можно разложить следующим образом:

  1. Ботнет проводит брутфорс-атаку, пытаясь получить доступ к системе Windows через RDP.
  2. Далее загружается ZIP-файл с вредоносным кодом GoldBrute.
  3. Сеть сканируется на наличие новых жертв.
  4. Если находится 80 новых потенциальных целей, вредонос отправляет список IP-адресов на свой командный сервер (C&C).
  5. После получения списка адресов для каждого будет подбираться имя пользователя и пароль.
  6. Бот осуществляет брутфорс-атаку и отправляет результаты обратно на C&C-сервер.

Эксперт предупреждает, что масштабы GoldBrute растут быстрыми темпами.

Напомним, что на днях количество актуальных киберугроз дополнилось еще одной 0-day уязвимостью, которая позволяет атакующему перехватить сессии RDS (Remote Desktop Services, службы удаленного рабочего стола). Этот вектор атаки приводит к получению контроля над целевым устройством.

Подпишитесь на новости

Cloud.ru представил платформу для поиска опасных настроек в облаке

Публичное хранилище с приватными данными, лишние права у сервисного аккаунта, виртуальная машина с ненужным доступом из интернета — иногда для инцидента достаточно неудачной настройки. Cloud.ru представила Evolution Protection Platform, собственное решение класса CNAPP для выявления таких рисков. Сейчас платформа проходит закрытое тестирование с крупными российскими компаниями.

О возможностях решения Cloud.ru рассказала в своём корпоративном блоге на CISOCLUB.

За проверку конфигураций отвечает модуль CSPM. При изменении настроек облачных сервисов платформа обновляет сведения и запускает соответствующие проверки. Анализ работает внутри Cloud.ru Evolution, без установки агентов на виртуальные машины.

Компании могут использовать готовые наборы проверок или создавать собственные правила. Например, запретить публичные IP-адреса у машин в среде разработки.

Результаты доступны в интерфейсе облачной платформы. Уведомления можно получать по почте и передавать в рабочие инструменты через API и вебхуки.

В текущую версию также включены проверки защищённости ИИ-агентов, созданных на базе продуктов Cloud.ru Evolution. А вот обнаружение конфиденциальных данных через DSPM, сканирование уязвимостей виртуальных машин и контейнеров и ИИ-ассистент для приоритизации рисков пока находятся в планах.

RSS: Новости на портале Anti-Malware.ru