



Новый ботнет брутфорсит более 1,5 млн конечных точек по всему миру

Новый ботнет брутфорсит более 1,5 млн конечных точек по всему миру

Новый ботнет брутфорсит более 1,5 млн конечных точек по всему миру

Ландшафт киберугроз дополнился новым ботнетом, атакующим системы Windows, на которых запущено RDP-соединение, открытое в Сеть. Об угрозе рассказал Ренато Мариньо, эксперт из компании Morphus Labs.

По словам Мариньо, ботнет пытается атаковать 1 596 571 конечных точек, и эта цифра будет только расти в ближайшие дни, считает исследователь.

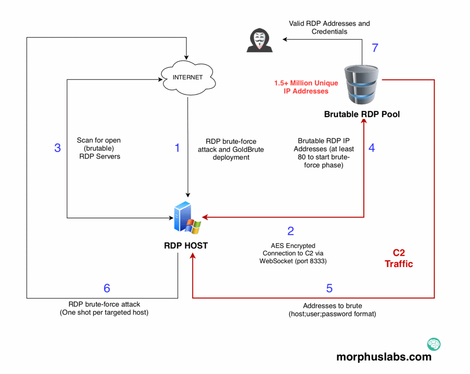
Ботнет получил имя GoldBrute. Алгоритм его работы можно разложить следующим образом:

  1. Ботнет проводит брутфорс-атаку, пытаясь получить доступ к системе Windows через RDP.
  2. Далее загружается ZIP-файл с вредоносным кодом GoldBrute.
  3. Сеть сканируется на наличие новых жертв.
  4. Если находится 80 новых потенциальных целей, вредонос отправляет список IP-адресов на свой командный сервер (C&C).
  5. После получения списка адресов для каждого будет подбираться имя пользователя и пароль.
  6. Бот осуществляет брутфорс-атаку и отправляет результаты обратно на C&C-сервер.

Эксперт предупреждает, что масштабы GoldBrute растут быстрыми темпами.

Напомним, что на днях количество актуальных киберугроз дополнилось еще одной 0-day уязвимостью, которая позволяет атакующему перехватить сессии RDS (Remote Desktop Services, службы удаленного рабочего стола). Этот вектор атаки приводит к получению контроля над целевым устройством.

Подпишитесь на новости

В Tailscale SSH нашли способ добраться до root через редирект сокетов

Один взломанный компьютер может стать отправной точкой для захвата других серверов в сети Tailscale. Специалист Эрика Виндиш из Cyberdione Labs описала проблемы, которые в лабораторных условиях позволили превратить обычный разрешённый SSH-доступ в права root.

Но важное условие есть: атакующий уже должен контролировать допущенное устройство и иметь нужные разрешения на соединение.

Подробности и условия воспроизведения опубликованы в отчёте Tailworm. Проверки проводились на Tailscale 1.104.2 и Headscale 0.29.5.

Главная претензия касается перенаправления Unix-сокетов. Некоторые операции выполняет привилегированный процесс tailscaled, из-за чего обычная SSH-сессия получает возможность обращаться к ресурсам, доступным только root. В тестах исследовательница использовала это для взаимодействия с Docker и выполнения команд с повышенными правами.

При широких правилах доступа атаку удалось автоматизировать: переход между разрешёнными узлами занимал меньше секунды. При этом точечные ограничения останавливали распространение.

Также описаны проблемы отказа в обслуживании и обхода ограничений в отдельных компонентах.

Автор рекомендует пересмотреть SSH-политики и отключить ненужное перенаправление. Для Headscale 0.29.5 она отдельно отмечает отсутствие независимого запрета этой функции.

RSS: Новости на портале Anti-Malware.ru