



Новый ботнет брутфорсит более 1,5 млн конечных точек по всему миру

Новый ботнет брутфорсит более 1,5 млн конечных точек по всему миру

Новый ботнет брутфорсит более 1,5 млн конечных точек по всему миру

Ландшафт киберугроз дополнился новым ботнетом, атакующим системы Windows, на которых запущено RDP-соединение, открытое в Сеть. Об угрозе рассказал Ренато Мариньо, эксперт из компании Morphus Labs.

По словам Мариньо, ботнет пытается атаковать 1 596 571 конечных точек, и эта цифра будет только расти в ближайшие дни, считает исследователь.

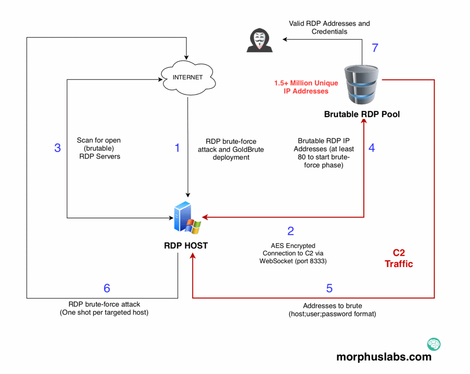
Ботнет получил имя GoldBrute. Алгоритм его работы можно разложить следующим образом:

  1. Ботнет проводит брутфорс-атаку, пытаясь получить доступ к системе Windows через RDP.
  2. Далее загружается ZIP-файл с вредоносным кодом GoldBrute.
  3. Сеть сканируется на наличие новых жертв.
  4. Если находится 80 новых потенциальных целей, вредонос отправляет список IP-адресов на свой командный сервер (C&C).
  5. После получения списка адресов для каждого будет подбираться имя пользователя и пароль.
  6. Бот осуществляет брутфорс-атаку и отправляет результаты обратно на C&C-сервер.

Эксперт предупреждает, что масштабы GoldBrute растут быстрыми темпами.

Напомним, что на днях количество актуальных киберугроз дополнилось еще одной 0-day уязвимостью, которая позволяет атакующему перехватить сессии RDS (Remote Desktop Services, службы удаленного рабочего стола). Этот вектор атаки приводит к получению контроля над целевым устройством.

Подпишитесь на новости

Apple закрыла 329 дыр, включая доступ к камере iPhone без разрешения

Apple выпустила большую порцию патчей для iPhone, iPad и macOS. Обновления от 26 октября закрывают как минимум 329 уникальных уязвимостей. Некоторые позволяют добраться до пользовательских данных или камеры.

Подробности опубликованы в официальных бюллетенях Apple, включая описание патчей iOS 27.2 и iPadOS 27.2.

Одна из опасных проблем — CVE-2026-86990 в CoreMedia: вредоносное приложение могло получить доступ к камере без разрешения пользователя. В Apple Intelligence исправили CVE-2026-86987, которая могла позволить удалённому атакующему получить конфиденциальные данные на поддерживаемых iPhone и iPad.

Несколько ошибок WebKit допускали выполнение произвольного кода при обработке специально подготовленного веб-контента. Другие исправления касаются обхода настроек приватности, повреждения памяти и сбоев приложений.

В сумме по бюллетеням набралось 1265 записей CVE, но это не 1265 разных дыр: одни и те же проблемы встречаются в нескольких ОС. Обновления получили и некоторые старые ветки систем.

RSS: Новости на портале Anti-Malware.ru