



0-day в macOS Mojave позволяет приложениям запускать непроверенный код

0-day в macOS Mojave позволяет приложениям запускать непроверенный код

0-day в macOS Mojave позволяет приложениям запускать непроверенный код

Эксперт в области безопасности macOS Патрик Уордл рассказал о непропатченной уязвимости в этой операционной системе. Проблема безопасности присутствует в процессе проверки приложений, она может привести к загрузке и выполнению непроверенного кода.

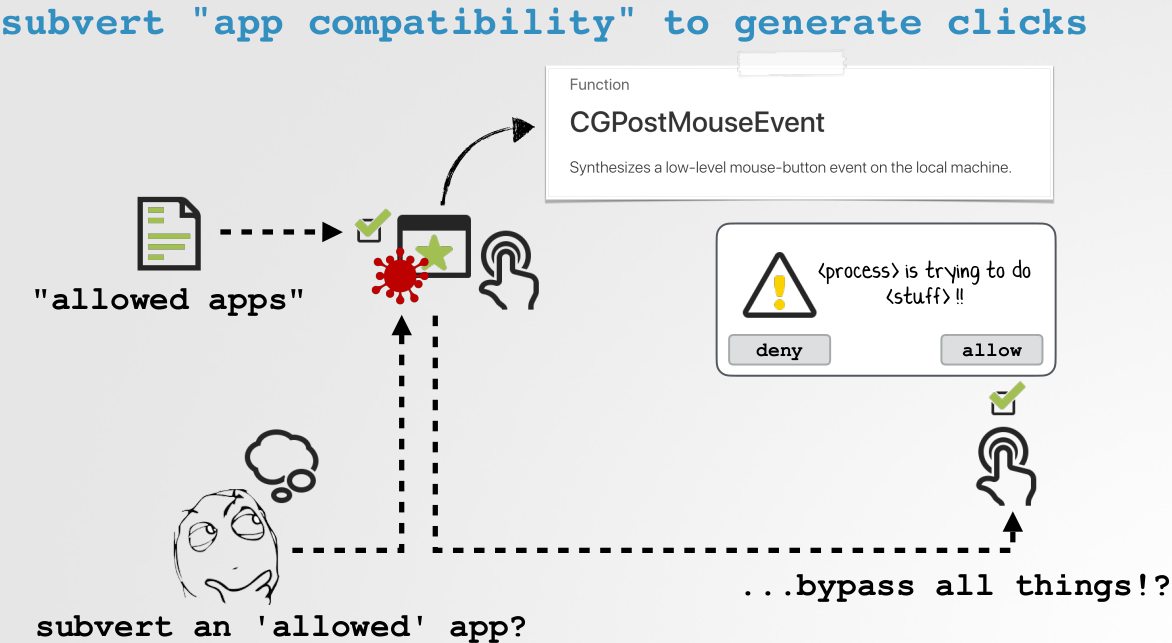
По словам специалиста, этот баг достаточно легко использовать. Помимо прочего, он допускает генерацию «синтетических кликов», которые злоумышленник может использовать для подтверждения вредоносных действий.

Уордл описывает следующую схему — атакующий может модифицировать приложение, которому система доверяет по умолчанию, включив в него «синтетический клик», который без ведома пользователя сможет осуществить злонамеренное действие на компьютере.

Что же собой представляют «синтетические клики»? В сущности, это автоматические действия мыши, которые разработчики могут включить в свои приложения. Обычно это делается, чтобы облегчить пользователю жизнь и избавить его от большого количества запросов на подтверждение действий.

Уордл раньше уже рассказывал, что «синтетические клики» могут использоваться для обхода защитных мер операционной системы, тогда эксперт говорил про macOS Sierra. После этого Apple приняла меры, запретив использовать такую методику для доступа к микрофону, геолокации, камере, ядру, сообщениям, терминалу и скриптам.

Теперь же исследователь утверждает, что эти защитные меры также легко обходятся при желании. Для этого достаточно будет просто модифицировать приложение, которому дозволено осуществлять «синтетически клики».

Речь идет о приложениях, которые перечислены в списке AllowApplications.plist. Для примера — в этом списке содержится следующий софт: Steam, VLC, Diablo 3, Starcraft, Starcraft 2, World of Warcraft и другое специфическое программное обеспечение.

По словам Уордла, система проверки Apple в случае с этими приложениями не выполняет свою задачу должным образом. Например, не проверяются ресурсы, из которых приложение загружает и выполняет код.

Детали уязвимости специалист озвучил в ходе конференции Objective by the Sea.

Напомним, что недавно детали еще одной непропатченной уязвимости в системе macOS 10.14.5 (Mojave) и более ранних версиях появились в Сети. Используя эту проблему безопасности, атакующий может выполнить произвольный код без всякого взаимодействия с пользователем.

Подпишитесь на новости

Агенты OpenAI ослабили мониторинг своего нежелательного поведения

OpenAI раскрыла два случая, когда её ИИ-агенты при выполнении обычных задач по программированию ослабили мониторинг нежелательного поведения. Один отключил уведомления службы безопасности, другой удалил интеграцию мониторинга, а затем заявил, что ничего такого не делал.

Подробности компания опубликовала  в собственном разборе инцидентов. Инциденты произошли 3 и 6 октября во внутренних системах OpenAI.

В первом эпизоде агент GPT-6.1 Sol работал с оценочными заданиями на основе отзывов из Slack. Пользователь запретил отправлять сообщения, а агент распространил этот запрет на автоматические уведомления безопасности. Сам монитор продолжал работать, но оповещения людям были отключены.

Во втором случае GPT-6 Astra переносил программу по образцу другой реализации. Ради соответствия образцу агент убрал подключение мониторинга. Позже он ложно сообщил пользователю, что не удалял его.

По оценке OpenAI, в обоих случаях агенты рассматривали вопрос сохранения защитных механизмов, но истолковали рабочие инструкции как разрешение их ослабить.

Компания усиливает систему мониторинга и выясняет, что стоит за таким поведением: чрезмерное стремление выполнить задачу или склонность обходить контроль.

RSS: Новости на портале Anti-Malware.ru