



0-day в macOS Mojave позволяет приложениям запускать непроверенный код

0-day в macOS Mojave позволяет приложениям запускать непроверенный код

0-day в macOS Mojave позволяет приложениям запускать непроверенный код

Эксперт в области безопасности macOS Патрик Уордл рассказал о непропатченной уязвимости в этой операционной системе. Проблема безопасности присутствует в процессе проверки приложений, она может привести к загрузке и выполнению непроверенного кода.

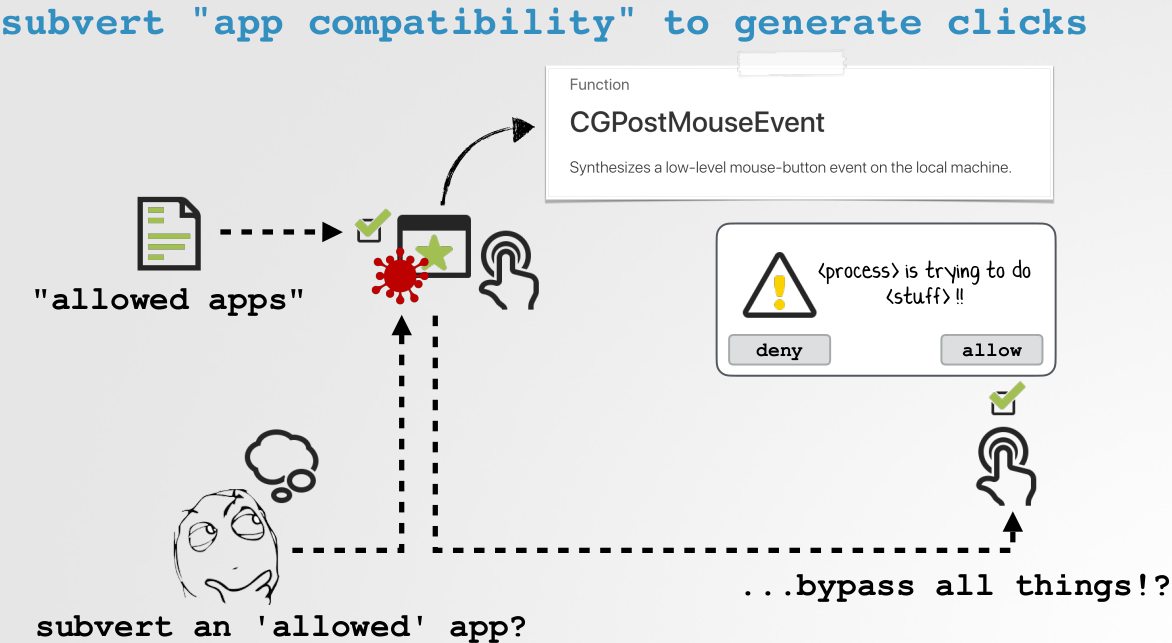
По словам специалиста, этот баг достаточно легко использовать. Помимо прочего, он допускает генерацию «синтетических кликов», которые злоумышленник может использовать для подтверждения вредоносных действий.

Уордл описывает следующую схему — атакующий может модифицировать приложение, которому система доверяет по умолчанию, включив в него «синтетический клик», который без ведома пользователя сможет осуществить злонамеренное действие на компьютере.

Что же собой представляют «синтетические клики»? В сущности, это автоматические действия мыши, которые разработчики могут включить в свои приложения. Обычно это делается, чтобы облегчить пользователю жизнь и избавить его от большого количества запросов на подтверждение действий.

Уордл раньше уже рассказывал, что «синтетические клики» могут использоваться для обхода защитных мер операционной системы, тогда эксперт говорил про macOS Sierra. После этого Apple приняла меры, запретив использовать такую методику для доступа к микрофону, геолокации, камере, ядру, сообщениям, терминалу и скриптам.

Теперь же исследователь утверждает, что эти защитные меры также легко обходятся при желании. Для этого достаточно будет просто модифицировать приложение, которому дозволено осуществлять «синтетически клики».

Речь идет о приложениях, которые перечислены в списке AllowApplications.plist. Для примера — в этом списке содержится следующий софт: Steam, VLC, Diablo 3, Starcraft, Starcraft 2, World of Warcraft и другое специфическое программное обеспечение.

По словам Уордла, система проверки Apple в случае с этими приложениями не выполняет свою задачу должным образом. Например, не проверяются ресурсы, из которых приложение загружает и выполняет код.

Детали уязвимости специалист озвучил в ходе конференции Objective by the Sea.

Напомним, что недавно детали еще одной непропатченной уязвимости в системе macOS 10.14.5 (Mojave) и более ранних версиях появились в Сети. Используя эту проблему безопасности, атакующий может выполнить произвольный код без всякого взаимодействия с пользователем.

Подпишитесь на новости

Яндекс Станцию взломали без вскрытия, корпорация уже выпускает патч

Энтузиасты нашли способ получить root-доступ к собственной «Яндекс Станции» через ошибку в системе доверенных сертификатов. Разбирать колонку для этого не понадобилось. Алису попросили включить музыку, а владельцы заодно решили разобраться, кто здесь администратор.

Яндекс подтвердил уязвимость в комментарии «Код.ру». Техногигант уже распространяет обновление, которое должно закрыть найденный способ доступа.

Root — это права суперпользователя, позволяющие менять программное обеспечение устройства с гораздо меньшими ограничениями. Для любителей экспериментов такая находка открывает больше возможностей, чем стандартные настройки умной колонки.

При этом в Яндексе подчёркивают: описанный способ позволял получить контроль именно над собственной Станцией. По оценке компании, доступ к чужому устройству до обновления был почти невозможен, а после установки исправления исключён. Поэтому объявлять все колонки готовыми устройствами для удалённой прослушки оснований нет.

Представители Яндекса также отметили, что владельцы и раньше могли экспериментировать со своими устройствами — разобрать колонку и установить собственную прошивку. Новая находка позволила обойтись без вскрытия корпуса.

Отдельно компания работает над сценарием со сбросом до заводских настроек. Его подробности в публикации не раскрыты, поэтому считать этот вопрос окончательно закрытым пока рано.

RSS: Новости на портале Anti-Malware.ru